



Эксперт прощупал сеть РЖД на уязвимости — просто решето

Эксперт прощупал сеть РЖД на уязвимости — просто решето

Эксперт прощупал сеть РЖД на уязвимости — просто решето

Пользователь «Хабра» под ником LMonoceros (настоящее имя — Алексей) в очередной раз обратил внимание ИБ-общественности на слабую защищённость сети РЖД. По словам исследователя, ему удалось удалённо проникнуть в системы государственной компании.

В своём отчёте LMonoceros напомнил людям о посте другого участника «Хабра» — keklick1337. В заметке под названием «Самый беззащитный — это Сапсан» keklick1337 рассказал о том, как ему удалось легко подключиться к внутренней сети РЖД.

Особенно порадовал тогда ответ представителей госкомпании, которые не стали разбираться в корне проблемы, а просто назвали keklick1337 злоумышленником и юным натуралистом. Теперь возможные последствия такого отношения к уязвимостям описал LMonoceros.

Проверяя свои догадки, специалист запустил утилиту nmap по диапазону адресов и порту 8080, после чего стал искать публичный прокси «без авторизации» и выбрал самый близкий по пингу.

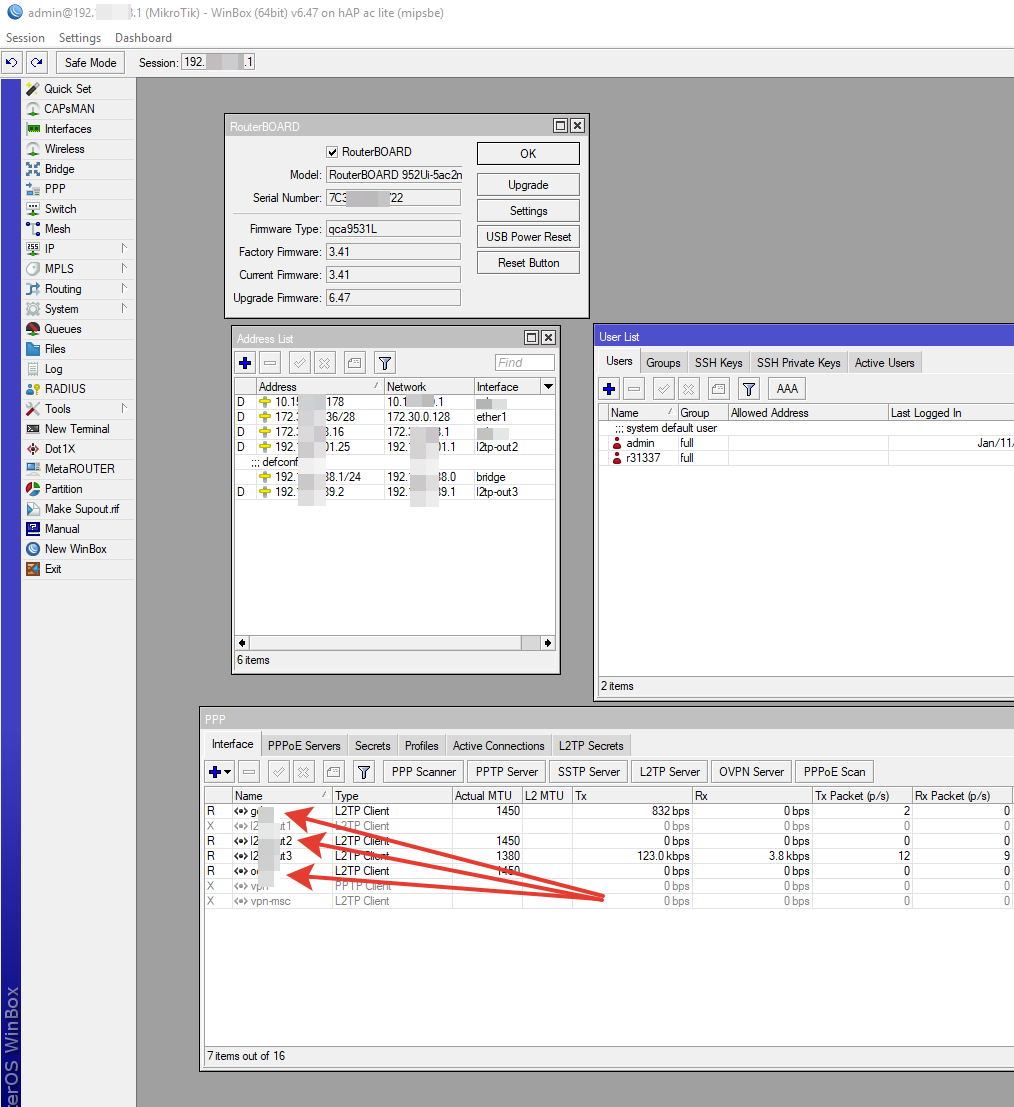
«Я запустил сканер по адресам 172.16.0.0/12 (порт 8291, mikrotik winbox) и мне удалось его найти — без пароля», — пишет LMonoceros.


Таким образом, исследователь выяснил, что за маршрутизатором с прокси есть ещё один роутер Mikrotik, работающий без пароля. Поскольку Алексей придерживался подхода «серых шляп» (grey hat), он принялся искать владельца уязвимой системы — хотел сообщить о проблеме.

Сканирование VPN открыло эксперту около 20 тысяч устройств, из которых более 1000 — Mikrotik. Огромное количество устройств с паролями по умолчанию, сетует специалист. Среди них:

  • Камеры наружного наблюдения.
  • IP-телефоны и FreePBX сервера.
  • Серверы IPMI.
  • Внутренние сервисы.
  • Сетевое оборудование.

LMonoceros отметил, что пробежался лишь поверхностно, но и так стало понятно — «сеть просто в решето». Алексей также посоветовал РЖД воспользоваться услугами сетевых аудиторов и нанять квалифицированных системных архитекторов. К слову, ранее специалист уже отличался взломом 100 000 роутеров MikroTik с целью пропатчить их.

Подпишитесь на новости

ЦБ хотят обязать сообщать налоговой о регулярных переводах между физлицами

Минфин хочет, чтобы Центробанк передавал в ФНС сведения о гражданах, чьи операции по счетам обладают признаками систематического получения доходов от иных физических лиц. Поправки внесены ко второму чтению законопроекта № 617-9 из бюджетного пакета и касаются статьи 85 Налогового кодекса.

Об этом сообщает «Интерфакс» со ссылкой на источник, знакомый с текстом поправок.

Сейчас статья 85 обязывает передавать в налоговую учетные сведения о гражданах и организациях. ЦБ, если поправки примут, будет сообщать о людях, выявленных по анализу операций. По каким признакам их будут отбирать, в какой форме и как часто передавать данные, определит отдельное соглашение ЦБ и ФНС.

Поправки также расширяют возможности налоговой запрашивать выписки по счетам граждан без статуса ИП. Сейчас ФНС может сделать это только при взыскании долга, налоговой проверке или истребовании документов, причем с согласия вышестоящего руководителя или центрального аппарата службы. Сведения от ЦБ станут новым основанием для такого запроса.

Если закон примут, норма вступит в силу 1 января 2027 года и будет касаться операций, совершенных после 1 января 2026 года. Комитет Госдумы по бюджету и налогам планирует обсудить поправки в воскресенье.

В начале недели в Госдуму внесли законопроект № 32298-9, по которому банки с 1 марта 2028 года должны будут ограничивать входящие переводы от других граждан суммой 30 тыс. рублей в месяц для клиентов, подозреваемых в сомнительных операциях.

Еще один законопроект, внесенный правительством в марте, обязывает ФНС передавать ЦБ сведения об открытии и закрытии счетов и о категориях доходов граждан.

RSS: Новости на портале Anti-Malware.ru