



Meduza крадет данные из сотни браузеров, в том числе Яндекса и Atom

Meduza крадет данные из сотни браузеров, в том числе Яндекса и Atom

Meduza крадет данные из сотни браузеров, в том числе Яндекса и Atom

В даркнете активно продвигается новый инфостилер для Windows — Meduza. Проведенный в Uptycs анализ семпла показал, что вредонос умеет воровать информацию из множества браузеров, расширений 2FA и криптокошельков, а также интересуется играми.

Реклама Meduza (не путать с мобильным банкером Medusa и одноименным Linux-ботом) публикуется на хакерских форумах XSS и Exploit, а также в специализированном телеграм-канале. Зловред предоставляется в пользование как услуга (Malware-as-a-Service, MaaS) и активно развивается.

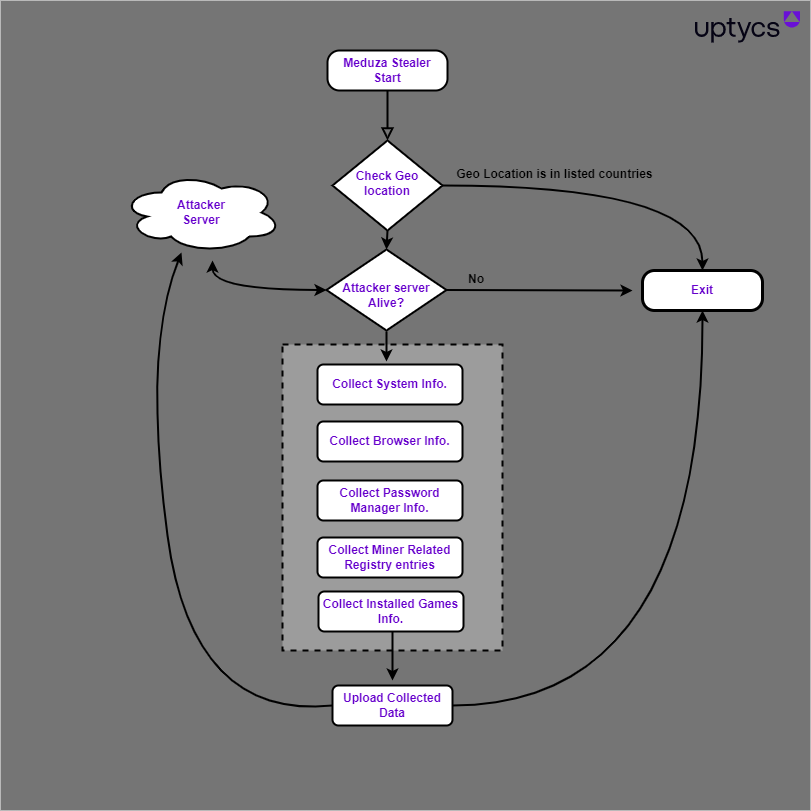
От других собратьев новобранец отличается отсутствием обфускации; для уклонения от анализа он использует другую уловку: перед кражей подключается к C2 и при отсутствии доступа завершает свой процесс. Исполнение тоже откатывается, когда жертва расположена в стране бывшего СНГ (список исключений содержит 10 позиций).

Единственным назначением новобранца является кража данных. Из браузеров он ворует сохраненные учетки, куки и историю посещений, а также оперирует списками целевых криптокошельков (включая браузерные расширения), менеджеров паролей и генераторов 2FA-кодов (два десятка). Из других приложений его интересуют Telegram, Discord и Steam.

Дополнительно вредонос заглядывает в системный реестр в поисках следов криптомайнеров и составляет список установленных игр. Новейшая версия Meduza, 1.3, снабжена модулем для кражи файлов.

Подписчикам MaaS-сервиса предоставлена возможность создавать кастомные сборки. Похищенные данные отображаются в панели управления, их можно скачать или удалить.

Уровень детектирования нового зловреда на VirusTotal пока очень низкий. На настоящий момент выявлен лишь один C2-сервер (в Германии), с которым общаются компоненты Meduza.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ

Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru