



Банковский Android-троян Medusa совершенствует свои смишинг-атаки

Банковский Android-троян Medusa совершенствует свои смишинг-атаки

Банковский Android-троян Medusa совершенствует свои смишинг-атаки

Банковский Android-троян Medusa демонстрирует рост активности и расширяет географию своего присутствия. Авторы вредоноса пытаются добраться до учётных данных пользователей в рамках кампании финансового мошенничества.

О новых атаках Medusa рассказали исследователи из компании ThreatFabric. По словам экспертов, Android-троян продолжает обрастать новыми функциями.

Зловред Medusa, который ещё иногда называют TangleBot, уже давно известен сообществу ИБ-специалистов. Его операторы атакуют пользователей из Северной Америки и Европы, а также используют тот же сервис для распространения, что и другой знаменитый зловред — FluBot.

Известно, что как Medusa, так и FluBot прибегают к бесплатному динамическому DNS «duckdns.org» как к вектору доставки вредоноса. Так что у экспертов есть основания подозревать некую связь между этими двумя семействами.

В новом отчёте ThreatFabric исследователи отмечают, что вредонос Medusa пошёл дальше по стопам FluBot, поскольку теперь они оба используют один и тот же сервис для запуска кампаний смишинга (СМС-фишинг). Специалисты считают, что авторы Medusa прониклись успехом FluBot, поэтому и решили использовать ту же схему.

Как это обычно бывает с вредоносными программами для Android, основная функциональность Medusa зависит от использования специальных возможностей мобильной операционной системы. Если коротко, это многофункциональный банковский троян с элементами кейлоггера и возможностями записи аудио и видео.

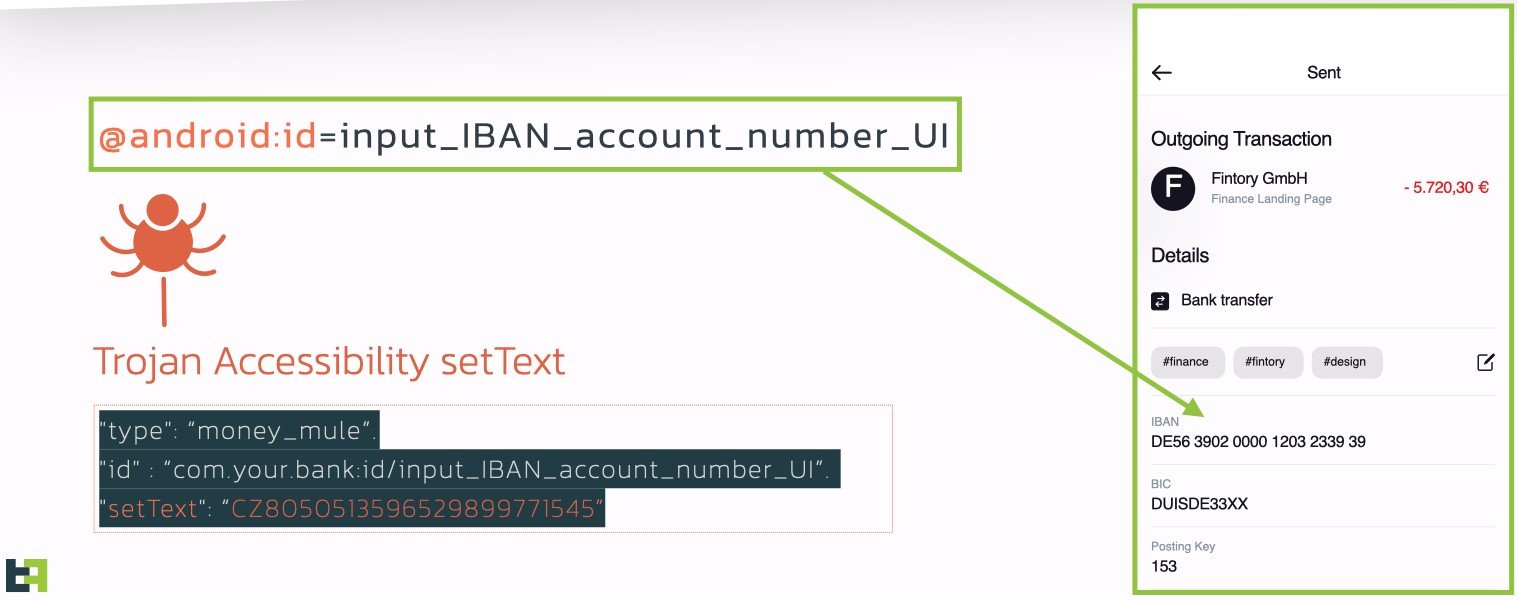
Команде ThreatFabric удалось добраться до бэкенд-панели вредоноса, что помогло выявить ещё одну интересную особенность «медузы»: оказалось, что операторы могут модифицировать любое поле в любом банковском приложении, запущенном на мобильном устройстве пользователя.


Эксперты советуют крайне внимательно относиться к СМС-сообщениям от незнакомых лиц, содержащим подозрительные ссылки. И ни в коем случае не стоит устанавливать APK со сторонних сайтов.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru