



Злоумышленники угоняют серверы SSH, приобщая их к прокси-сети

Злоумышленники угоняют серверы SSH, приобщая их к прокси-сети

Злоумышленники угоняют серверы SSH, приобщая их к прокси-сети

Эксперты Akamai Technologies выявили проксиджекинг-кампанию, нацеленную на уязвимые SSH-серверы. Получив удаленный доступ к системе, взломщики запускают Docker-службу, которая расшаривает интернет-канал жертвы между пирами коммерческой прокси-сети.

Исследователи отмечают, что в отличие от криптоджекинга такие атаки более незаметны: они значительно меньше загружают ресурсы, снижая риск обнаружения. Цель в обоих случаях ясна: получение финансовой выгоды, только проксиджекеры используют не компьютерные мощности, а лишнюю пропускную способность жертвы, за что получают вознаграждение от владельца прокси-сервиса — такого как Peer2Profit или Honeygain.

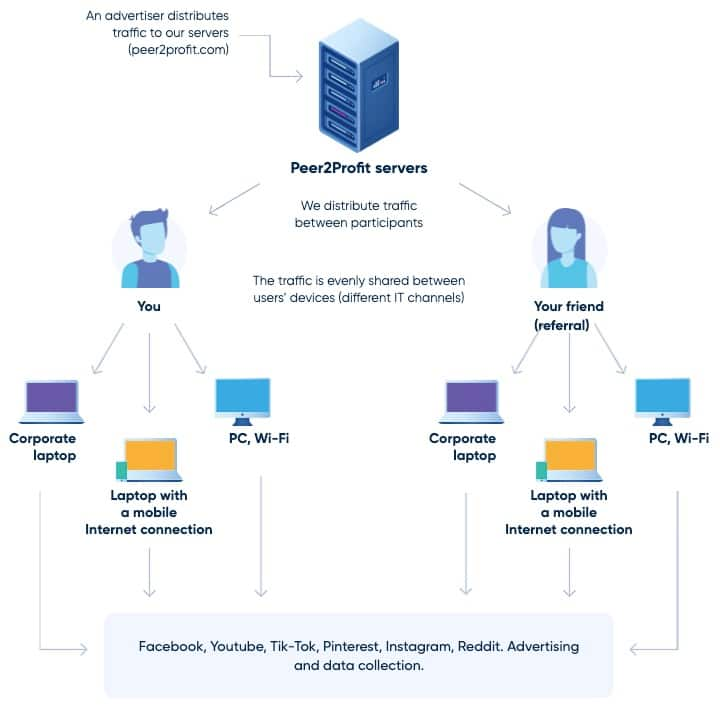
Услуги проксирования трафика вполне легальны, ими часто пользуются, к примеру, рекламодатели. Участники прокси-сетей, на основе которых строятся такие сервисы, добровольно устанавливают на свои машины специализированный софт (proxyware), позволяющий делиться неиспользуемой пропускной способностью с другими устройствами.


К сожалению, такие инструменты и сервисы не застрахованы от абьюзов. Злоумышленники давно используют прокси для сокрытия источника вредоносного трафика и с охотой покупают услуги, обеспечивающие подобную анонимность.

В ходе проксиджекинг-кампании, попавшей на радары Akamai, взломщики после угона сервера устанавливали обфусцированный Bash-скрипт. При активации он ищет и завершает конкурирующие процессы, а затем запускает Docker-сервис для расшаривания интернет-доступа жертвы.

Анализ показал, что все необходимые зависимости вредонос получает со скомпрометированного веб-сервера, в том числе Curl-инструмент командной строки, замаскированный под файл CSS (csdark.css). Примечательно, что на этом сервере был также найден криптомайнер, то есть его дополнительно использовали для добычи цифровой валюты.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru