



В арсенале кибергруппы Andariel появился новый троян — EarlyRat

В арсенале кибергруппы Andariel появился новый троян — EarlyRat

В арсенале кибергруппы Andariel появился новый троян — EarlyRat

Специалисты «Лаборатории Касперского» обнаружили новый инструмент, который теперь использует группировка Andariel (входит в состав Lazarus). Это классический троян, открывающий удалённый доступ к устройству; эксперты назвали его EarlyRat.

Andariel задействует новый RAT вместе со шпионским софтом DTrack и программой-вымогателем Maui. Вектор атаки реализуется через эксплойт Log4j.

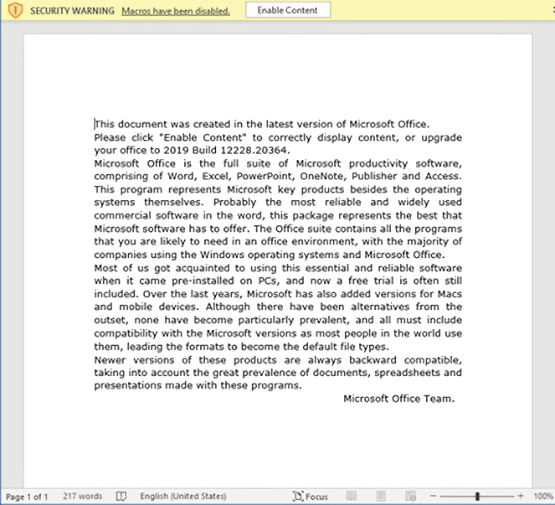
Изучая один из случаев использования этого эксплойта, эксперты выявили версию трояна EarlyRat. Стало ясно, что вредонос попадает в систему через уязвимость или ссылки в фишинговых документах. Kaspersky приводит пример такого документа:


Воссоздав процесс выполнения команд, исследователи обнаружили, что оператор зловреда, скорее всего, неопытный или начинающий киберпреступник: было много ошибок и опечаток («Prorgam» вместо «Program» и т. п.).

EarlyRat, как и другие вредоносы класса RAT, собирает информацию о системе и передает её на командный сервер. Отправляемые данные включают уникальные идентификаторы заражённых компьютеров и зашифрованные запросы с использованием этих идентификаторов.

Функциональность EarlyRat отличается простотой — ограничивается выполнением команд. Троян имеет много общего с MagicRat, вредоносной программой, также входящей в арсенал Lazarus. Оба зловреда используют фреймворки (QT для MagicRat и PureBasic для EarlyRat).

Подпишитесь на новости

Kaspersky Container Security прошёл сертификацию ФСТЭК России как антивирус

У Kaspersky Container Security появился новый аргумент для заказчиков, которым одних обещаний вендора недостаточно. Решение для защиты контейнерных сред получило сертификат ФСТЭК России № 5122 от 23 октября 2026 года. Продукт подтвердил соответствие требованиям регулятора как средство антивирусной защиты.

О решении и его возможностях «Лаборатория Касперского» рассказывает на странице продукта.

Сертификация охватывает требования по четвёртому уровню доверия, требования к средствам антивирусной защиты и профиль защиты типа Б четвёртого класса — ИТ.САВЗ.Б4.ПЗ.

По словам Kaspersky, сертификат открывает возможность применять KCS в государственных информационных системах, системах обработки персональных данных, на объектах критической информационной инфраструктуры и в АСУ ТП. Конкретное применение должно учитывать требования к системе и условия сертификации.

В первую очередь новость адресована госучреждениям, крупному бизнесу и промышленным предприятиям, которые используют контейнеризацию в регулируемых контурах.

Напомним, с 2023 года решение входит в реестр отечественного ПО Минцифры.

RSS: Новости на портале Anti-Malware.ru