



В арсенале кибергруппы Andariel появился новый троян — EarlyRat

В арсенале кибергруппы Andariel появился новый троян — EarlyRat

В арсенале кибергруппы Andariel появился новый троян — EarlyRat

Специалисты «Лаборатории Касперского» обнаружили новый инструмент, который теперь использует группировка Andariel (входит в состав Lazarus). Это классический троян, открывающий удалённый доступ к устройству; эксперты назвали его EarlyRat.

Andariel задействует новый RAT вместе со шпионским софтом DTrack и программой-вымогателем Maui. Вектор атаки реализуется через эксплойт Log4j.

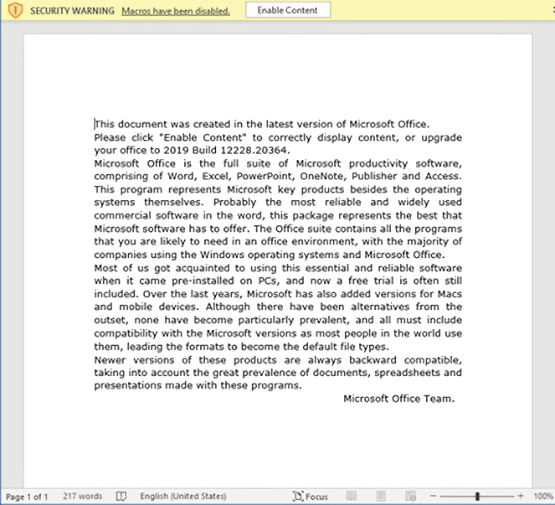
Изучая один из случаев использования этого эксплойта, эксперты выявили версию трояна EarlyRat. Стало ясно, что вредонос попадает в систему через уязвимость или ссылки в фишинговых документах. Kaspersky приводит пример такого документа:


Воссоздав процесс выполнения команд, исследователи обнаружили, что оператор зловреда, скорее всего, неопытный или начинающий киберпреступник: было много ошибок и опечаток («Prorgam» вместо «Program» и т. п.).

EarlyRat, как и другие вредоносы класса RAT, собирает информацию о системе и передает её на командный сервер. Отправляемые данные включают уникальные идентификаторы заражённых компьютеров и зашифрованные запросы с использованием этих идентификаторов.

Функциональность EarlyRat отличается простотой — ограничивается выполнением команд. Троян имеет много общего с MagicRat, вредоносной программой, также входящей в арсенал Lazarus. Оба зловреда используют фреймворки (QT для MagicRat и PureBasic для EarlyRat).

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru