


62% российских корпораций продолжают использовать зарубежные NGFW

62% российских корпораций продолжают использовать зарубежные NGFW

62% российских корпораций продолжают использовать зарубежные NGFW

К2 Кибербезопасность (входит в K2Тех) представила результаты исследования о том, как крупные российские компании используют отечественные межсетевые экраны нового поколения (NGFW). В опросе участвовали ИТ- и ИБ-руководители из 113 корпораций — от нефтегаза и финсектора до ретейла, машиностроения и ТЭК.

Экспертами исследования выступили ведущие российские разработчики NGFW: UserGate, «Лаборатория Касперского», Positive Technologies, Ideco и Infotecs.

Картина получилась показательной:

  • 88% компаний активно применяют NGFW.
  • Для 75% внедрение — это усиление киберзащиты, а не просто выполнение требований регуляторов.

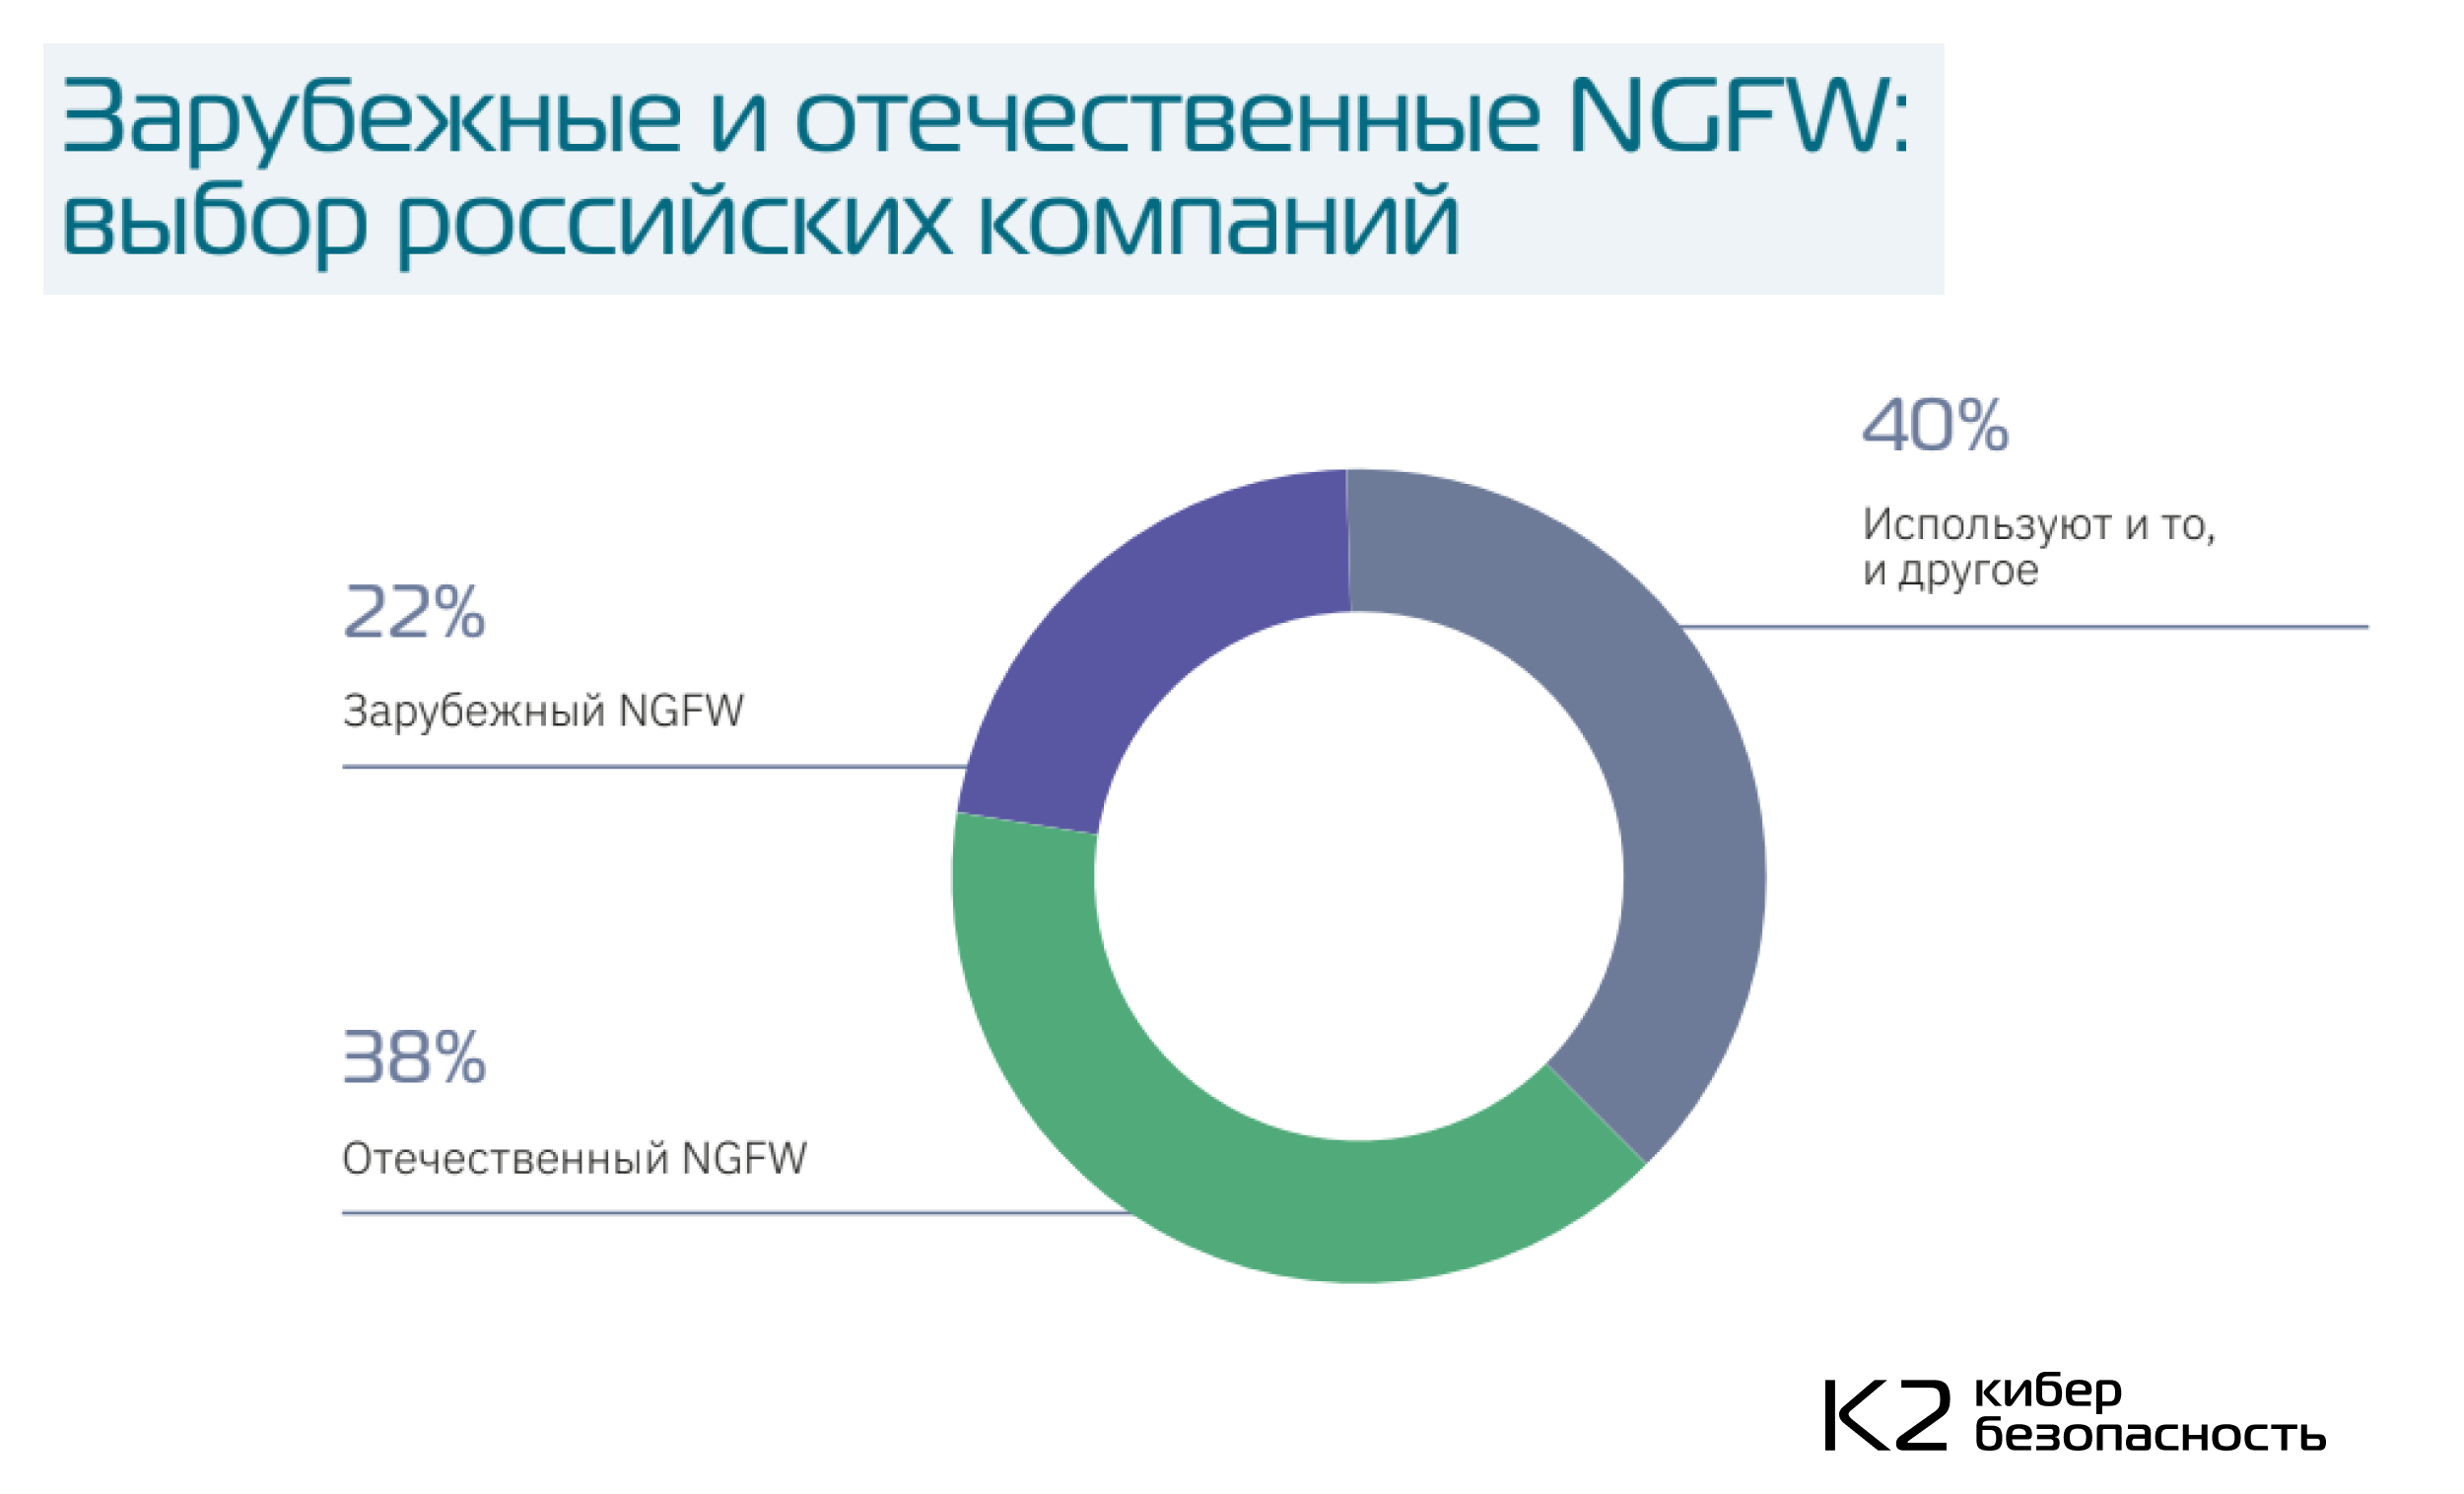
При этом иностранные решения по-прежнему занимают значимую долю: 62% корпораций продолжают использовать зарубежные NGFW — полностью (22%) или в гибридной модели вместе с отечественными (40%). Полностью перешли на российские продукты лишь 38% участников.


По словам руководителя направления сетевой безопасности К2 Кибербезопасность Александра Шилова, рынок NGFW в России развивается быстро, а более половины компаний (56%) планируют перейти на отечественные решения в течение пяти лет.

Мотиваторы вполне понятные: окончание лицензий на зарубежное ПО, сложности с обновлениями и отсутствие техподдержки. В условиях роста киберугроз компаниим нужна не разовая установка продукта, а долгосрочная стратегия защиты.

Но у импортозамещения есть и препятствия. Основные барьеры — высокая стоимость отечественных решений и сложности с подбором железа, которое могло бы соперничать по эффективности с зарубежными аналогами. Почти половина организаций (46%) привлекают интеграторов для внедрения и обслуживания NGFW.

Интересно, что производительность российских NGFW устраивает подавляющее большинство — 89% пользователей. Однако 49% компаний считают, что решениям не хватает доработок. Запросы касаются в основном базовых вещей: повышения производительности, удобства управления, надежности и расширения функциональности.

Среди дополнительных пожеланий упоминаются улучшение документации, регулярные обновления сигнатур атак, стабильные VPN-клиенты под разные ОС, более развитые средства централизованного управления, функции Zero Trust и улучшение механизмов GeoIP.

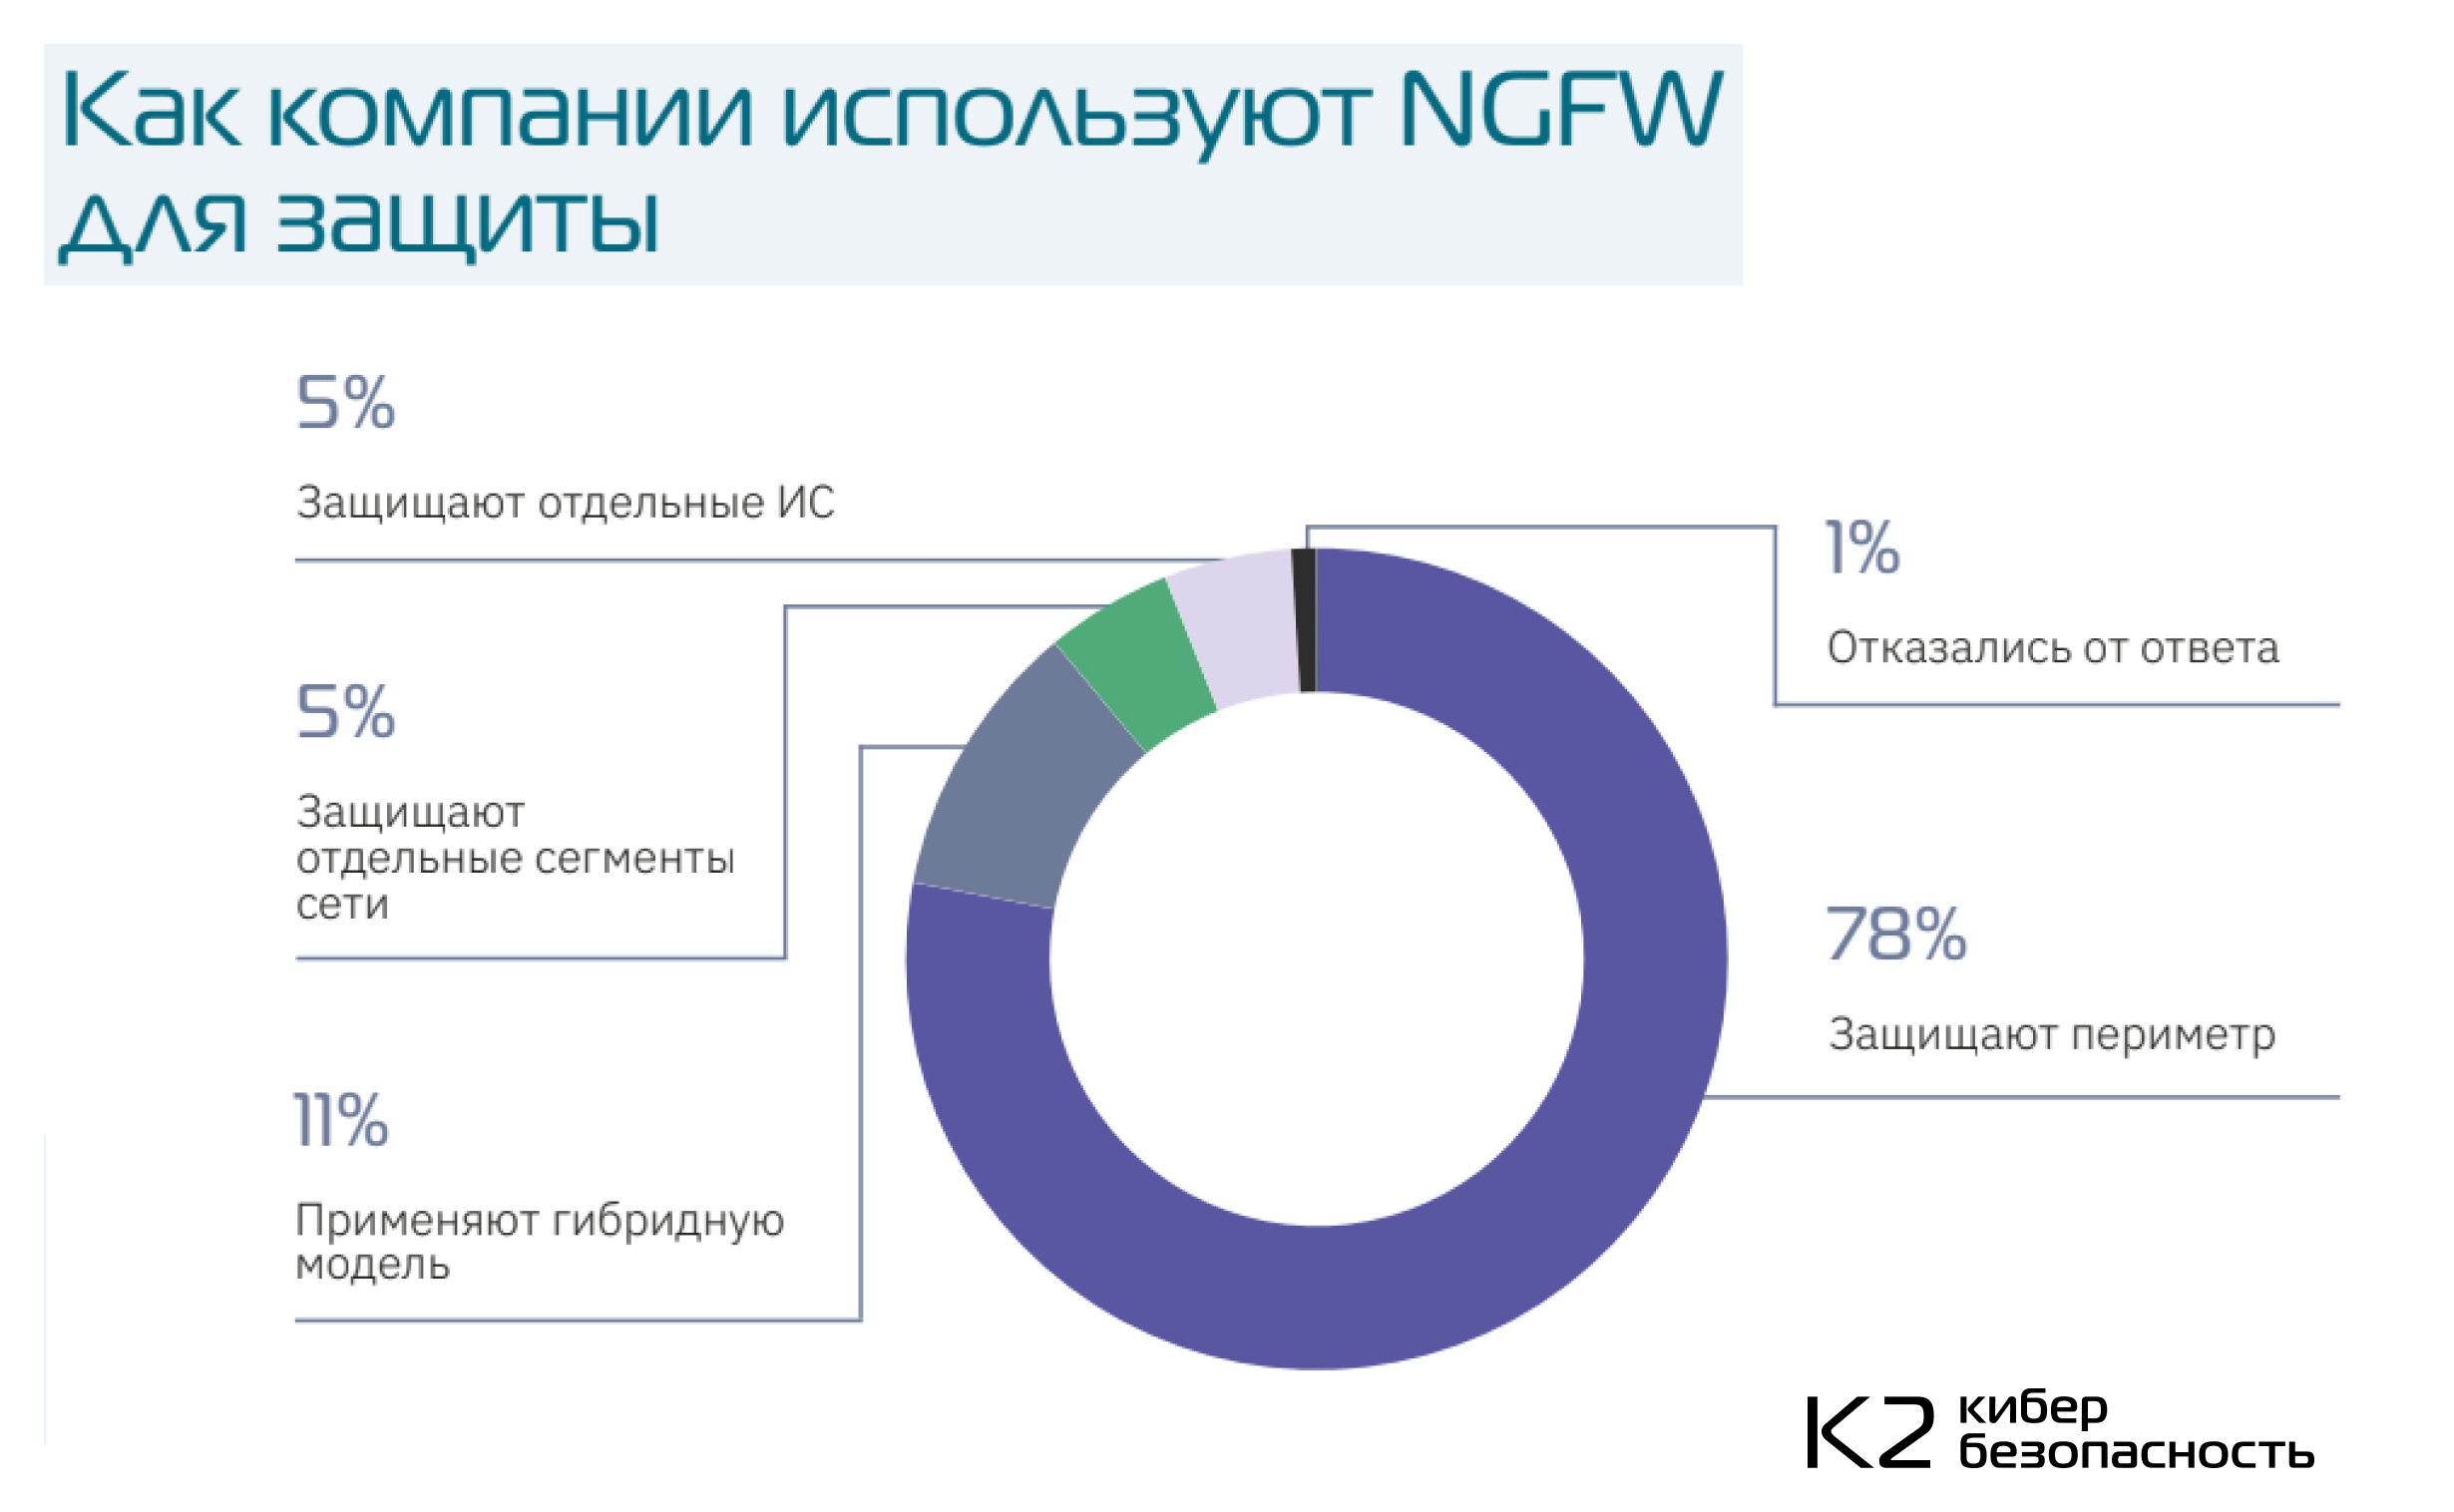
Большинство организаций (78%) используют NGFW для защиты периметра, но некоторые комбинируют этот подход с защитой критичных сегментов и отдельных ИС (11%). Среди ключевых функций респонденты выделили удаленный VPN-доступ, поддержку site-to-site VPN, использование ГОСТ-алгоритмов, а также наличие виртуальных контекстов.


В целом исследование показывает: интерес к отечественным NGFW растет, компании активно планируют импортозамещение, но ожидают от российских решений большего удобства, стабильности и функциональной зрелости.

Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru