



Австралийские ученые натравили ИИ-бот на телефонных мошенников

Австралийские ученые натравили ИИ-бот на телефонных мошенников

Австралийские ученые натравили ИИ-бот на телефонных мошенников

Голосовой чат-бот Apate, созданный в Университете Маккуори (Сидней), обучен отвечать на звонки мошенников и удерживать их на линии, заставляя попусту тратить время. Начинающий пранкер использует ИИ-технологии и уже проявил себя как находчивый собеседник.

Идея запустить такой проект возникла у его нынешнего руководителя, когда тот за обедом минут сорок развлекался и смешил детей, ответив на мошеннический звонок. Профессор решил, что процесс можно автоматизировать с помощью современных технологий, таких как обработка естественного языка и клонирование голоса средствами ИИ.

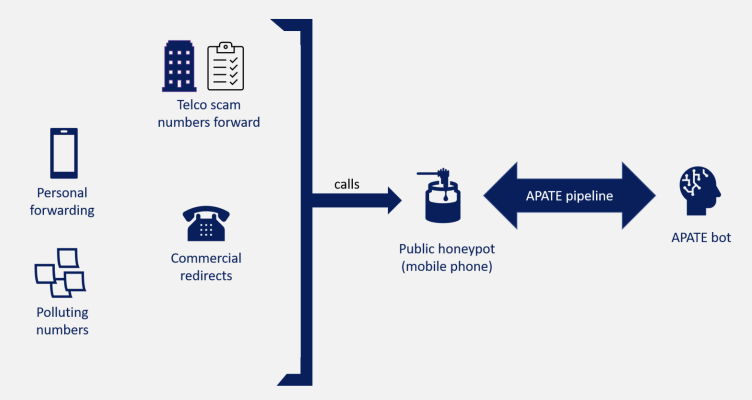
Свою языковую модель исследователи обучали на разноязычных диалогах с мошенниками, взятых из реальной жизни: расшифровках телефонных разговоров, переписках по имейл и в социальных сетях. Тестирование проводилось на настоящих звонках мошенников; чтобы их спровоцировать, были куплены несколько телефонных номеров, которые затем щедро публиковались в Сети.

Конечная цель проекта — пустыми разговорами удержать собеседника на линии в течение 40 минут; этого времени, по мнению участников проекта, достаточно, чтобы сделать скам-звонки нерентабельными. В настоящее время чат-бот Apate способен вести лишь пятиминутные диалоги, однако при этом он не теряется, когда задают вопросы, на которые его не натаскивали.

Университетские исследователи считают, что их детище способно дать достойный отпор мошенникам, которые тоже начали применять ИИ-технологии, создавая убедительные аудиоклоны и дипфейки. Ученые подали заявку на патент и ведут коммерческие переговоры с телеком-провайдерами.


По данным Банка России, в 2022 году кибермошенники украли у граждан более 14 млрд рублей. В минувшем квартале ущерб от их действий составил 4,5 млрд рублей, при этом доля россиян, столкнувшихся с подозрительными звонками, согласно Kaspersky, увеличилась до 29%. В настоящее время россияне получают до 8,6 млн мошеннических звонков в сутки.

Для борьбы с телефонным мошенничеством в конце прошлого года в России была запущена единая платформа верификации «Антифрод»; за неполных четыре месяца с ее помощью было пресечено свыше 135 млн попыток развода.

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru