



Версия ChromeLoader Shampoo атакует пользователей через пиратские сайты

Версия ChromeLoader Shampoo атакует пользователей через пиратские сайты

Версия ChromeLoader Shampoo атакует пользователей через пиратские сайты

Киберпреступники запустили новую кампанию ChromeLoader, нацеленную на посетителей пиратских сайтов с фильмами. Задача злоумышленников — установить новый вариант рекламного расширения для браузеров под названием Shampoo.

Об атаках рассказали исследователи из команды Wolf Security (принадлежит HP). Согласно отчёту специалистов, кампания стартовала в марте 2023 года.

Напомним, что ChromeLoader устанавливает вредоносные расширения для браузеров, чтобы с их помощью перенаправлять пользователей из поисковой выдачи на сомнительные сайты, тематика которых варьируется от фейковых розыгрышей и опросов до игр для взрослых.

В начале этого года ChromeLoader начал использовать файлы в формате VHD с именами популярных игр. До этого зловред распространялся через ISO-образы. В сентябре 2022 года эксперты отметили, что ChromeLoader начал сбрасывать ZIP-бомбы и грузить шифровальщиков.

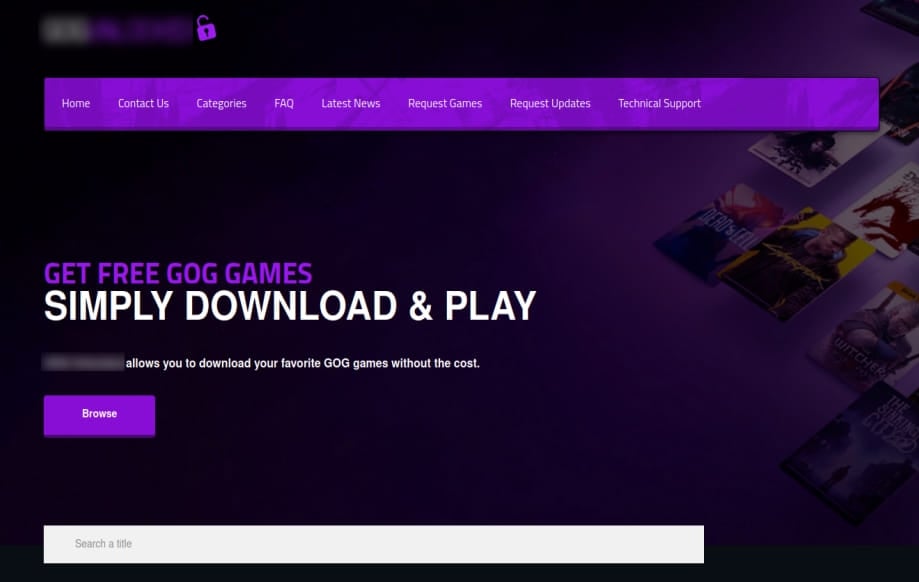
В новой кампании, на которую указали специалисты HP, вредонос распространяется через злонамеренные сайты. Для завлечения посетителей такие ресурсы предлагают бесплатно скачать музыкальные композиции, фильмы и игры.


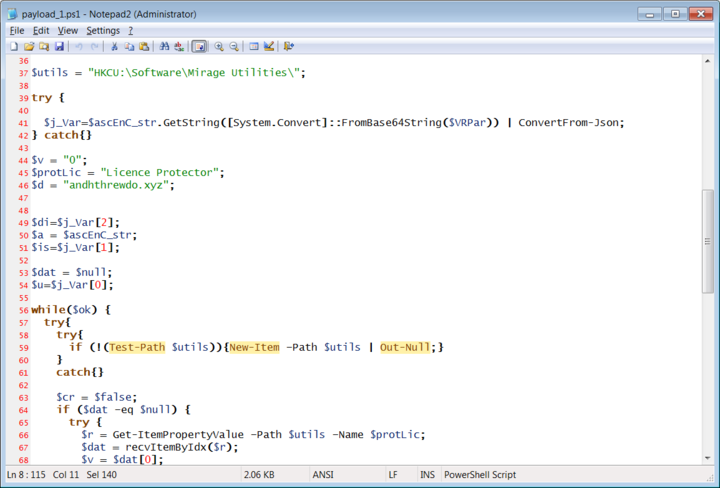
Вместо желаемых медиафайлов жертва в итоге получает нагрузку в формате VBScripts, выполняющую PowerShell-скрипты и создающую запланированную задачу в ОС с префиксом «chrome_».

При выполнении эта задача запускает серию скриптов, в результате чего на компьютер загружается дополнительный PowerShell-скрипт. Последний приводит в действие вредоносный аддон Shampoo.


Shampoo, являясь одним из вариантов ChromeLoader, может вставлять рекламные объявления на любые сайты, а также перенаправлять пользователя на сторонние ресурсы. После установки вредонос закрывает жертве доступ к странице расширений Chrome.

«Удалить Shampoo не так просто, как деинсталлировать обычное легитимное расширение. Вредонос полагается на запущенные в цикле скрипты и созданные в Windows задачи. Таким образом, если вы удаляете аддон, он всё равно возвращается на своё место», — предупреждают (PDF) в HP.

Для корректного удаления навязчивого расширения специалисты рекомендуют выполнить следующие шаги:

  • удалить любые задачи в системе с префиксом «chrome_»;
  • удалить ключ реестра HKCU\Software\Mirage Utilities\;
  • перезагрузить компьютер.
Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru