



Плащ летучей мыши: движок для обфускации помогает скрыть вредоносы

Плащ летучей мыши: движок для обфускации помогает скрыть вредоносы

Плащ летучей мыши: движок для обфускации помогает скрыть вредоносы

Киберпреступники добились определённых успехов с помощью движка для обфускации вредоносных программ — BatCloak. Атаки с его использованием фиксируются с сентября 2022 года и позволяют зловредам обойти защитные системы.

На эксплуатацию BatCloak обратили внимание специалисты компании Trend Micro. По их словам, движок позволяет злоумышленникам с лёгкостью загружать множество семплов вредоносов и эксплойтов в виде качественно обфусцированных пакетных файлов.

Около 79,6% от 784 изученных образцов не детектируются ни одним антивирусным движком. Такие результаты как раз наглядно демонстрируют возможности BatCloak по части обхода защитных систем.

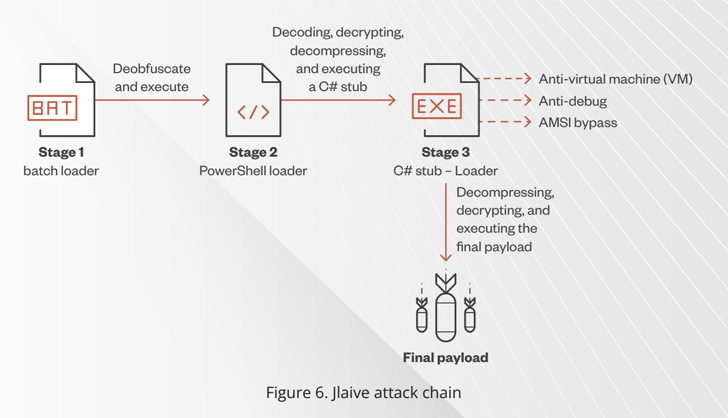
По своей сути BatCloak является основой готового билдера пакетных файлов — Jlaive, способного обходить Antimalware Scan Interface (AMSI), а также сжимать и шифровать основной пейлоад.

В сентябре 2022 года пользователь GitHub и GitLab под ником ch2sh рекламировал этот инструмент в качестве «преобразователя EXE в BAT». Поскольку исходный код был общедоступен, ряд разработчиков доработали и перенесли его на язык Rust.


Конечный пейлоад обрабатывается с помощью трёх уровней: пакетного загрузчика, лоадеров C# и PowerShell. В этом случае пакетный загрузчик выступает как отправная точка для расшифровки и распаковки каждой ступени и извлечения скрытого вредоноса.

Эксперты отмечают, что BatCloak за время своего существования получил ряд важных обновлений и адаптаций. Последнюю на данный момент версию — ScrubCrypt — команда Fortinet FortiGuard Labs связывает с операцией криптоджекинга от группировки 8220.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru