



В целевых атаках всплыл еще один вредоносный драйвер ядра Windows

В целевых атаках всплыл еще один вредоносный драйвер ядра Windows

В целевых атаках всплыл еще один вредоносный драйвер ядра Windows

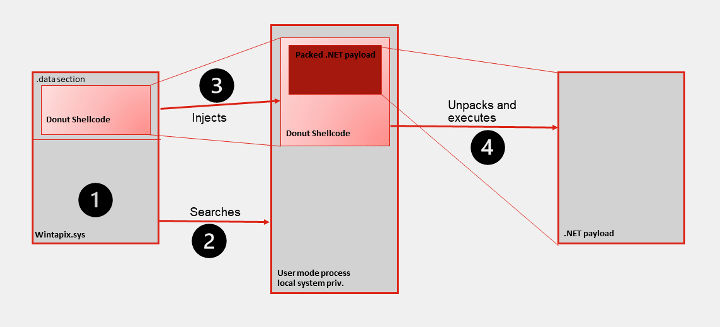
Вредонос, которого в Fortinet нарекли WINTAPIX, работает как дроппер: использует встроенный шелл-код для извлечения и запуска целевой полезной нагрузки — написанного на .NET бэкдора.

Проведенное исследование показало, что зловред WinTapix.sys (отсюда и кодовое имя) используется в целевых атаках как минимум с середины 2020 года. Такой инструмент, как драйвер режима ядра, позволяет злоумышленникам отключить защиту Windows и получить привилегированный доступ к хосту.

Образцы WinTapix.sys снабжены недействительной подписью, то есть их запуск, видимо, требует загрузки легитимного (и уязвимого) драйвера. В противном случае сработает блокировка, введенная Microsoft еще в 2020 году.

После загрузки вредонос внедряет свой шелл-код в запущенный 32-битный процесс режима пользователя (список табу: wininit.exe, csrss.exe, smss.exe, services.exe, winlogon.exe, lsass.exe). Он также регистрирует свой сервис и создает записи в реестре, чтобы обеспечить себе автозапуск в безопасном режиме (Safe Boot).

Встроенный шелл-код, как выявил анализ, создан с использованием opensource-проекта Donut. Извлекаемый .NET-пейлоад расшифровывается и сохраняется в файл. Вредоносная программа наделена функциями бэкдора (выполнение команд, загрузка-выгрузка файлов) и умеет работать как прокси, в том числе с использованием RDP.

Примечательно, что данный зловред способен работать лишь на серверах IIS. Там, где нет этого софта, происходит крах.


Каким образом распространяется WINTAPIX, не установлено; исследователи не исключают, что для этого могут использоваться прошлогодние уязвимости Microsoft Exchange, популярные у киберкриминала. Согласно данным телеметрии, злоумышленников в основном интересуют цели на Ближнем Востоке.

Преимущества использования драйвера ядра оценили также вымогатели BlackCat. Цепочка заражения шифровальщика теперь включает ktgn.sys — обновленный вариант POORTRY, подписанный украденным или слитым сертификатом. По данным Trend Micro, скомпрометированные сертификаты разработчика уже отозваны.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru