



В целевых атаках всплыл еще один вредоносный драйвер ядра Windows

В целевых атаках всплыл еще один вредоносный драйвер ядра Windows

В целевых атаках всплыл еще один вредоносный драйвер ядра Windows

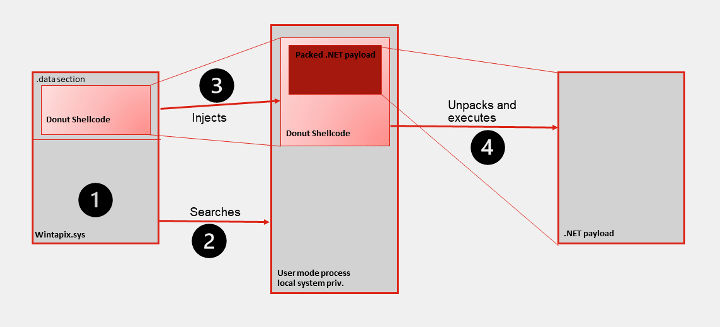
Вредонос, которого в Fortinet нарекли WINTAPIX, работает как дроппер: использует встроенный шелл-код для извлечения и запуска целевой полезной нагрузки — написанного на .NET бэкдора.

Проведенное исследование показало, что зловред WinTapix.sys (отсюда и кодовое имя) используется в целевых атаках как минимум с середины 2020 года. Такой инструмент, как драйвер режима ядра, позволяет злоумышленникам отключить защиту Windows и получить привилегированный доступ к хосту.

Образцы WinTapix.sys снабжены недействительной подписью, то есть их запуск, видимо, требует загрузки легитимного (и уязвимого) драйвера. В противном случае сработает блокировка, введенная Microsoft еще в 2020 году.

После загрузки вредонос внедряет свой шелл-код в запущенный 32-битный процесс режима пользователя (список табу: wininit.exe, csrss.exe, smss.exe, services.exe, winlogon.exe, lsass.exe). Он также регистрирует свой сервис и создает записи в реестре, чтобы обеспечить себе автозапуск в безопасном режиме (Safe Boot).

Встроенный шелл-код, как выявил анализ, создан с использованием opensource-проекта Donut. Извлекаемый .NET-пейлоад расшифровывается и сохраняется в файл. Вредоносная программа наделена функциями бэкдора (выполнение команд, загрузка-выгрузка файлов) и умеет работать как прокси, в том числе с использованием RDP.

Примечательно, что данный зловред способен работать лишь на серверах IIS. Там, где нет этого софта, происходит крах.


Каким образом распространяется WINTAPIX, не установлено; исследователи не исключают, что для этого могут использоваться прошлогодние уязвимости Microsoft Exchange, популярные у киберкриминала. Согласно данным телеметрии, злоумышленников в основном интересуют цели на Ближнем Востоке.

Преимущества использования драйвера ядра оценили также вымогатели BlackCat. Цепочка заражения шифровальщика теперь включает ktgn.sys — обновленный вариант POORTRY, подписанный украденным или слитым сертификатом. По данным Trend Micro, скомпрометированные сертификаты разработчика уже отозваны.

Подпишитесь на новости

Энтузиасты добавили на PlayStation 5 Xbox Cloud и Windows-игры

PlayStation 5 научили подключаться к Xbox Cloud Gaming, а параллельно — запускать отдельные игры для Windows. Это работа энтузиастов, поэтому воспользоваться проектами можно только на консолях с возможностью запуска homebrew, то есть неофициального софта.

Разработчик RafaelNGP представил PSBox Cloud Gaming — клиент облачного сервиса Microsoft для PS5.

Игры исполняются на удаленных серверах, а консоль принимает видеопоток в 1080p при 60 кадрах в секунду. Картинку можно масштабировать до 4K, но это не превращает исходный поток в нативный 4K.

Приложение поддерживает вибрацию DualSense, эффекты адаптивных курков, подсветку и подключение до четырех контроллеров. Аутентификация проходит через код на телефоне или компьютере.

Для большей части каталога нужна подписка Game Pass Ultimate. Также предусмотрена трансляция с собственной Xbox через Remote Play.

Другой проект, prospero-win, решает задачу локального запуска Windows-игр. Он использует Wine и графические компоненты совместимости, чтобы выполнять их непосредственно на PS5.

По данным автора, Half-Life 2 работает на высоких настройках при 60 FPS, GTA IV — примерно при 55 FPS в открытом городе в 1080p. Counter-Strike 1.6 и Warcraft III преодолевают отметку 60 FPS. Это результаты разработчика, а не гарантия производительности всей библиотеки.

Проект остается экспериментальным: совместимость зависит от конкретной игры. Нужны собственные копии игр и консоль, способная запускать сторонние приложения.

RSS: Новости на портале Anti-Malware.ru