



В целевых атаках всплыл еще один вредоносный драйвер ядра Windows

В целевых атаках всплыл еще один вредоносный драйвер ядра Windows

В целевых атаках всплыл еще один вредоносный драйвер ядра Windows

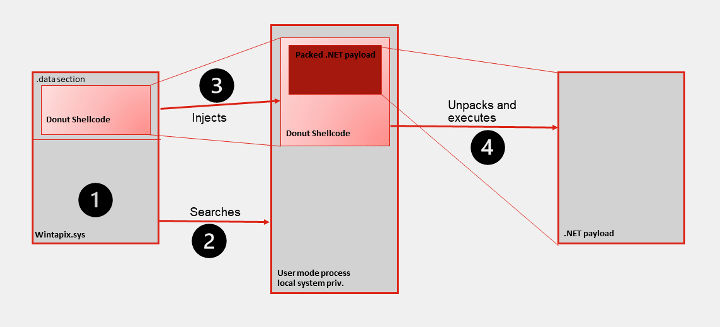
Вредонос, которого в Fortinet нарекли WINTAPIX, работает как дроппер: использует встроенный шелл-код для извлечения и запуска целевой полезной нагрузки — написанного на .NET бэкдора.

Проведенное исследование показало, что зловред WinTapix.sys (отсюда и кодовое имя) используется в целевых атаках как минимум с середины 2020 года. Такой инструмент, как драйвер режима ядра, позволяет злоумышленникам отключить защиту Windows и получить привилегированный доступ к хосту.

Образцы WinTapix.sys снабжены недействительной подписью, то есть их запуск, видимо, требует загрузки легитимного (и уязвимого) драйвера. В противном случае сработает блокировка, введенная Microsoft еще в 2020 году.

После загрузки вредонос внедряет свой шелл-код в запущенный 32-битный процесс режима пользователя (список табу: wininit.exe, csrss.exe, smss.exe, services.exe, winlogon.exe, lsass.exe). Он также регистрирует свой сервис и создает записи в реестре, чтобы обеспечить себе автозапуск в безопасном режиме (Safe Boot).

Встроенный шелл-код, как выявил анализ, создан с использованием opensource-проекта Donut. Извлекаемый .NET-пейлоад расшифровывается и сохраняется в файл. Вредоносная программа наделена функциями бэкдора (выполнение команд, загрузка-выгрузка файлов) и умеет работать как прокси, в том числе с использованием RDP.

Примечательно, что данный зловред способен работать лишь на серверах IIS. Там, где нет этого софта, происходит крах.


Каким образом распространяется WINTAPIX, не установлено; исследователи не исключают, что для этого могут использоваться прошлогодние уязвимости Microsoft Exchange, популярные у киберкриминала. Согласно данным телеметрии, злоумышленников в основном интересуют цели на Ближнем Востоке.

Преимущества использования драйвера ядра оценили также вымогатели BlackCat. Цепочка заражения шифровальщика теперь включает ktgn.sys — обновленный вариант POORTRY, подписанный украденным или слитым сертификатом. По данным Trend Micro, скомпрометированные сертификаты разработчика уже отозваны.

Подпишитесь на новости

Кофеварка устроила сетевой марафон: терабайт трафика за десять дней

Умная кофеварка Keurig K-Supreme Smart решила, что просто варить кофе — слишком скучное занятие. За десять дней устройство сгенерировало около 1 ТБ исходящего трафика и перегрузило домашнюю точку доступа Wi-Fi.

Как рассказывает один из пользователей X, аномалию заметил пользователь Nomad, который помогал родителям обслуживать сеть. Панель UniFi показала 1008 ГБ исходящего и 9,94 ГБ входящего трафика от кофеварки.

Первая мысль была понятной: неужели кухонный гаджет отправляет производителю столько данных? Устройство отключили, а хозяин уже собирался искать замену.

Но обвинять кофеварку в сливе терабайта информации оказалось рано. Большая часть трафика оставалась внутри домашней сети. Интернет-канал она не забила, зато точке доступа досталось. Причем бытовая техника была вынесена в отдельную сеть.


Повторный тест проблему не воспроизвел. Захвата пакетов для анализа тоже не было, поэтому неизвестны ни содержимое трафика, ни причина аномалии. О похожих случаях другие пользователи пока не сообщали, производитель ситуацию не прокомментировал.

Подключение к интернету этой модели нужно для удаленного управления, расписания, распознавания капсул и автоматического заказа новых запасов кофе.

Получился утренний эспрессо с нагрузочным тестированием Wi-Fi.

RSS: Новости на портале Anti-Malware.ru