



Ученые взломали умный замок с MCU ARM через тайминг-атаку, подобную Spectre

Ученые взломали умный замок с MCU ARM через тайминг-атаку, подобную Spectre

Ученые взломали умный замок с MCU ARM через тайминг-атаку, подобную Spectre

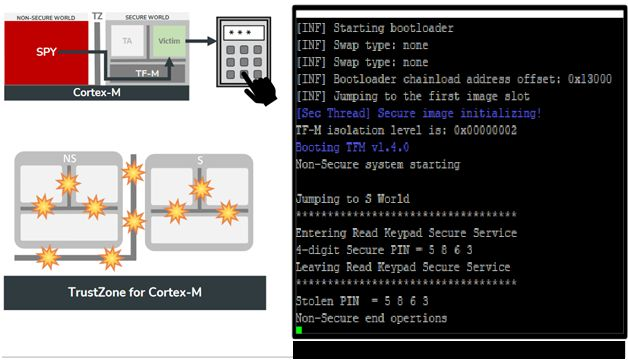
На прошлой неделе на конференции Black Hat Asia исследователи из португальского университета Минью продемонстрировали основанную на тайминге атаку по стороннему каналу на микроконтроллер архитектуры ARMv8-M. Вендор заявил, что его технология изоляции TrustZone / Security Extension соответствует стандартам защиты MCU, в которых такие угрозы не предусмотрены.

Выявить риск тайминг-атаки для микроконтроллеров университетским исследователям помогли наработки по Spectre и Meltdown. Подобные угрозы, позволяющие получить секретные данные из памяти в обход защиты, всегда рассматривались в применении к серверам, компьютером либо мобильным устройствам. Как оказалось, они актуальны также для более простых систем — таких как MCU, входящие в состав всех IoT.

Разработанная португальцами атака использует разницу во времени, привносимую арбитром шины при параллельными запросах на считывание из одной и той же области памяти — например, от CPU и блока DMA. Мониторинг задержек в работе приложения-жертвы (в данном случае оно взаимодействовало с клавиатурой умного замка) позволил в итоге получить секретный ПИН-код..


О результатах исследования было доложено участникам проекта Trusted Firmware, STMicroelectronics (вендор MCU) и ARM. В двух первых случаях риск подтвердили, но вину возложили на затронутое приложение и ARM..

Чипмейкер отозвался публикацией, заявив, что TrustZone обеспечивает должный уровень защиты систем на базе Cortex-M. Атаку по стороннему каналу, возможность которой продемонстрировали исследователи, можно предотвратить, сняв зависимость потока управления программы и схем доступа к памяти от секретного состояния — эта мера безопасности уже широко применяется в криптобиблиотеках.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru