



Тайминг-атака позволяет вычислить геолокацию юзеров WhatsApp, Signal

Тайминг-атака позволяет вычислить геолокацию юзеров WhatsApp, Signal

Тайминг-атака позволяет вычислить геолокацию юзеров WhatsApp, Signal

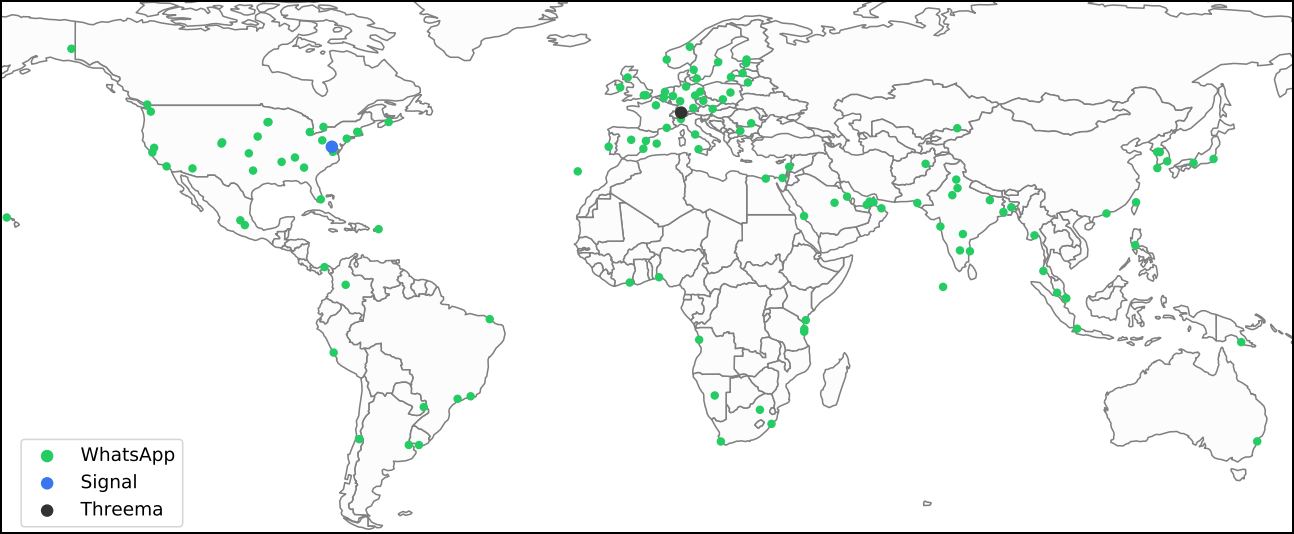
Специалисты по кибербезопасности нашли интересную брешь в популярных мессенджерах WhatsApp, Signal и Threema. Проблема может грозить раскрытием данных геолокации пользователей. В отдельных случаях точность определения местоположения превышает 80%.

Свой метод получения геоданных исследователи опубликовали в подробном отчёте (PDF). По их словам, условный злоумышленник может провести так называемую тайминг-атаку, точность которой превышает 80%.

Суть в том, что атакующий отправляет жертве сообщение, после чего измеряет время, которое ему требуется на получение статуса «доставлено». У этих уведомлений есть вполне предсказуемая задержка, связанная с местоположением получателя.

Другими словами, условный злоумышленник сможет конвертировать время, которое потребовалось на получение статуса «доставлено» (не «прочитано»), в расстояние до получателя. Само собой, придётся очень точно измерить это время, но в этом атакующему может помочь анализ логов приложения вроде Wireshark, способного захватывать сетевые пакеты.

Проведённые специалистами тесты показали следующие результаты:

  • 82% успешных тайминг-атак на пользователя Signal;
  • 80% — на пользователя Threema;
  • 74% — на пользователя WhatsApp.


Самым верным способом защиты от подобных атак, как отметили исследователи, будет внедрение некоей рандомизации в случае со временем доставки сообщений.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru