



Тайминг-атака позволяет вычислить геолокацию юзеров WhatsApp, Signal

Тайминг-атака позволяет вычислить геолокацию юзеров WhatsApp, Signal

Тайминг-атака позволяет вычислить геолокацию юзеров WhatsApp, Signal

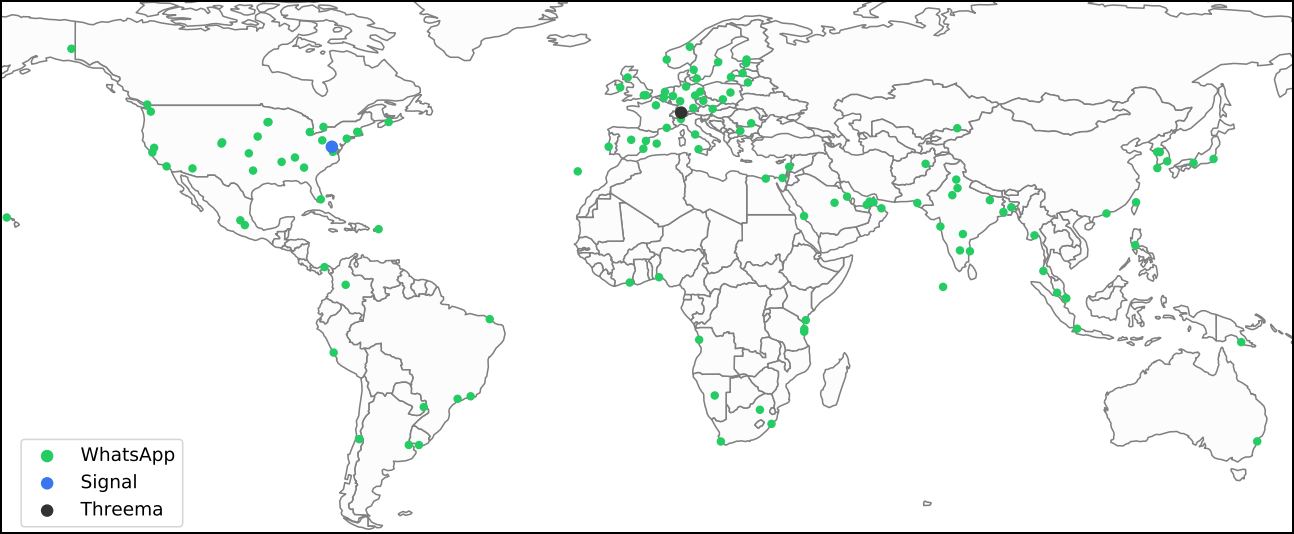
Специалисты по кибербезопасности нашли интересную брешь в популярных мессенджерах WhatsApp, Signal и Threema. Проблема может грозить раскрытием данных геолокации пользователей. В отдельных случаях точность определения местоположения превышает 80%.

Свой метод получения геоданных исследователи опубликовали в подробном отчёте (PDF). По их словам, условный злоумышленник может провести так называемую тайминг-атаку, точность которой превышает 80%.

Суть в том, что атакующий отправляет жертве сообщение, после чего измеряет время, которое ему требуется на получение статуса «доставлено». У этих уведомлений есть вполне предсказуемая задержка, связанная с местоположением получателя.

Другими словами, условный злоумышленник сможет конвертировать время, которое потребовалось на получение статуса «доставлено» (не «прочитано»), в расстояние до получателя. Само собой, придётся очень точно измерить это время, но в этом атакующему может помочь анализ логов приложения вроде Wireshark, способного захватывать сетевые пакеты.

Проведённые специалистами тесты показали следующие результаты:

  • 82% успешных тайминг-атак на пользователя Signal;
  • 80% — на пользователя Threema;
  • 74% — на пользователя WhatsApp.


Самым верным способом защиты от подобных атак, как отметили исследователи, будет внедрение некоей рандомизации в случае со временем доставки сообщений.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru