



Данные пользователей Discord утекли после взлома агента службы поддержки

Данные пользователей Discord утекли после взлома агента службы поддержки

Данные пользователей Discord утекли после взлома агента службы поддержки

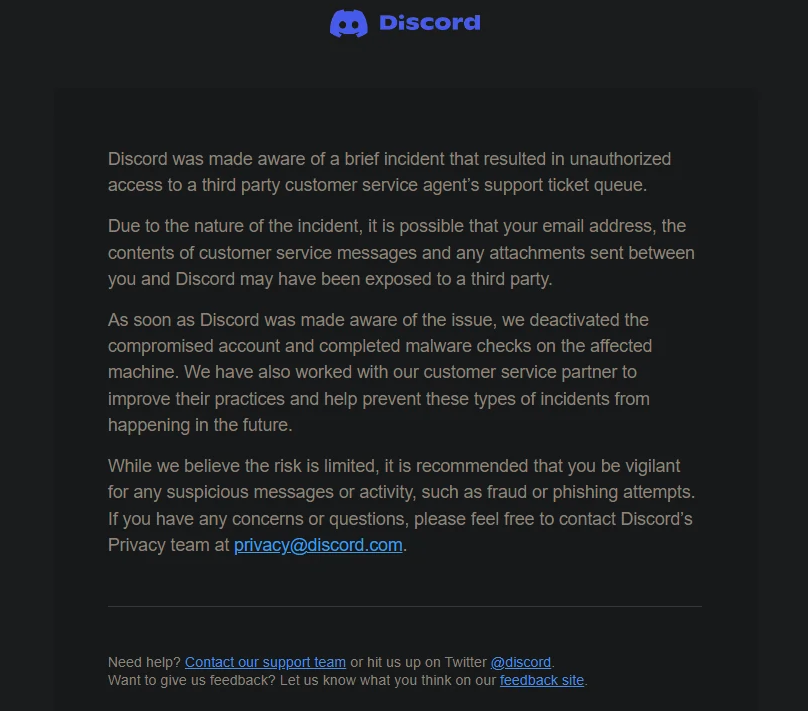
Представители Discord уведомили пользователей об утечке данных, которая стала следствием взлома аккаунта, принадлежащего стороннему агенту службы поддержки. В результате в руки третьих лиц попали имейлы, содержание обращений в техподдержку и прикреплённые вложения.

Как отметили в Discord, компания сразу же отреагировала на инцидент, отключив затронутую учётную запись. В официальном уведомлении утверждалось следующее:

«Вполне возможно, что ваш адрес электронной почты, а также сообщения и вложения, которыми вы обменивались со службой поддержки, могли попасть в руки третьих лиц. Как только нам стало известно об утечке, мы деактивировали скомпрометированный аккаунт и просканировали соответствующий компьютер на наличие вредоносных программ».


Помимо этого, руководство платформы для обмена сообщениями подключило сторонний сервис, который должен помочь предотвращать подобные киберинциденты в будущем. Пользователям Discord рекомендуют внимательно относиться ко всем входящим электронным письмам, так как их адреса могут использоваться в фишинговых атаках.

Компания считает риск таких атак минимальным, однако перестраховаться всё равно не помешает.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru