



Android-вредонос Fleckpe установили из Google Play 600 тыс. пользователей

Android-вредонос Fleckpe установили из Google Play 600 тыс. пользователей

Android-вредонос Fleckpe установили из Google Play 600 тыс. пользователей

Новая вредоносная программа Fleckpe для устройств на Android пробралась в официальный магазин приложений Google Play Store. Зловред, получивший имя Fleckpe, маскируется под легитимный софт, что позволило ему проникнуть более чем на 620 тыс. девайсов.

По словам специалистов «Лаборатории Касперского», Fleckpe представляет собой очередной вредонос, задача которого — генерировать несанкционированные платежи и подписывать пользователей на платные услуги. Ранее такой же принцип работы демонстрировали Jocker и Harly.

Авторы Fleckpe зарабатывают, получая процент от ежемесячной или единовременной абонентской платы ничего не подозревающих владельцев Android-устройств. В Kaspersky отмечают, что вредонос действует с прошлого года, однако детектировать его удалось лишь недавно.

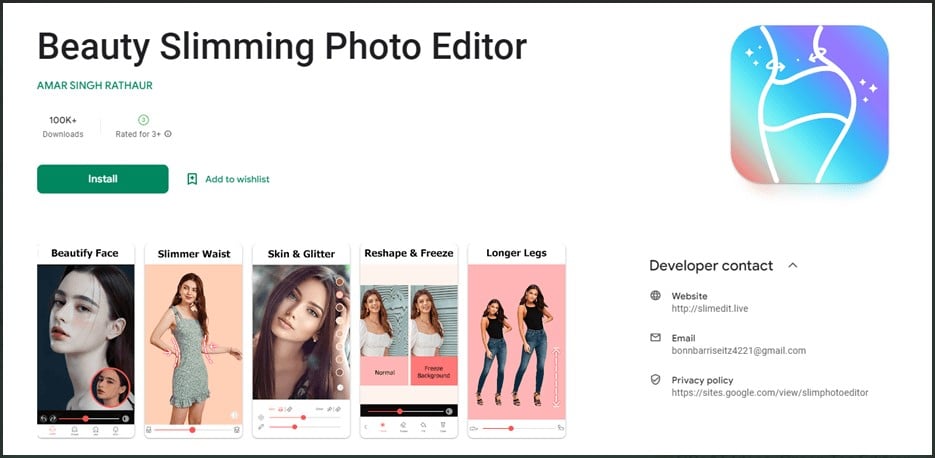
В общей сложности исследователи выявили в Google Play Store 11 троянизированных приложений, маскирующихся под редакторы изображений, фотобиблиотеки, обои и тому подобное:

  • com.impressionism.prozs.app
  • com.picture.pictureframe
  • com.beauty.slimming.pro
  • com.beauty.camera.plus.photoeditor
  • com.microclip.vodeoeditor
  • com.gif.camera.editor
  • com.apps.camera.photos
  • com.toolbox.photoeditor
  • com.hd.h4ks.wallpaper
  • com.draw.graffiti
  • com.urox.opixe.nightcamreapro

«На момент публикации нашего разбора все упомянутые приложения удалены из официального магазина. Тем не менее злоумышленники могли разместить другие программы, которые пока не попали в поле нашего зрения, а общее число установок вредоноса может быть больше», — гласит отчёт «Лаборатории Касперского».


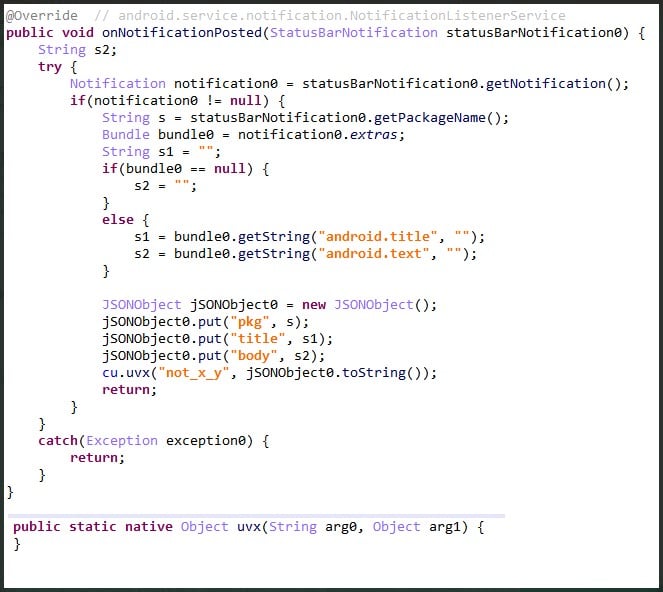
При запуске Fleckpe зловред декодирует спрятанный пейлоад, содержащий вредоносный код. Эта полезная нагрузка отвечает за связь с командным сервером и отправляет ему данные о заражённом устройстве.

В последних версиях Fleckpe разработчики переместили код, отвечающий за подписку, в нативную библиотеку, а пейлоаду осталось взаимодействие с уведомлениями и модификация отображения веб-страниц.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru