



Закрыт криминальный сервис Try2Check, в США выдан ордер на арест оператора

Закрыт криминальный сервис Try2Check, в США выдан ордер на арест оператора

Закрыт криминальный сервис Try2Check, в США выдан ордер на арест оператора

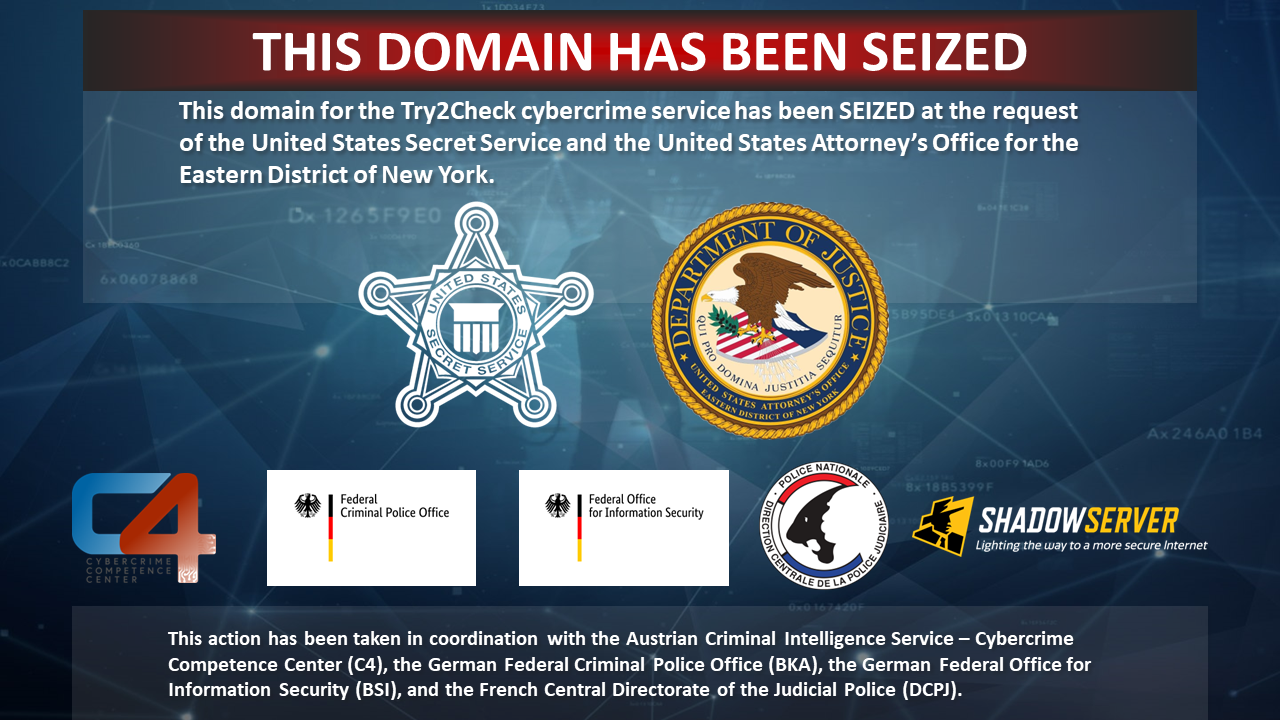
Американские власти вместе с зарубежными коллегами отключили сайты, использовавшиеся для проверки краденых данных банковских карт. В штате Нью-Йорк огласили обвинения, выдвинутые против россиянина Дениса Кулькова, предполагаемого владельца и оператора сервиса Try2Check, популярного у обитателей даркнета.

По данным Секретной службы США, платформа, позволявшая продавцам и скупщикам краденого оценить качество товара, была создана в 2005 году. Сервис помогал повысить выгоду от сделки и быстро набрал популярность у завсегдатаев профильных маркетплейсов — таких как Joker's Stash.

Системы Try2Check ежемесячно выполняли более 1 млн транзакций; суммарный доход от продажи сомнительных услуг, по оценкам американцев, составляет не менее $18 миллионов в биткоинах. От такого пособничества киберкриминалу пострадали не только владельцы и эмитенты банковских карт, но также крупный платежный процессор в США, мощности которого использовались для верификации краденых данных.

В расследовании преступной деятельности помимо американских спецслужб принимали участие партнеры из Германии, Австрии и Франции. Отключить инфраструктуру Try2Check помогли консультанты из НКО Shadowserver Foundation.


Окружной суд Нью-Йорка выдал ордер на арест Кулькова. Ему инкриминируют мошенничество с использованием средств доступа, неправомерное вмешательство в работу компьютерных систем и отмывание денег — по совокупности до 20 лет лишения свободы.

Надежды на то, что россиянина удастся призвать к ответу, мало: он живет в Самаре, и задержание возможно лишь в случае его выезда за рубеж. Американцы готовы заплатить $10 млн за информацию, способствующую поимке подозреваемого; дополнительное вознаграждение до $1 млн получат те, кто поможет выявить других лидеров Try2Check.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru