




Двойная сторонняя загрузка DLL помогает APT-группе уйти от детектирования

Двойная сторонняя загрузка DLL помогает APT-группе уйти от детектирования

Двойная сторонняя загрузка DLL помогает APT-группе уйти от детектирования

APT-группировка, известная под именами Dragon Breath, Golden Eye Dog и APT-Q-27, задала новый тренд хорошо подготовленных киберпреступников: использовать несколько сложных вариаций классической сторонней загрузки DLL (DLL sideloading). Такой подход позволил злоумышленникам уйти от детектирования.

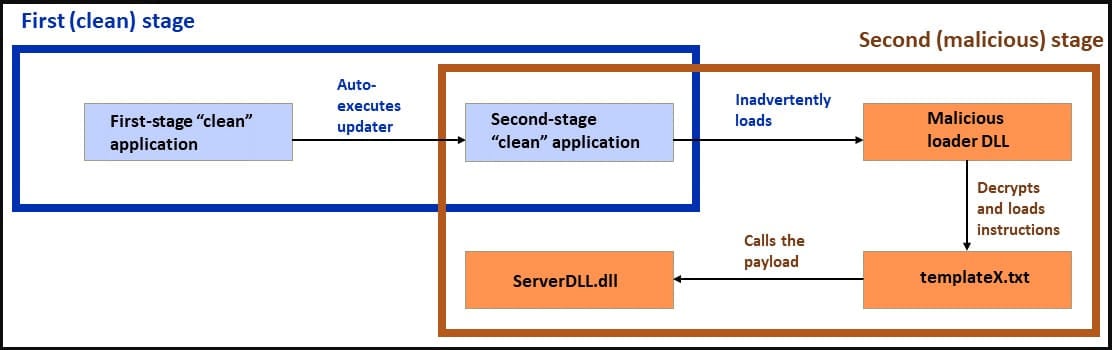
Эти атаки начинаются с использования легитимного приложения (чаще всего это Telegram), которое загружает пейлоад второй ступени (зачастую безобидный). Последний же осуществляет стороннюю загрузку вредоносной DLL.

Помимо Telegram, в качестве приманки киберпреступники используют приложения LetsVPN и WhatsApp для операционных систем Android, iOS и Windows. Чтобы продвинуть свои копии софта, атакующие используют «чёрный СЕО» и рекламные кампании.

Как выяснили аналитики Sophos, основная цель преступников — пользователи Windows из Китая, Японии, Сингапура, Гонконга, а также с Филиппин и Тайваня. Схема атак выглядит так:


Напомним, что технику DLL sideloading используют хорошо подготовленные профессиональные киберпреступники. Для этого вредоносная библиотека помещается в ту же директорию, из которой «подтягивается» легитимная DLL с тем же именем.

В новой кампании жертвы запускали установщик вышеупомянутых программ, который сбрасывал в систему определённые компоненты, а также создавал ярлык на рабочем столе и пункт автозапуска.

Если жертва открывала ярлык, на компьютере выполнялась следующая команда:


Приведённая команда запускала переименованную версию regsvr32.exe (appR.exe), которая в свою очередь подтягивала переименованную библиотеку — scrobj.dll (appR.dll). Дополнительно подключался DAT-файл (appR.dat), содержащий код JavaScript. Последний запускал интерфейс приложения Telegram, а в фоновом режиме устанавливал вредоносные компоненты.

Конечный пейлоад в виде DLL расшифровывается из текстового файла (templateX.txt) и точно так же выполняется в системе.

Подпишитесь на новости

Интимные дипфейки выходят из даркнета в открытый интернет

Для шантажа больше не обязательно красть настоящие интимные снимки. Злоумышленникам может хватить обычной фотографии из соцсети: остальное дорисует нейросеть. Эксперты предупреждают, что площадки с интимными дипфейками всё активнее работают в открытом интернете, поскольку там больше аудитория и проще зарабатывать.

По данным экспертов, опрошенных «Известиями», владельцы таких ресурсов получают деньги от рекламы, подписок и платных заказов.

Пользователи же могут применять подделки для травли, мести и дискредитации. Готовые сервисы снижают порог входа: специальные технические навыки уже не обязательны.

В материале приводятся результаты исследования, авторы которого выявили 88 публично доступных сайтов с сексуализированными ИИ-изображениями, созданными без согласия людей. Из них 38 полностью посвящены такому контенту.

Блокировки не успевают за распространением. Как объясняет эксперт R-Vision Александр Винокуров, площадки меняют домены и инфраструктуру, а копии материалов продолжают расходиться. Удалить один адрес — ещё не значит убрать подделку из Сети.

Главная опасность — последствия для человека, чьё лицо использовали. Даже выдуманное изображение может стать инструментом шантажа, разрушить отношения и нанести психологическую травму. Аргумент «я ничего такого не снимал» от самой попытки травли не защищает.

Эксперт Solar AURA Александр Вураско считает, что бороться нужно и с распространением, и с монетизацией: быстро рассматривать жалобы, выявлять повторные загрузки и реагировать на подтверждённые нарушения.

RSS: Новости на портале Anti-Malware.ru