



В Google Chrome 117 исчезнет индикация безопасных сайтов (HTTPS)

В Google Chrome 117 исчезнет индикация безопасных сайтов (HTTPS)

В Google Chrome 117 исчезнет индикация безопасных сайтов (HTTPS)

Если вы пользователь Google Chrome, вы знаете, что браузер отображает иконку замка на сайтах с «безопасным подключением» (HTTPS). Однако разработчики решили отказаться от такой индикации: скоро интернет-обозреватель будет использовать другой значок, который никак не относится к защищённости сайта.

Решение на первый взгляд странное, учитывая, что многие могли ориентироваться именно на «замочек», ведь он давал понять, что все передаваемые данные зашифрованы и скрыты от посторонних глаз.

Тем не менее в Google считают, что в привычной индикации больше нет необходимости, поскольку на сегодняшний день более 99% веб-сайтов в Сети загружаются в Chrome по HTTPS.

Интересно, что в эти 99% входят посадочные страницы, используемые в фишинговых атаках и для распространения вредоносных программ. Злоумышленники как раз и рассчитывают на этот самый «замочек», который должен убедить пользователя в безопасности ресурса.

«Практически все фишинговые сайты используют HTTPS и, соответственно, также отображают иконку замка. Это может ввести пользователей в заблуждение, поэтому не стоит полагаться на данную индикацию. Даже ФБР предупреждало о ненадёжности иконки замка», — объяснили в Google.

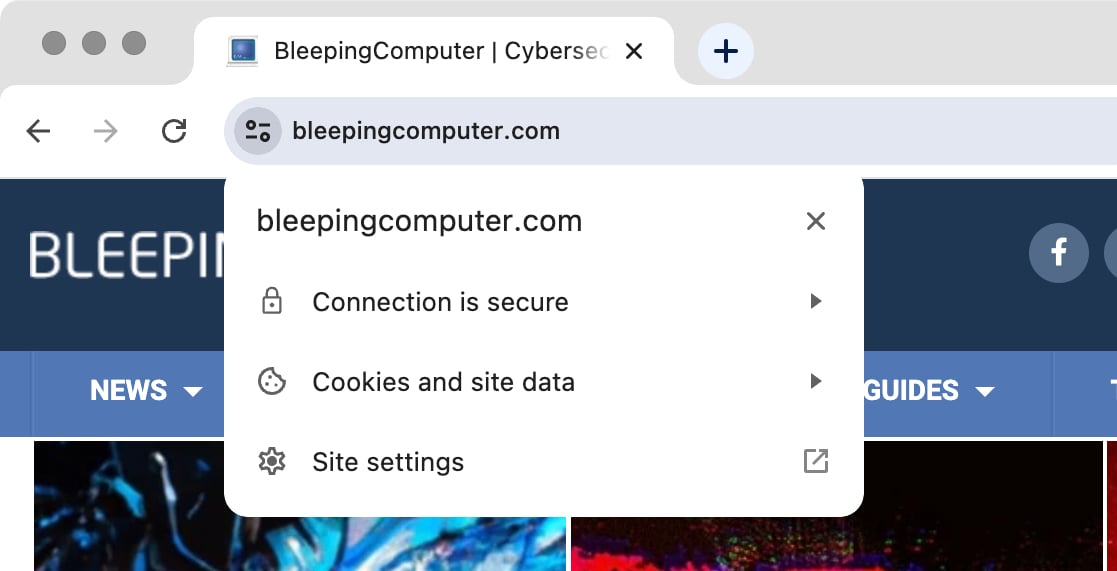
В Chrome 117 «замочек» заменят на один из вариантов иконки настроек, которые уже давно ассоциируются с кастомизацией софта. Пример приводит BleepingComputer:


Тем не менее, как видно на скриншоте, привычный «замочек» всё ещё можно будет увидеть после клика на новом символе в адресной строке.

Подпишитесь на новости

Вышла Aladdin Enterprise CA 3.0: ускоряет выпуск сертификатов до 4 раз

«Аладдин» представил Aladdin Enterprise CA 3.0 — новую версию корпоративного центра сертификации. В обновлении сделали ставку на Kubernetes, автоматизацию работы с сертификатами и интеграцию с SIEM. По данным разработчика, массовый выпуск файловых сертификатов ускорился до четырёх раз относительно предыдущей версии.

О новинке компания рассказала на своём сайте. Пилотные проекты стартуют со 2 ноября, начало отгрузок запланировано на декабрь 2026 года.

Продукт позиционируется как замена Microsoft CA с возможностью миграции без остановки сервисов. В третьем поколении расширили работу с Kubernetes и Deckhouse: поддержка этих сред помогает автоматизировать управление, выстраивать кластеры и обеспечивать отказоустойчивость.

Отдельное обновление — протокол ACME для автоматического выпуска и развёртывания SSL-сертификатов. Меньше ручных операций — меньше поводов превращать обслуживание сертификатов в отдельный квест для администратора.

Для служб ИБ добавили централизованное управление журналом безопасности и интеграцию с SIEM. События можно собирать вместе и использовать для обнаружения подозрительной активности. Также появились поддержка РЕД База Данных, английский интерфейс и дополнительные возможности администрирования.

Версия 3.0 сейчас проходит сертификацию во ФСТЭК России. Пользователям ветки 2.x обещают сохранить поддержку, исправление ошибок и устранение уязвимостей: переходить на новое поколение ради одних только патчей не потребуется.

RSS: Новости на портале Anti-Malware.ru