



Новый троян-стилер OpcJacker распространяется под видом VPN-клиента

Новый троян-стилер OpcJacker распространяется под видом VPN-клиента

Новый троян-стилер OpcJacker распространяется под видом VPN-клиента

Эксперты Trend Micro опубликовали результаты анализа нового инфостилера, которому было присвоено кодовое имя OpcJacker. Троян используется в атаках со второй половины прошлого года и примечателен нестандартным форматом конфигурационного файла, определяющего его поведение.

Набор функций зловреда включает кейлогинг, скриншоты, кражу конфиденциальных данных из браузеров, загрузку дополнительных модулей и подмену адресов криптокошельков в буфере обмена. Для распространения используются поддельные сайты, рекламирующие связанные с криптой приложения и другой легитимный софт.

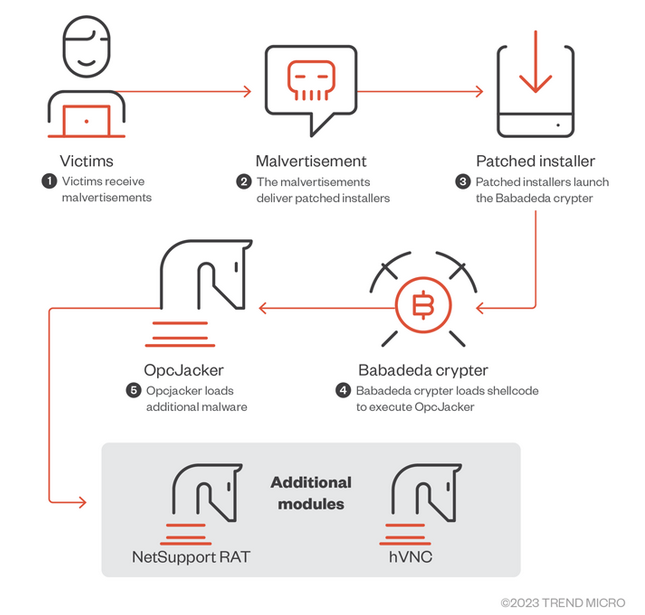
Последняя malvertising-кампания, нацеленная на засев OpcJacker, была зафиксирована в феврале этого года. Мошенническая реклама была ориентирована на жителей Ирана и предлагала скачать архивный файл для доступа к VPN-сервису. В тех случаях, когда визитер подключался через VPN, редирект на загрузку инсталлятора откатывался.

Вредоносный код оказался защищенным с помощью хорошо известного криптора Babadeda. Сам инфостилер, по данным Trend Micro, в основном используется для доставки дополнительной полезной нагрузки — инструмента администрирования NetSupport RAT, варианта зловреда удаленного доступа hVNC, шифровальщика Phobos, сильно докучавшего россиянам в прошлом году.


Содержимое конфигурационного файла OpcJacker похоже на байткод, написанный на кастомном машинном языке. В нем присутствуют шестнадцатеричные идентификаторы; каждая команда парсится для получения кода операций, а затем запускается соответствующий обработчик. По всей видимости, вирусописатели надеялись таким образом затруднить анализ потока выполнения вредоносной программы.

Недавно на черном рынке появился еще один интересный инфостилер — Cinoshi, функциональность которого можно расширить за счет добавления клиппера, бота или майнера криптовалюты. Из специализированных программ-клипперов внимания заслуживает новичок, замаскированный под Tor-браузер.

Подпишитесь на новости

MaxPatrol SIEM 28.0: больше событий на том же железе, меньше аппетит к RAM

Positive Technologies выпустила MaxPatrol SIEM 28.0 и предлагает SOC выжать больше из уже имеющихся серверов. По внутренним тестам компании, система потребляет до 26% меньше ресурсов процессора и до 52% меньше оперативной памяти по сравнению с предыдущей версией. Покупку нового железа, возможно, получится отложить.

Разработчики оптимизировали компоненты обработки событий ИБ и хранения данных.

В приведённом компанией примере компонент версии 27.6 обрабатывал 20 тысяч событий в секунду, а после обновления — уже 40 тысяч на сопоставимых аппаратных ресурсах.

Архитектуру тоже пересмотрели. Если MaxPatrol SIEM работает отдельно от других платформенных продуктов, например MaxPatrol VM, ненужные роли можно не устанавливать. Меньше лишних компонентов — больше свободных ресурсов.

Обновился и модуль поведенческого анализа MaxPatrol BAD. Новый компонент HackTracker ищет злоумышленника по поведению, а не только по используемым инструментам. Кроме того, модуль теперь анализирует события с Unix-узлов и связывает их в цепочки подозрительной активности.

В версии 28.0 упростили настройку ИИ-помощника PT Naira. Он помогает писать правила нормализации, объясняет события и ищет информацию в документации. По заявлению разработчика, помощник способен сократить время расследования до 50%, а трудозатраты на создание правил — до 90%. Его обновления будут выходить независимо от релизов SIEM.

Аналитикам добавили больше контекста в карточки стандартных правил корреляции, быстрые переходы к рабочим разделам и нативную тёмную тему. Последняя сервер не разгрузит, зато ночная смена оценит.

Версия 28.0 уже доступна для самостоятельного обновления. Главная ставка релиза — рост объёма обработки без обязательного похода за новыми серверами.

RSS: Новости на портале Anti-Malware.ru