



Распространители RedLine и Raccoon осваивают новый инжектор — DotRunpeX

Распространители RedLine и Raccoon осваивают новый инжектор — DotRunpeX

Распространители RedLine и Raccoon осваивают новый инжектор — DotRunpeX

Последние пару месяцев эксперты Check Point фиксируют вредоносные атаки с использованием нового загрузчика-инжектора. Написанный на .NET зловред DotRunpeX внедряется в систему на втором этапе заражения и обеспечивает доставку финальной полезной нагрузки — инфостилера или RAT-трояна.

Цепочка заражения в таких случаях обычно начинается с .NET-даунлоудера, присланного вложением в спам-письмо или скачанного из интернета под видом популярной легитимной программы (AnyDesk, LastPass и проч.). Сайты, распространяющие такие фальшивки, как правило, продвигаются с помощью Google Ads или черного SEO.

Самые ранние образцы DotRunpeX в коллекции Check Point датированы 17 октября 2022 года. Анализ показал, что код зловреда защищен с использованием протектора для NET-приложений ConfuserEx. В новейших семплах обнаружен дополнительный слой обфускации, созданный с помощью кастомной версии плагина KoiVM.

В каждый образец инжектора встроена полезная нагрузка. Перед ее запуском DotRunpeX проверяет наличие враждебного окружения (виртуальных машин, песочниц) и прибивает процессы антивирусов по списку, используя уязвимый драйвер ядра procexp с русскоязычным именем Иисус.sys. Целевой зловред загружается в память по методу process hollowing.

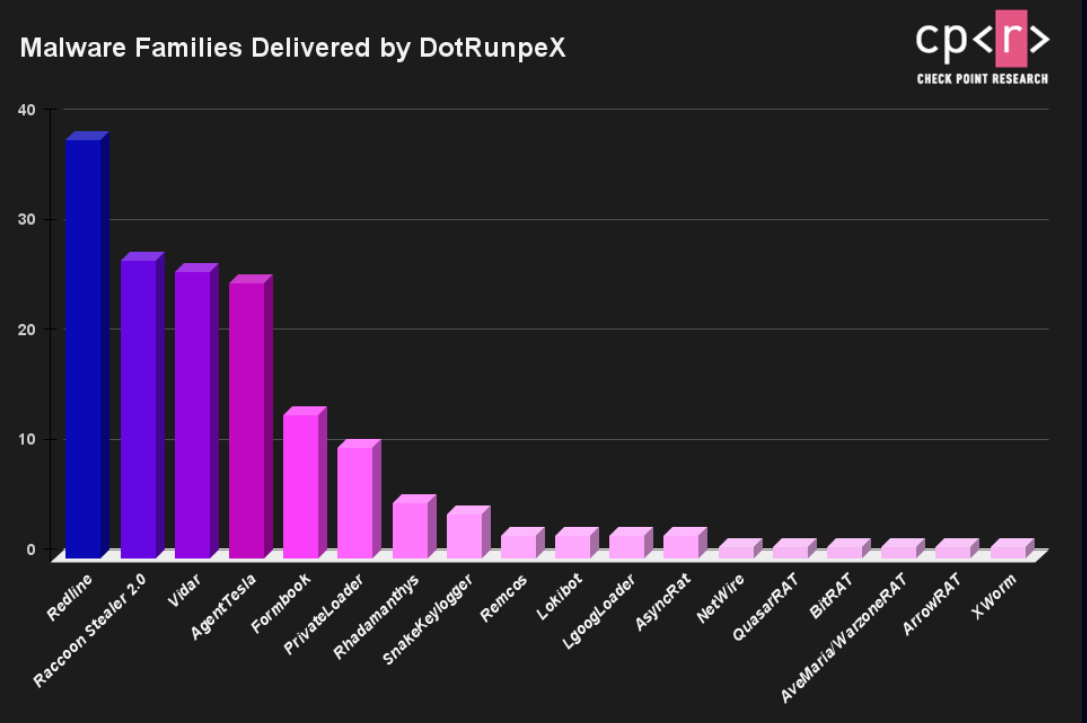
По данным аналитиков, злоумышленники используют новый промежуточный загрузчик для доставки представителей различных вредоносных семейств — чаще всего RedLine, Raccoon, Vidar и Agent Tesla.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru