



Шопинг-прога SHEIN сливала на сторону содержимое буфера обмена Android

Шопинг-прога SHEIN сливала на сторону содержимое буфера обмена Android

Шопинг-прога SHEIN сливала на сторону содержимое буфера обмена Android

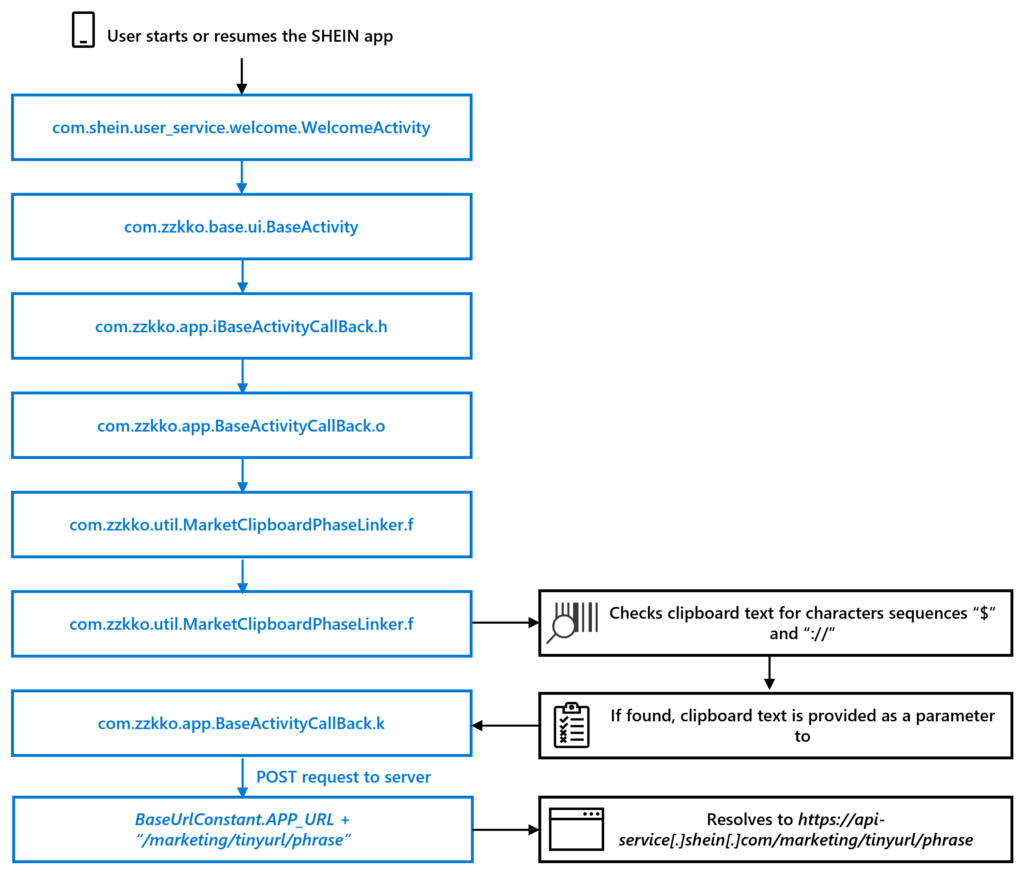
Исследователи из Microsoft обнаружили, что Android-приложение SHEIN время от времени копирует текст из буфера обмена и отсылает его на удаленный сервер. О находке сообщили в Google, и в мае прошлого года разработчик обновил свой продукт в магазине, исправив потенциально опасный баг.

Мобильное приложение китайского ретейлера SHEIN (ранее ZZKKO) собрало более 100 млн загрузок в Google Play. Проблема выявлена в версии 7.9.2, вышедшей в декабре прошлого года; текущая сборка — 9.0.0.

Как оказалось, после запуска программа для совершения покупок онлайн проверяет содержимое буфера обмена. Присутствие в тексте строк со знаками $ и :// инициирует отправку запроса HTTP POST на сервер api-service[.]shein[.]com с захваченными данными в виде параметра.


Эксперты не усмотрели злого умысла в таком поведении, но не преминули отметить, что данная функциональность не нужна шопинг-приложению для выполнения задач. Более того, она может поставить под угрозу безопасность и конфиденциальность пользовательских данных: в буфер обмена зачастую копируются пароли и платежная информация.

Не секрет, что мобильные приложения, в том числе доступные в Google Play, часто собирают больше информации, чем того требует их назначение. Разработчики стремятся монетизировать свои продукты и нередко лукавят, стараясь скрыть дополнительные функции от потребителей и цензуры.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru