



Россия вошла в ТОП-3 по доле заблокированных объектов на компьютерах АСУ ТП

Россия вошла в ТОП-3 по доле заблокированных объектов на компьютерах АСУ ТП

Россия вошла в ТОП-3 по доле заблокированных объектов на компьютерах АСУ ТП

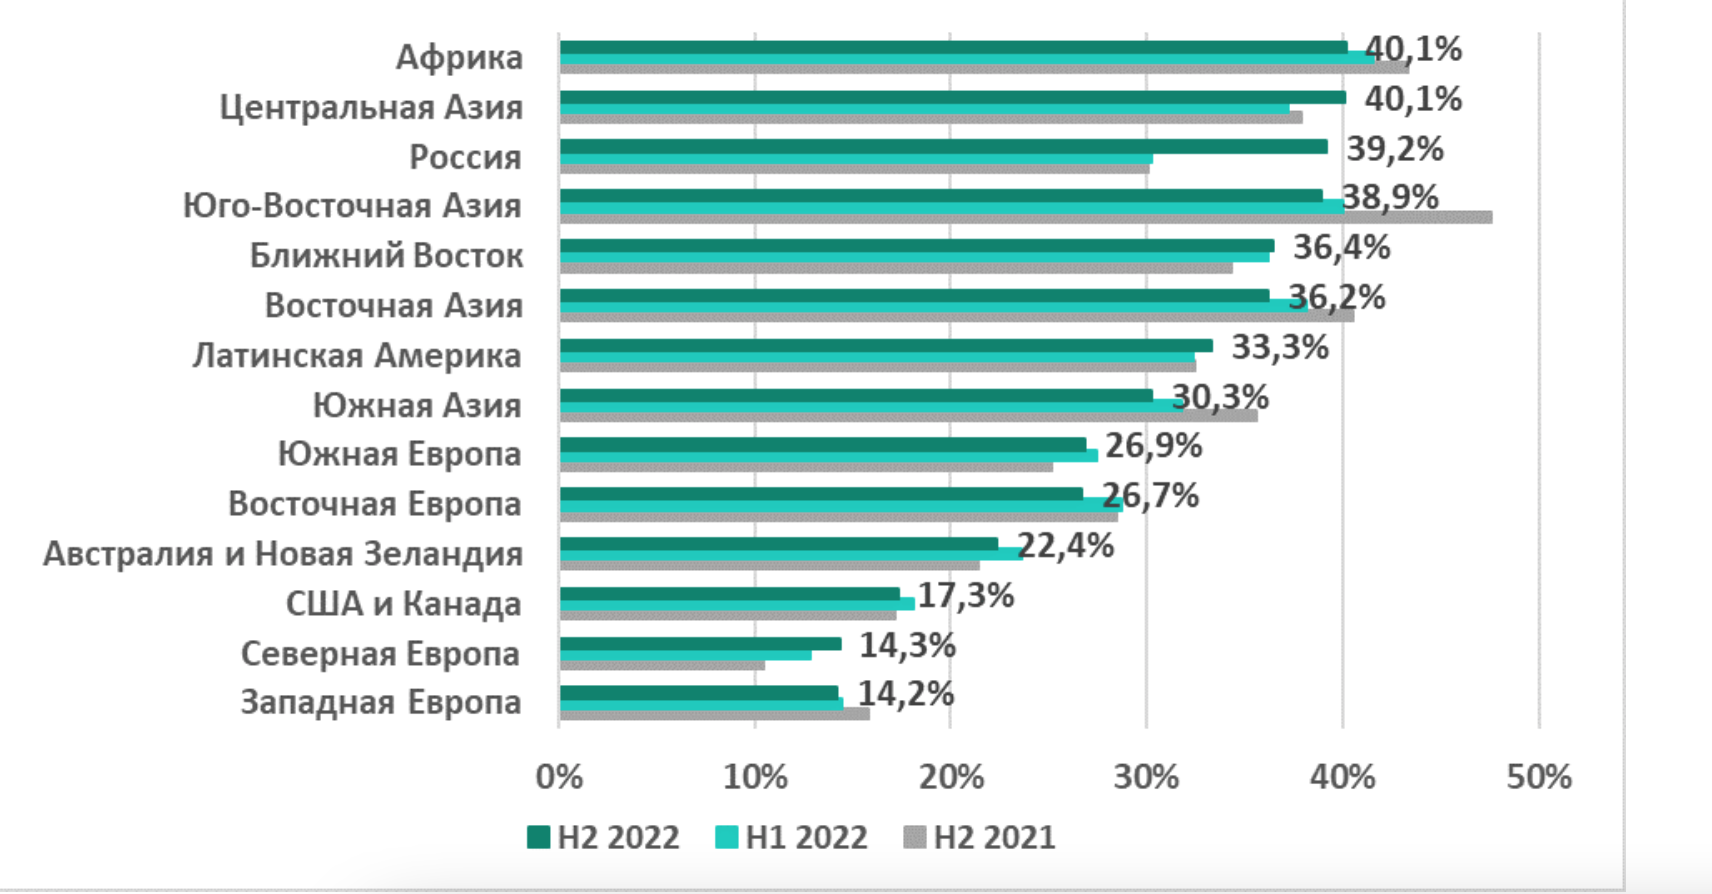
Вредоносные объекты блокировались почти на 40% компьютеров систем автоматизации в России. Данные за вторую половину 2022 года представили в компании Kaspersky. Скрипты и фишинговые страницы блокировались на каждом пятом компьютере АСУ ТП.

Россия заняла третье место в рейтинге регионов мира по доле заблокированных вредоносных объектов в АСУ ТП, говорится в отчете Kaspersky ICS CERT. За полгода страна прибавила 9 пунктов — это самый заметный рост среди исследуемых регионов. Практически с такими же показателями (40%) первое и второе места разделили Африка и Центральная Азия. Меньше всего блокировок в США, Канаде и Европе.


Рост в России связан с увеличением доли компьютеров АСУ ТП, которые были атакованы вредоносными объектами из интернета. Их количество выросло на 12 процентных пункта по сравнению с первым полугодием.

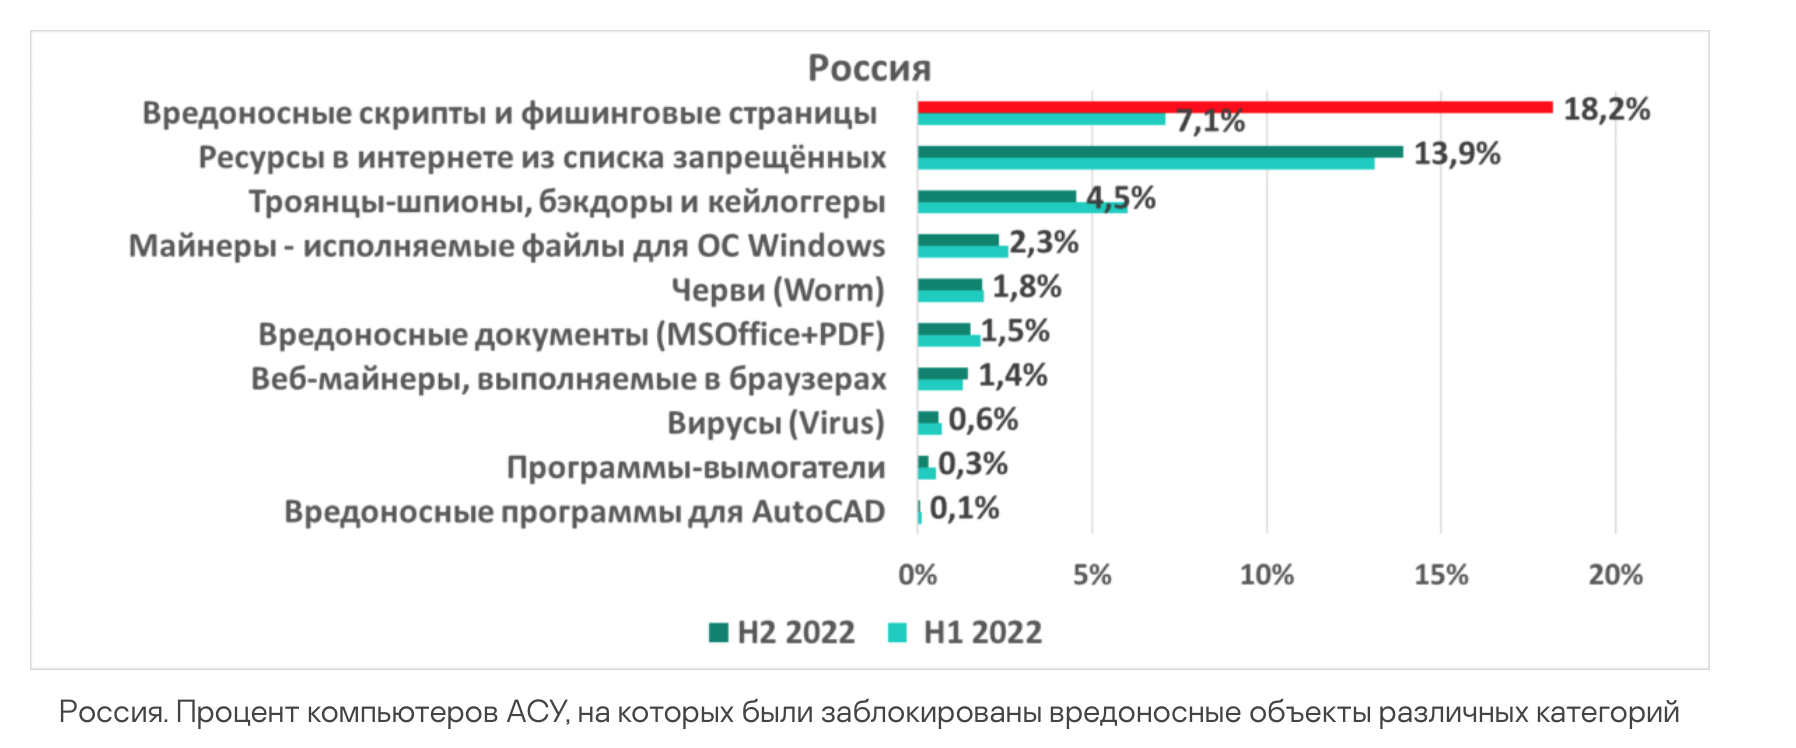
К основным угрозам относятся вредоносные скрипты и фишинговые страницы (JS и HTML). Они были заблокированы почти на каждом пятом компьютере АСУ ТП (18%). Этот показатель также резко вырос по сравнению с первой половиной года, прибавив 11 пунктов.

Всплеск обусловлен массовым заражением сайтов (в том числе промышленных организаций) на Bitrix CMS. Атакующие использовали брешь в системе, чтобы перенаправлять браузер на вредоносные веб-ресурсы и фишинговые страницы.

Как правило, компьютеры АСУ ТП, с которых в интернет можно попасть на произвольные сайты, — это автоматизированные рабочие места операторов и инженеров.


Если говорить о ситуации по отраслям в целом, самый заметный рост во второй половине 2022 года по доле компьютеров АСУ ТП, на которых были заблокированы вредоносные объекты, наблюдался в энергетике — 11,5 пунктов. В сфере инжиниринга и интеграции АСУ ТП этот показатель вырос на 10 пунктов, в автомобилестроении — на 8, в системах автоматизации зданий — на 4 пункта.

При этом сектор автомобилестроения — лидер по доле атакованных компьютеров среди всех исследуемых отраслей (43%).

“Повсеместная цифровизация, на которую идут многие современные предприятия, с одной стороны позволяет повысить эффективность производства, с другой — увеличивает потенциальное количество точек входа в периметр инфраструктуры”, — комментирует цифры эксперт Kaspersky ICS CERT Кирилл Круглов. По его словам, интернет выступил в роли основного источника угроз: атаки часто начинаются с попыток проникновения через устройства, получившие доступ к заражённым или вредоносным интернет-ресурсам.

Подпишитесь на новости

Песков отверг обвинения в причастности России ко взлому холодильников

История о взломе европейских холодильников добралась до Кремля. Дмитрий Песков назвал абсурдными обвинения в том, что за атаками на системы охлаждения стоят пророссийские киберпреступные группы. По его словам, заявления о причастности России не подкреплены доказательствами.

Комментарий пресс-секретаря президента приводит «Интерфакс».

«Они, как всегда, не имеют под собой никакой аргументации, никаких доказательств», — заявил Песков.

Он также назвал голословные обвинения в адрес России устойчивой тенденцией в европейских странах.

Поводом стали сообщения об атаках на промышленное холодильное оборудование в ночь на 2 ноября. Инциденты затронули девять стран. Среди них упоминались Эстония, Бельгия, Швеция, Ирландия, Великобритания, Финляндия и Люксембург.

Злоумышленники меняли температурные настройки, сообщалось в том числе о значениях до +50 °C. Для оборудования, которому положено сохранять продукты, получился весьма сомнительный карьерный переход в обогреватели.

При этом британские СМИ уточняли: в стране пострадали некоторые производители мяса, а не супермаркеты. Аналогичная атака произошла во Франции ещё в октябре.

Холодильные системы подключают к интернету для удалённого обслуживания и уведомлений о неполадках. Когда доступ получает посторонний, удобство для инженера превращается в возможность испортить товар.

Ответственность за октябрьские и ноябрьские атаки никто на себя не взял. Поэтому версию о конкретных исполнителях нельзя выдавать за установленный факт.

RSS: Новости на портале Anti-Malware.ru