По данным «Лаборатории Касперского», в прошлом году в игровом виртуальном пространстве было проведено свыше 7 млн атак, ориентированных на детей в возрасте до 16 лет. В сравнении с 2021 годом показатель возрос на 57%.
Статистика составлена на основе анализа данных Kaspersky Security Network (KSN) за два года. Чтобы выделить нужную возрастную категорию, эксперты ограничили список игр 13 наименованиями, популярными у дошкольников и подростков.
Как оказалось, наиболее часто злоумышленники эксплуатировали имена Minecraft и Roblox. В прошлом году было выявлено около 40 тыс. вредоносных и потенциально опасных (PUP) файлов, замаскированных под популярные детские игры; с такими загрузками столкнулись более 232,7 тыс. пользователей из разных стран.
В список игр-лидеров по количеству атакованных пользователей вошли Poppy Playtime и Toca Life World, ориентированные на детей от 3 до 8 лет. По всей видимости, злоумышленники пытались таким образом добраться до устройств их родителей. В прошлом году был также зафиксирован значительный рост числа загрузок вредоносов под видом Brawl Stars (10 тыс. пользователей, на 41% больше, чем в 2021 году).
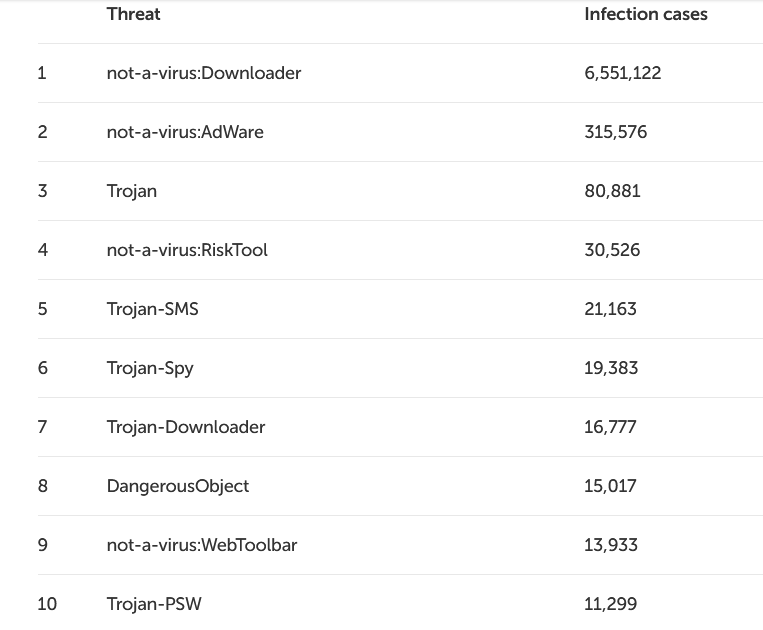
Чаще прочих под детские игры маскировались программы-загрузчики и софт для показа рекламы (adware).
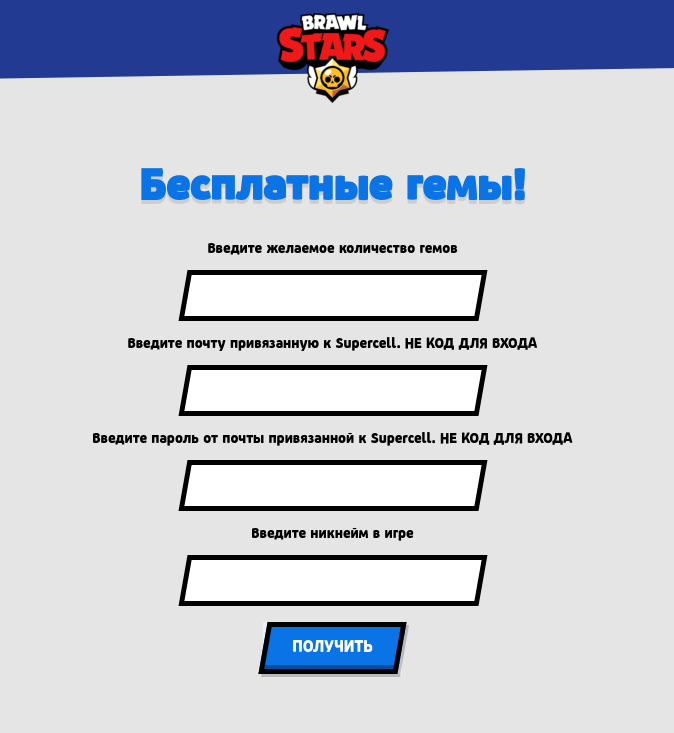
Мошенники наиболее часто предлагали юным геймерам сгенерировать игровую валюту — в-баксы для Fortnite, робаксы для Roblox и т.п. Современные дети ищут, как раздобыть ее бесплатно, и попадаются в ловушки злоумышленников. В рамках подобных мошеннических схем обычно создаются сайты-имитации с фишинговыми страницами.
Некоторые аферисты предлагают за плату прокачать уровень персонажа по выбору, публикуя на своих сайтах фальшивые результаты сравнения расценок для большей убедительности. Впрочем, заполучить данные геймеров или вовлечь их в дополнительные расходы иногда не прочь и сами создатели игр. Так, в прошлом году компании Epic Games (автору Fortnite) пришлось выплатить $520 млн в урегулирование исков о нарушении конфиденциальности детей и обмане пользователей.
Другие мошеннические схемы более примитивны: злоумышленники просто предлагают скачать чит или кряк, для установки которого зачем-то нужно отключить антивирус. Исследователи также обнаружили множество предложений загрузить популярную игру из неофициального источника. Вместе с целевой программой фанату в таких случаях обычно отдают «бонус» — PUP или явного зловреда.
Фишинговые страницы, созданные для геймеров, в основном имитировали ресурсы Roblox, Minecraft, Fortnite и Apex Legends. В прошлом году Kaspersky выявила более 878 тыс. таких ловушек; подавляющее большинство использовало имя Roblox.
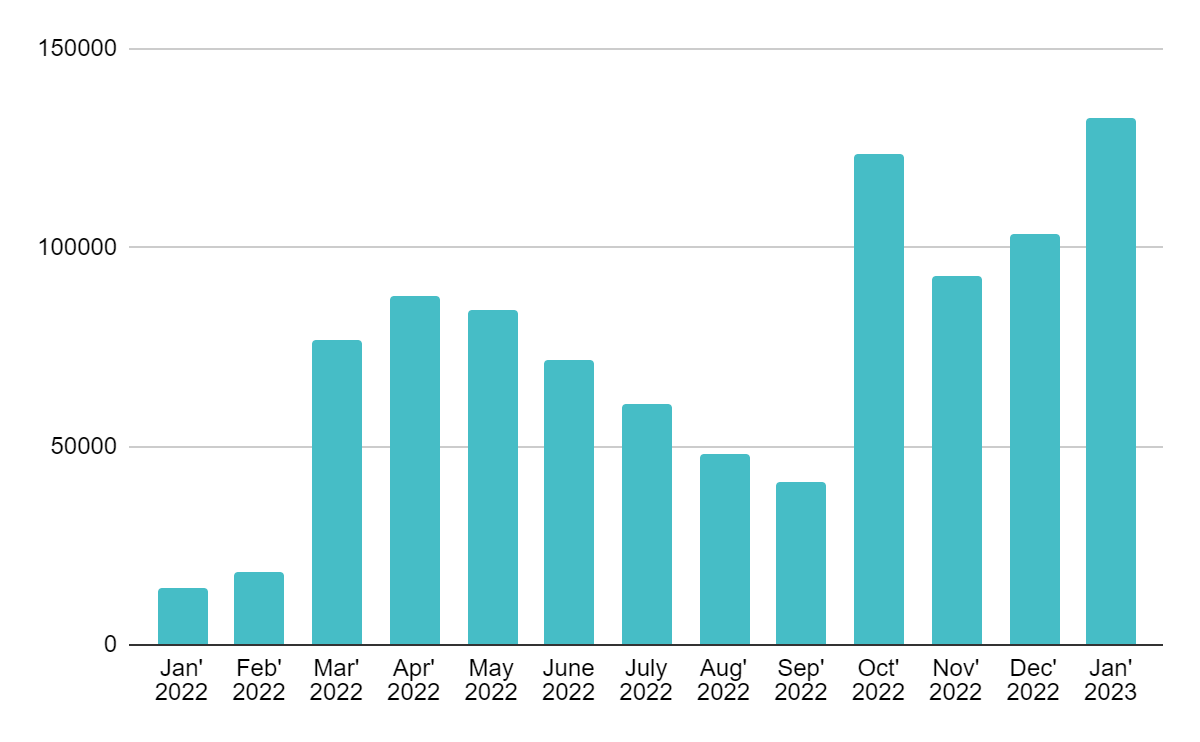
Из прочих угроз, с которыми дети могут столкнуться в игровых мирах, эксперты отметили кибербуллинг, доксинг, сталкинг и груминг. Для защиты ребенка в виртуальном пространстве Kaspersky советует следующее:
- поощрять разговоры о том, что его тревожит во время общения онлайн;
- приглашать для участия в играх знакомых — по крайней мере, на первых порах;
- обучить детей безопасному поведению в интернете (не кликать по ссылкам незнакомцев и на геймерских форумах, не расшаривать ПДн и пароли, не загружать боты, не участвовать в кибербуллинге и выработать защитную реакцию на такую агрессию);
- помочь ребенку выбрать уникальный пароль и следить за регулярной сменой;
- четко сформулировать, что можно и нельзя делать онлайн, обосновав свои требования; пересматривать установки по мере роста чада;
- использовать инструменты родительского контроля;
- установить на компьютер или гаджет ребенка надежное антивирусное решение, не создающее проблем для Steam и других игровых платформ.











