



Генератор QR-кодов сливает учетки и ПДн десятков тысяч пользователей

Генератор QR-кодов сливает учетки и ПДн десятков тысяч пользователей

Генератор QR-кодов сливает учетки и ПДн десятков тысяч пользователей

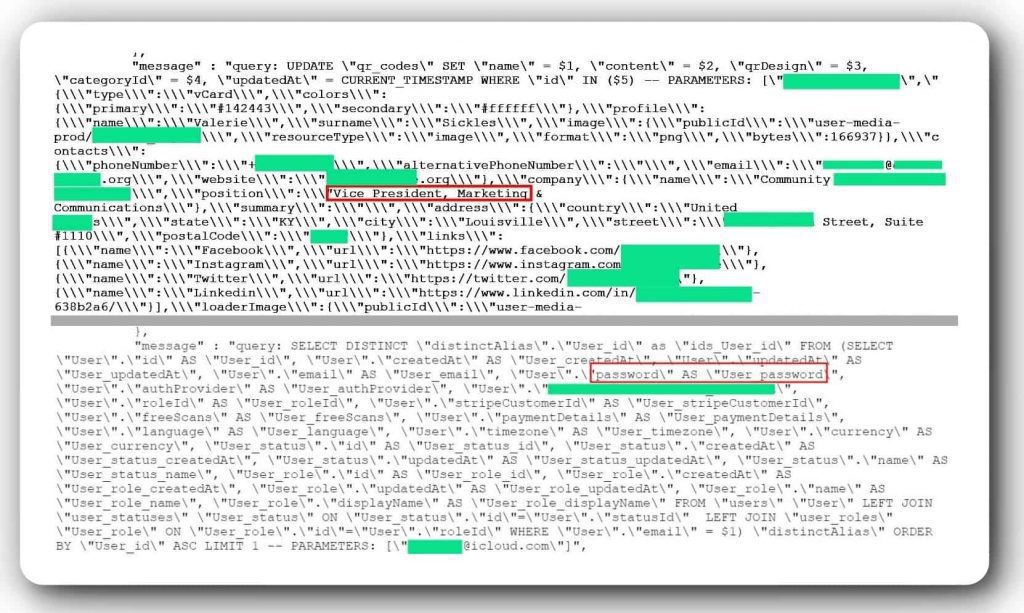
Из-за ошибки в конфигурации сервера данные клиентов болгарского сервиса My QR Code оказались в открытом доступе. Записи в базе ежедневно обновляются, общий объем уже превысил 128 Гбайт, но владелец пока игнорирует уведомления и не торопится принимать меры защиты.

Сервер, доступ к которому не требует ни пароля, ни аутентификации, был обнаружен в ходе поиска неправильно настроенных баз данных с использованием Shodan. На момент написания алерта Hackread число затронутых пользователей составляло 65 тыс., на время публикации (19 февраля) — уже 67 тысяч.


База, попавшая в паблик 4 февраля, содержит следующую информацию о клиентах:

  • полное имя;
  • занимаемая должность;
  • адрес места жительства;
  • страна, штат, почтовый индекс;
  • адрес имейл;
  • номера телефонов;
  • хеш пароля;
  • URL QR-кодов;
  • ссылки на профили в соцсетях;
  • ссылки на персональные и корпоративные сайты.

Подобные утечки могут иметь серьезные последствия для затронутых пользователей. Если данные скопируют злоумышленники, они смогут массово рассылать спам, проводить фишинговые атаки, совершать мошеннические действия от имени пострадавших, проникать в их дома.

Пользователям генератора QR-кодов рекомендуется помониторить аккаунты на предмет подозрительной активности, а также сменить пароль и включить двухфакторную аутентификацию, если эта опция доступна.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru