С появлением версии 2.0 зловреда его операторы получили возможность оговаривать выкуп, который якобы должна покрыть страховка атакованной компании. Вымогатели пытаются убедить жертву, что раскрытие деталей договора о страховании на случай кибератаки в ее интересах, и гарантируют анонимность.
Первую версию HardBit аналитики из Varonis обнаружили в октябре прошлого года; вторая вышла в конце ноября и актуальна до сих пор. У шифровальщика нет своего сайта утечек, хотя авторы атак уверяют, что данные жертвы украдены и будут опубликованы или проданы, если та не уплатит выкуп.
Во избежание запуска в песочнице вредонос вначале собирает информацию о зараженном хосте. Если все устраивает, он сбрасывает свою иконку (hrdb.ico) в папку Users\\Documents и создает ключи реестра, чтобы связать с ней расширение .hardbit, присваиваемое зашифрованным файлам. Эта изображение временно заменяет обои рабочего стола — до тех пор, пока на экране не отобразится требование выкупа.
Чтобы избежать обнаружения, HardBit 2.0 пытается средствами системного реестра отключить ряд функций Microsoft Defender — в основном защиту реального времени. Он также умеет прибивать процессы некоторых сторонних антивирусов и программ, в которых могут быть открыты файлы, подлежащие шифрованию (список на 86 позиций представлен в блог-записи Varonis).
Зловред также удаляет теневые копии Windows, чтобы затруднить восстановление данных, и прописывается в системе на автозапуск под видом легитимного процесса svchost.exe.
Примечательно, что при выполнении шифрования HardBit не копирует файлы, чтобы записать туда преобразованные данные, а затем удалить оригинал. Вместо этого он открывает нужный файл и перезаписывает содержимое зашифрованными данными. Это слегка ускоряет процесс шифрования и усложняет экспертам задачу по восстановлению.
Имена зашифрованных файлов заменяются произвольной последовательностью символов, к которой добавляются контактный адрес имейл и расширение .hardbit2 в качестве идентификатора. Создаваемые зловредом файлы с требованием выкупа и инструкциями (How To Restore Your Files.txt и Help_me_for_Decrypt.hta) записываются в корень диска и во все папки с зашифрованными данными.
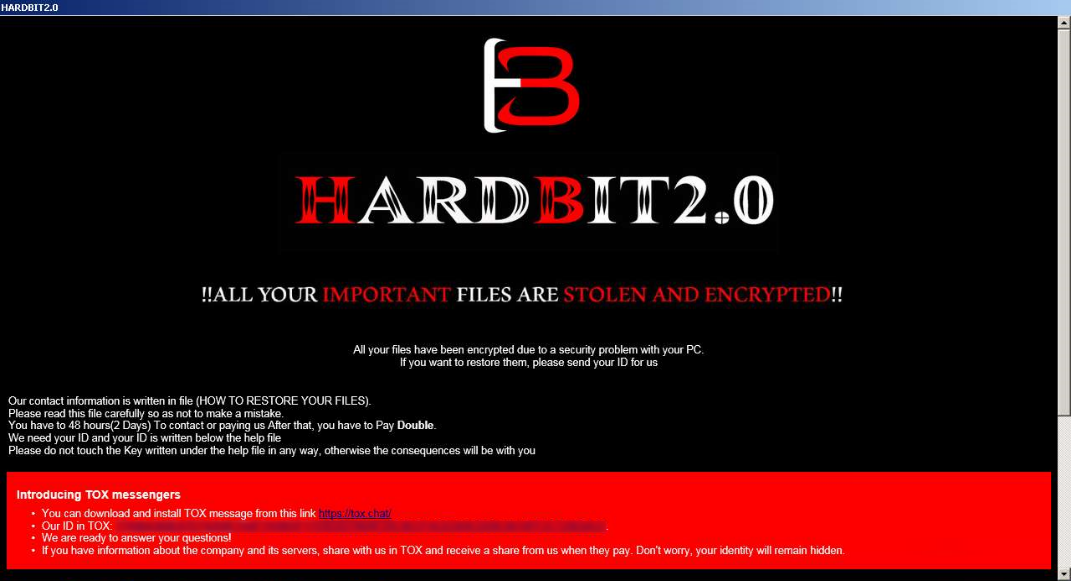
По окончании шифрования вредонос сохраняет на рабочем столе файл изображения (HARDBIT.jpg), которое регистрируется в реестре как обои. В этом сообщении, как и в других записках шифровальщика, сумма выкупа не указана; для ее определения жертве предлагают в течение двух суток отправить письмо на указанный имейл-адрес или сообщение в Tox.
Тем, у кого есть страховка, злоумышленники рекомендуют в приватной беседе раскрыть условия договора, чтобы страховщик не смог вмешаться в переговоры и выступить с встречным предложением. Жертву уверяют, что такие посредники никогда не действуют в интересах клиентов и в итоге могут вообще отказать в компенсации.
Как бы то ни было, следует помнить, что конечной целью вымогателей является получение денег, и они могут сказать все, что угодно, чтобы добиться искомого. Единственно правильное решение в таких случаях — не платить выкуп и поставить в известность правоохранительные органы. Не помешает также заранее сделать бэкап, он поможет быстрее справиться с последствиями атак шифровальщиков.











