



Cloudflare отразила новую рекордную DDoS — 71 миллион запросов в секунду

Cloudflare отразила новую рекордную DDoS — 71 миллион запросов в секунду

Cloudflare отразила новую рекордную DDoS — 71 миллион запросов в секунду

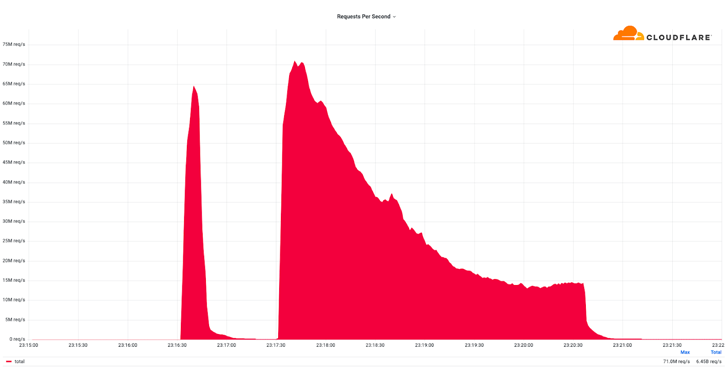
Специалисты компании Cloudflare сообщили об отражении новой рекордной DDoS-атаки, мощность которой составила 71 миллион запросов в секунду (RPS). Таким образом, этот показатель на 35% больше прошлого рекорда.

До недавнего времени первое место по мощности HTTPS DDoS держала кибератака, о которой рассказали эксперты Google летом 2022 года. Тогда клиент Google Cloud Armor стал мишенью для злоумышленников, запустивших DDoS в 46 миллионов запросов в секунду (requests per second, RPS).

«Мощность зафиксированной нами атаки в пике составила 50-70 миллионов запросов в секунду. Самый мощный скачок превысил 71 млн RPS», — рассказывают исследователи из Cloudflare.

В компании отметили, что кибератаке подверглись веб-сайты клиентов. Сама DDoS исходила от ботнета, состоящего более чем из 30 000 IP-адресов, принадлежащих «множеству» облачных провайдеров.


Среди атакованных компаний были хостеры, игровые провайдеры, платформы для облачных вычислений и криптовалютные организации.

«Учитывая огромное количество запросов, серверы бы не смогли обработать их вместе с легитимными от пользователей», — продолжают в Cloudflare.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru