



Google заблокировала новую рекордную HTTPS DDoS — 46 млн RPS

Google заблокировала новую рекордную HTTPS DDoS — 46 млн RPS

Google заблокировала новую рекордную HTTPS DDoS — 46 млн RPS

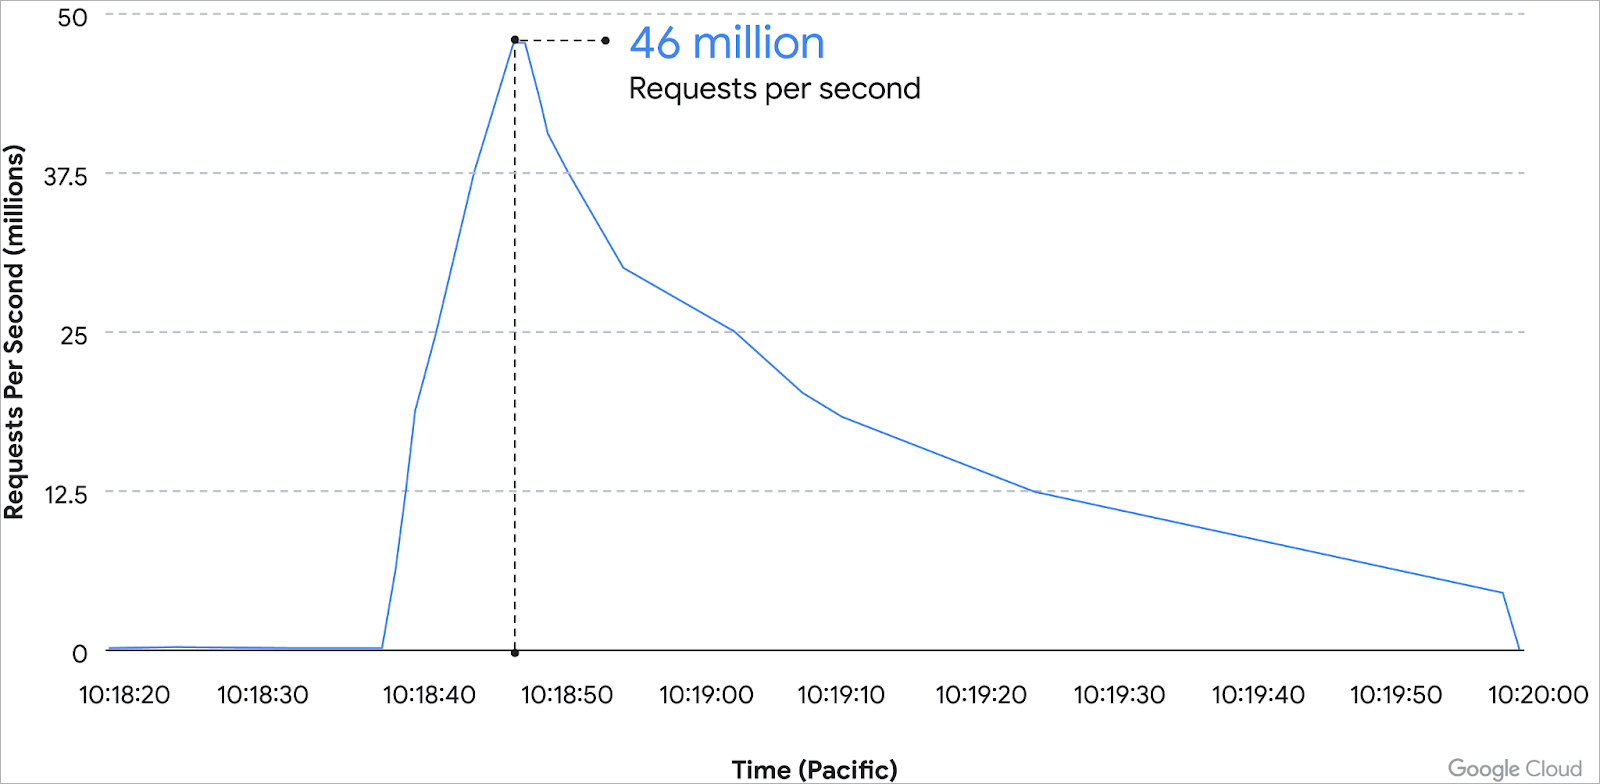
Клиент Google Cloud Armor стал мишенью для одной из DDoS-атак по протоколу HTTPS. Мощность этой DDoS составила 46 миллионов запросов в секунду (requests per second, RPS) — на сегодняшний день рекорд среди подобных кибератак.

По оценкам экспертов, буквально за две минуты мощность свежей DDoS выросла с 100 тысяч RPS до 46 миллионов. Это почти на 80% превышает прошлый рекорд, который зафиксировала Cloudflare — 26 млн запросов в секунду.

DDoS-атака на клиента Google Cloud Armor длилась 69 минут. Всё началось со «смешных» 10 тыс. RPS, которые буквально за восемь минут превратились в 100 тыс. RPS. Ещё две минуты спустя атака достигла рекордных 46 млн RPS.


Для яркого сравнения Google описывает мощность этой DDoS так: это всё равно, что получить все ежедневные запросы к «Википедии» всего за десять секунд. К счастью, для клиента Google Cloud Armor всё обошлось без потерь, потому что изначально использовались корректные настройки митигации.

Что за вредонос стоял за этой атакой — пока неизвестно. Тем не менее исследователям удалось географически вычислить ботнет, который с большой долей вероятности стоял за атакой, — Mēris.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru