



Пилотные PT NAD обнаружили подозрительную сетевую активность в 93% компаний

Пилотные PT NAD обнаружили подозрительную сетевую активность в 93% компаний

Пилотные PT NAD обнаружили подозрительную сетевую активность в 93% компаний

В Positive Technologies изучили результаты пилотных проектов PT Network Attack Discovery, запущенных в 60 российских организациях в 2021-22 годах. Картина в целом оказалась неблагополучной: в 93% компаний выявлена подозрительная сетевая активность, в 70% — присутствие вредоносных программ.

Развернутые системы глубокого анализа сетевого трафика PT NAD также зафиксировали нарушения регламентов ИБ, облегчающие задачу злоумышленникам. Эта угроза обнаружена во всех организациях контрольной выборки, половину которой составили промышленные предприятия и госучреждения.

К потенциально опасным нарушениям относится, например, использование незащищенных протоколов передачи данных (97% компаний) и программ удаленного доступа (72%), таких как TeamViewer, AnyDesk и Ammyy Admin. Для минимизации рисков эксперты советуют ограничиться одним видом такого софта и разграничить права локальных и удаленных пользователей.

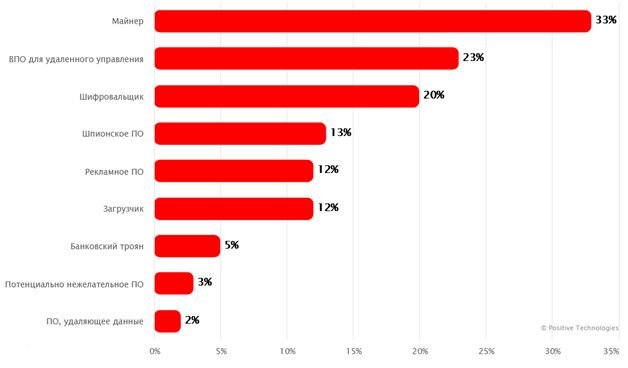
Из вредоносных программ в корпоративных сетях чаще всего всплывали майнеры, софт для удаленного управления и шифровальщики. Из последних до сих пор актуален WannaCry: признаки его присутствия были обнаружены в каждой пятой организации.


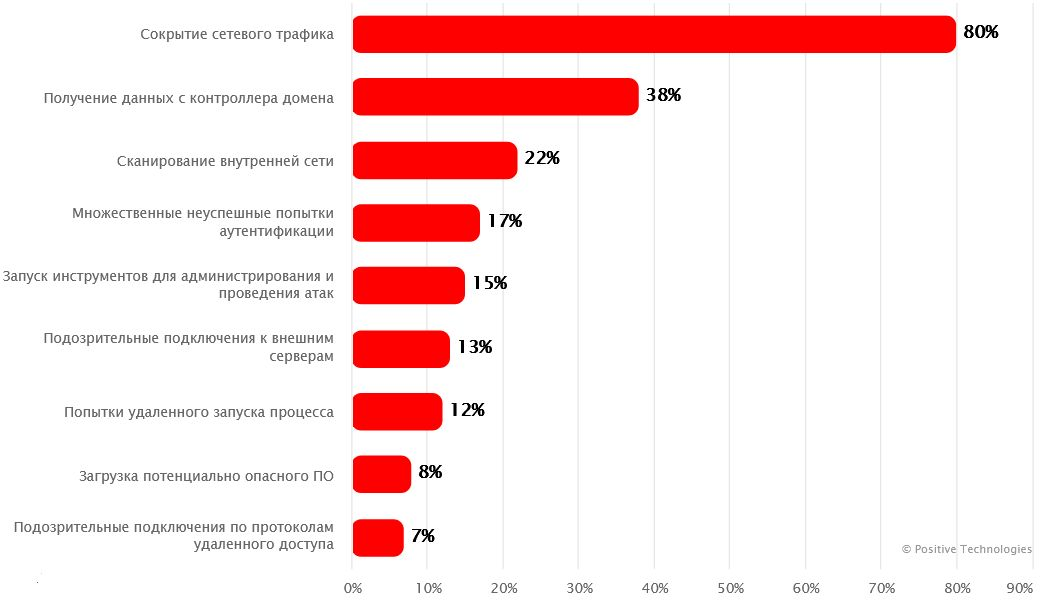
Сетевая активность классифицируется как подозрительная, когда трафик пытаются скрыть, запускают сканирование, многократно и безуспешно логинятся, пытаются удаленно запустить процесс. Из способов сокрытия трафика в 65% случаев было выявлено туннелирование, в 53% — использование прокси. В 47% компаний были зафиксированы попытки подключения к узлам Tor, в 28% — к OpenVPN, в 18% — к SSH-сервису с помощью нестандартной библиотеки.


«Разнообразие выявленных угроз говорит о том, что злоумышленники становятся изощреннее, — комментирует Олег Хныков, менеджер по продвижению PT NAD. — Злоумышленникам такое положение вещей только на руку. Проникнув в сеть и закрепившись в ней, они могут зашифровать инфраструктуру, требуя выкуп, захватить контроль над всеми активами компании, использовать инфраструктуру как плацдарм для других атак или майнинга, а также продать доступы в дарквебе. Защитить компанию в данном случае способны продукты класса NTA, в частности PT NAD».

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru