



Пилотные PT NAD обнаружили подозрительную сетевую активность в 93% компаний

Пилотные PT NAD обнаружили подозрительную сетевую активность в 93% компаний

Пилотные PT NAD обнаружили подозрительную сетевую активность в 93% компаний

В Positive Technologies изучили результаты пилотных проектов PT Network Attack Discovery, запущенных в 60 российских организациях в 2021-22 годах. Картина в целом оказалась неблагополучной: в 93% компаний выявлена подозрительная сетевая активность, в 70% — присутствие вредоносных программ.

Развернутые системы глубокого анализа сетевого трафика PT NAD также зафиксировали нарушения регламентов ИБ, облегчающие задачу злоумышленникам. Эта угроза обнаружена во всех организациях контрольной выборки, половину которой составили промышленные предприятия и госучреждения.

К потенциально опасным нарушениям относится, например, использование незащищенных протоколов передачи данных (97% компаний) и программ удаленного доступа (72%), таких как TeamViewer, AnyDesk и Ammyy Admin. Для минимизации рисков эксперты советуют ограничиться одним видом такого софта и разграничить права локальных и удаленных пользователей.

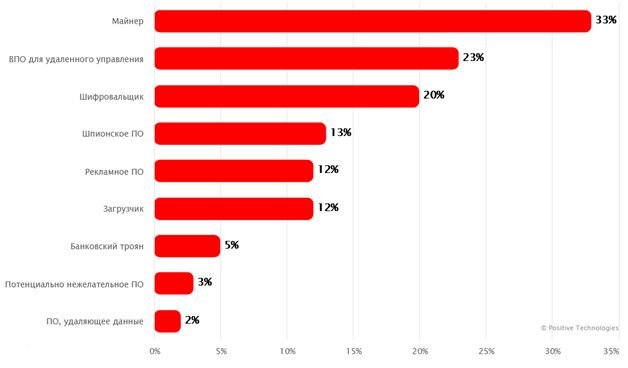
Из вредоносных программ в корпоративных сетях чаще всего всплывали майнеры, софт для удаленного управления и шифровальщики. Из последних до сих пор актуален WannaCry: признаки его присутствия были обнаружены в каждой пятой организации.


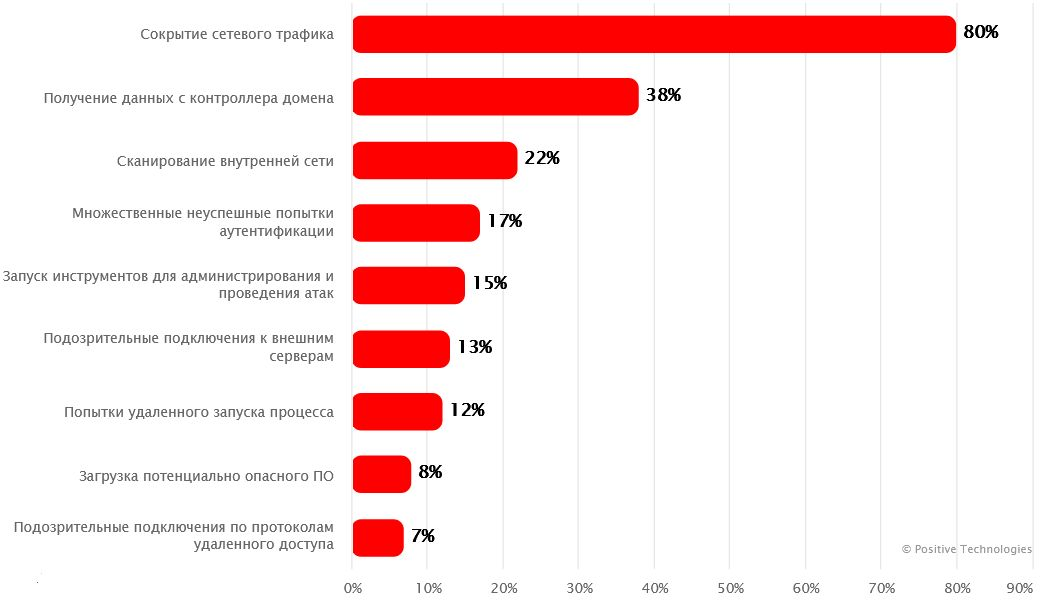
Сетевая активность классифицируется как подозрительная, когда трафик пытаются скрыть, запускают сканирование, многократно и безуспешно логинятся, пытаются удаленно запустить процесс. Из способов сокрытия трафика в 65% случаев было выявлено туннелирование, в 53% — использование прокси. В 47% компаний были зафиксированы попытки подключения к узлам Tor, в 28% — к OpenVPN, в 18% — к SSH-сервису с помощью нестандартной библиотеки.


«Разнообразие выявленных угроз говорит о том, что злоумышленники становятся изощреннее, — комментирует Олег Хныков, менеджер по продвижению PT NAD. — Злоумышленникам такое положение вещей только на руку. Проникнув в сеть и закрепившись в ней, они могут зашифровать инфраструктуру, требуя выкуп, захватить контроль над всеми активами компании, использовать инфраструктуру как плацдарм для других атак или майнинга, а также продать доступы в дарквебе. Защитить компанию в данном случае способны продукты класса NTA, в частности PT NAD».

Подпишитесь на новости

Алиса AI начала звонить за пользователей: что умеет новый режим

Яндекс начал тестировать телефонные поручения для «Алисы AI». Ассистент сможет звонить организациям и частным лицам: уточнять информацию, записывать на услуги и бронировать столики. Пользователю достаточно объяснить задачу, а разговор помощник возьмёт на себя.

О запуске тестирования рассказал «Ведомостям» менеджер по продукту «Алисы AI» Сергей Михайлов. Во время звонка нейросеть сможет задавать вопросы, выслушивать ответы и уточнять детали.

Получатель увидит подпись «Алиса, запрос от пользователя». После разговора в чат придёт расшифровка, а важные действия ассистент при необходимости попросит подтвердить.

На один номер помощник сможет позвонить не больше десяти раз за час. По словам представителя компании, ограничение должно препятствовать использованию функции для холодных и маркетинговых обзвонов. Общие лимиты звонков и поручений пока не раскрыты.

По условиям сервиса пользователь должен контролировать работу агента, проверять результаты и останавливать нежелательные действия. Яндекс не гарантирует безошибочную работу помощника.

Совершать юридически значимые действия полностью автономно, без участия человека, ассистент не сможет. Сначала доступ получат несколько тысяч активных пользователей платной подписки.

Массовый запуск намечен на конец 2026 года, тарифы компания определит позднее.

RSS: Новости на портале Anti-Malware.ru