



Код античит-софта для League of Legends и Packman выставили на аукцион

Код античит-софта для League of Legends и Packman выставили на аукцион

Код античит-софта для League of Legends и Packman выставили на аукцион

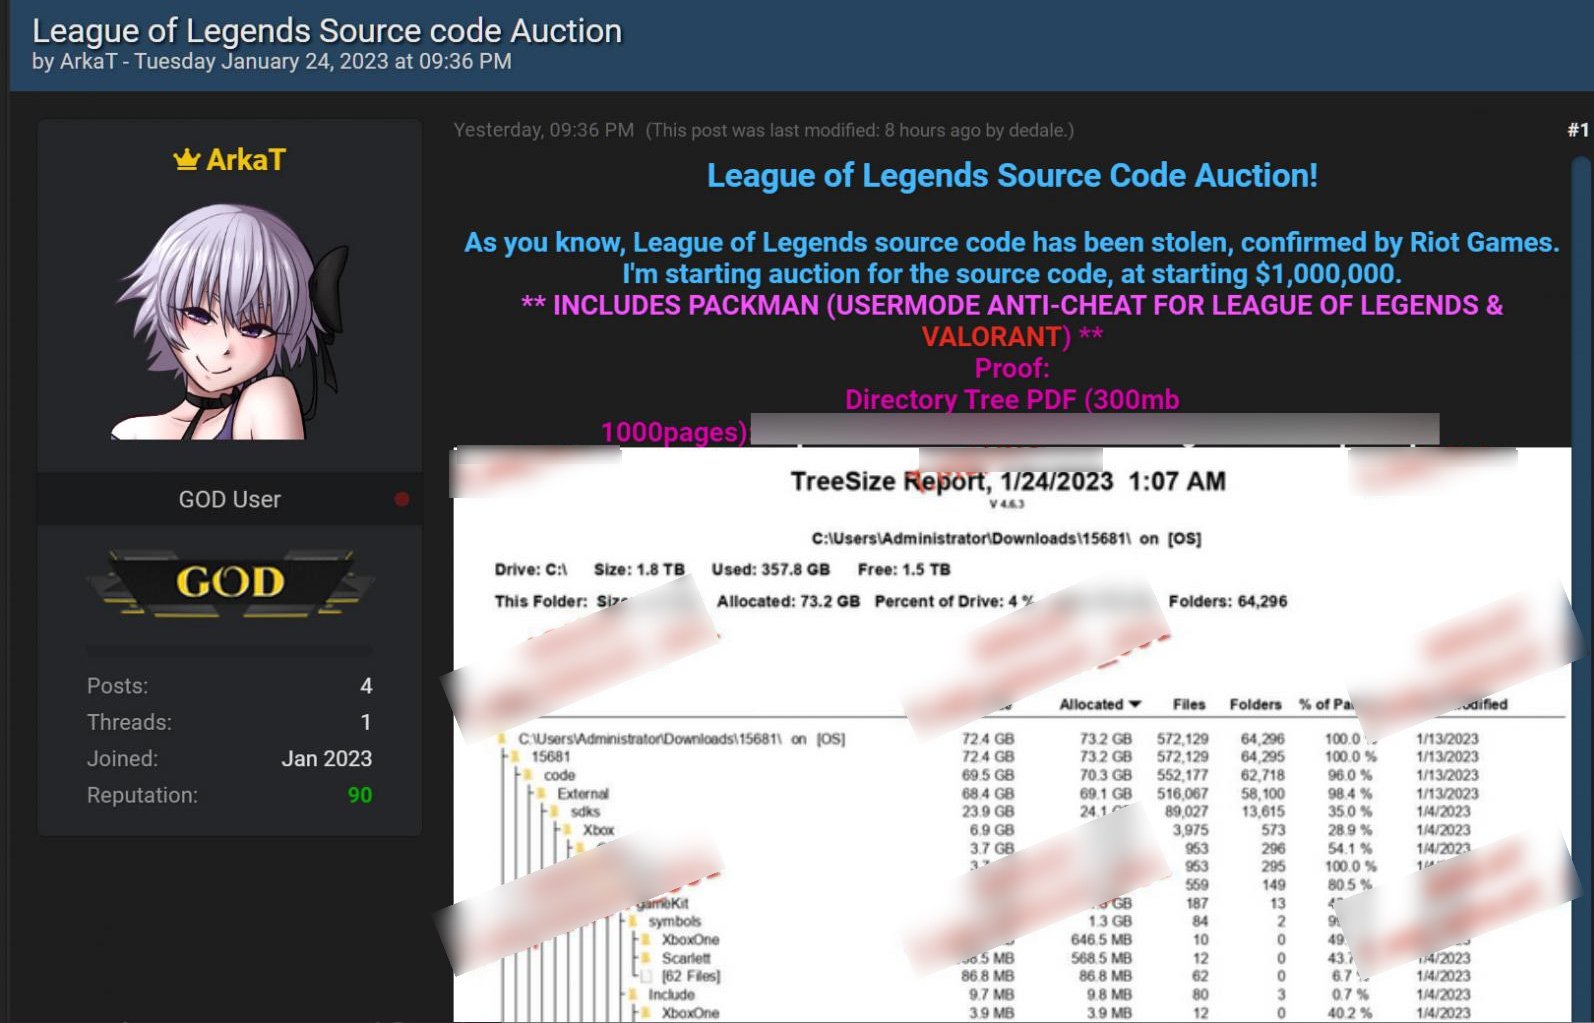
Киберпреступники выставили на продажу якобы исходный код античит-софта для игр League of Legends и Packman. По словам самих злоумышленников, скомпрометированный код удалось добыть в ходе недавней атаки на разработчика — Riot Game.

В начале этой недели мы писали об атаке на Riot Games, из-за которой у разработчиков сломался выпуск патчей. Известно, что злоумышленникам удалось взломать среду разработки и получить доступ к аккаунту сотрудника благодаря социальной инженерии.

На днях Riot Game подтвердила, что получила письмо с требованиями от киберпреступников, однако компания не собирается платить выкуп. Согласно данным Vice, злоумышленники просят 10 миллионов долларов, в противном случае — грозят опубликовать внутреннюю информацию.

В беседе с VX-Underground кибервымогатели заявили, что им удалось получить доступ к сети Riot Game после успешного применения социальной инженерии в СМС-сообщении, отправленном одному из сотрудников.

Теперь преступники выставили на аукцион то, что они называют кодом античит-платформы для игровых проектов League of Legends и Packman. Стартовая цена — миллион долларов.


В посте злоумышленников можно увидеть ссылку, которая ведёт на PDF-документ с тысячей страниц. Этот документ якобы описывает директории с исходным кодом весом 72,4 ГБ. В размещённом на YouTube видео пользователь Ryscu показал скриншот слитого кода:

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru