



Roaming Mantis вернула возможность подмены DNS своему Android-зловреду

Roaming Mantis вернула возможность подмены DNS своему Android-зловреду

Roaming Mantis вернула возможность подмены DNS своему Android-зловреду

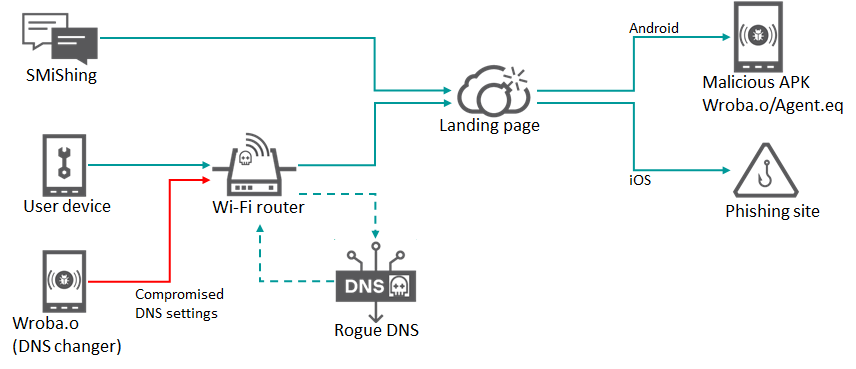
Эксперты «Лаборатории Касперского» обнаружили, что Android-троян, используемый кибергруппой Roaming Mantis, вновь обрел способность подменять DNS-настройки для перенаправления жертв на лендинг-страницы своих хозяев. Новый механизм Wroba пока ориентирован на роутеры определенных моделей, однако нельзя исключить, что в ближайшее время его потенциал расширится.

Деятельность Roaming Mantis эксперты отслеживают с 2018 года. Данная группировка использует вредоносную программу Wroba, она же Moqhao, для кражи данных с мобильных устройств и фишинга.

Вначале злоумышленники проводили атаки только в Азии, взламывая Wi-Fi-роутеры и меняя настройки DNS, а затем переключились на смишинг и стали появляться в других регионах, в том числе в России. Троян Wroba всегда помогал Roaming Mantis заниматься фишингом — использовал модуль DNS changer, рассылал СМС-сообщения с вредоносными URL.


В сентябре прошлого года в Kaspersky провели анализ нового семпла Wroba и обнаружили реализацию DNS changer, заточенного под роутеры, популярные в Южной Корее. Зловред определял модель на основе дефолтного IP-адреса и вшитых в код параметров, затем подключался к заданному аккаунту vk.com и получал адрес сервера, отдающего текущие IP для подмены DNS-настроек роутера.

Авторы атак Roaming Mantis могут использовать угон DNS не только с целью фишинга, но также для дальнейшего распространения инфекции. Если зараженное Andriod-устройство подключится к публичной Wi-Fi-сети, использующей роутер атакуемой модели, Wroba изменит его DNS-настройки, и вредоносные APK осядут на других устройствах в сети.

По данным Kaspersky, вредонос до сих пор активно раздается в некоторых регионах. В декабре список стран, атакуемых Roaming Mantis, пополнили Австрия и Малайзия. По числу загрузок троянских APK на тот момент лидировали Япония (24 645), Австрия (7354), Франция (7246) и Германия (5827). России в этом списке не оказалось.

Судя по URL загрузок, во всех странах, кроме Южной Кореи, злоумышленники использовали смишинг. Данные телеметрии показали, что уровень заражения наиболее высок во Франции (54,4% детектов), Японии (12,1%) и США (10,1%).

Подпишитесь на новости

Российские браузеры набирают аудиторию на фоне проблем с сертификатами

Российские пользователи активнее осваивают отечественные приложения для доступа к интернету. В августе месячная аудитория приложения «Яндекс — с Алисой AI» выросла на 31% год к году. У Google Chrome показатель снизился на 3%, у Opera — на 19%.

По данным «Коммерсанта», в начале августа «Яндекс Браузер» также возглавил рейтинг скачиваний в российском Google Play.

Однако рост на 31% относится именно к приложению «Яндекс — с Алисой AI»: смешивать показатели двух продуктов не стоит.

Одной из причин перемен участники рынка называют проблемы с сертификатами безопасности. После перехода российских банков и корпораций на национальные сертификаты Минцифры и ГОСТ TLS зарубежные браузеры могут испытывать сложности с доступом к их сервисам.

Отечественные решения с поддержкой этих технологий избавляют пользователя от дополнительной настройки. Для обычного человека выбор прост: установить приложение и открыть сайт банка проще, чем разбираться, какие сертификаты нужно добавить в систему. Особенно когда задача — банально оплатить счёт.

Владельцы устройств Apple, по данным издания, чаще выбирают другой путь: переключаются на другое устройство или открывают мобильное приложение банка.

Получается, конкуренция браузеров всё сильнее зависит от совместимости с привычными сервисами. Красивый интерфейс — хорошо, но возможность зайти в интернет-банк без технического квеста оказывается убедительнее.

RSS: Новости на портале Anti-Malware.ru