



StrongPity атакует пользователей Android вредоносной версией Telegram

StrongPity атакует пользователей Android вредоносной версией Telegram

StrongPity атакует пользователей Android вредоносной версией Telegram

APT-группа StrongPity запустила кампанию, в ходе которой киберпреступники атакуют пользователей Android вредоносной версией Telegram. Троянизированный мессенджер распространяется через сайт, замаскированный под сервис видеочата — Shagle.

Об активности StrongPity рассказал специалист ESET Лукас Штефанко. В отчёте исследователь пишет следующее:

«Вредоносный сайт, имитирующий Shagle, используется для распространения кастомного бэкдора группы StrongPity. Вредонос представляет собой модифицированную версию Telegram, в которую добавлен код зловреда».

StrongPity известна своими интересными методами. Например, в конце 2021 года мы писали об атаках группировки, в которых вредоносная составляющая была спрятана в инсталляторе Notepad++. StrongPity также называют APT-C-41 и Promethium, а её активность впервые зафиксировали в 2012 году.

Встроенный в Telegram бэкдор не отличается от того, что StrongPity использовала раньше. Вредонос может записывать звонки, отслеживать местоположение Android-устройства, собирать СМС-сообщения, историю звонков, список контактов и файлы.

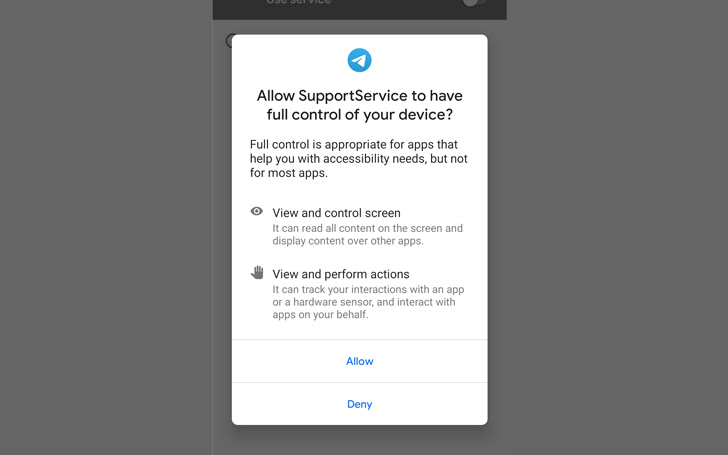
Если бэкдор получит доступ к специальным возможностям Android (accessibility services), он сможет перехватывать уведомления от других установленных приложений.


Кроме того, вредоносная программа способна загружать дополнительные компоненты с командного сервера (C2). Функциональность бэкдора спрятана в легитимной версии Telegram, датируемой 25 февраля 2022 года.

Интересно, что имя пакета совпадает с подлинным приложением Telegram. Это значит, что вы не сможете установить вредонос в систему, где уже стоит легитимный мессенджер. В настоящий момент, по словам Штефанко, вредоносный сайт неактивен.

Подпишитесь на новости

Баллы Плюса выпустили за пределы Яндекса, но сумму выберут за вас

Баллы Яндекс Плюса теперь можно тратить не только внутри экосистемы, их принимают магазины, кафе, аптеки и другие партнёры Яндекс Пэй. Возможность доступна более чем у 10 тысяч партнёров. Бонусам разрешили выйти в город, правда, маршрут и правила по-прежнему задаёт Яндекс.

Новую функцию проверила редакция «Код.ру». Для списания нужна действующая подписка Яндекс Плюс.

При покупке на сайте или в приложении необходимо выбрать Яндекс Пэй и включить переключатель «Списать баллы». В обычном магазине — отсканировать QR-код на кассе или показать код в приложении партнёра.

Есть нюанс: самостоятельно указать, сколько баллов потратить, нельзя. Сумму определяет система, а остаток оплачивается картой через Яндекс Пэй.

За одну покупку можно либо потратить баллы, либо получить их кешбэком. Одновременно провернуть оба действия не получится. Зато списание баллов Плюса разрешено совмещать с бонусами самого магазина.

По данным издания, список партнёров планируют расширять, причём в него входят и небольшие магазины. Для подписчиков это больше вариантов потратить накопленное. Для Яндекса — ещё один повод проводить оплату через Пэй.

RSS: Новости на портале Anti-Malware.ru