


Киберпреступники обходят блокировку макросов в Office через XLL-формат

Киберпреступники обходят блокировку макросов в Office через XLL-формат

Киберпреступники обходят блокировку макросов в Office через XLL-формат

Когда Microsoft начала по умолчанию блокировать макросы в документах Office, загружаемых из интернета, киберкриминалу пришлось искать альтернативные способы доставки зловредов. По данным Cisco Talos, в прошлом году злоумышленники провели ряд вредоносных атак с использованием файлов XLL; пробный вектор заражения прижился и актуален по сей день.

Решение Microsoft усложнить активацию VBA-макросов было вызвано большим количеством злоупотреблений. Дефолтную блокировку для веб-загрузок начали развертывать в июле, однако из-за недовольства пользователей процесс пришлось откатить.

Тем не менее некий эффект эта мера все же дала: распространители вредоносов стали реже использовать документы Office на начальном этапе атаки. Злоумышленники, полагающиеся на имейл-рассылки и социальную инженерию, теперь зачастую отдают предпочтение экзотическим форматам — ISO, VHD, RAR.

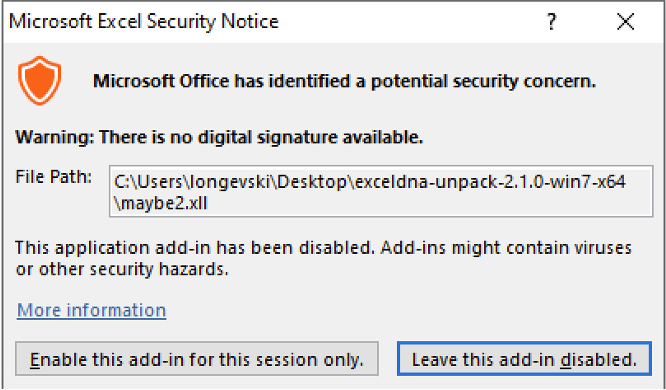
Файлы надстройки Excel (.xll) тоже оказались пригодными для этой цели. Подобная динамическая библиотека вряд ли вызовет подозрение у антивируса; при открытии файла Excel выдает предупреждение о потенциальной угрозе, однако многие пользователи его игнорируют.


Чтобы обеспечить автоматический запуск вредоносного кода, авторы зловредов реализуют функции обработки событий — Worbook_Open, Workbook_Close, Auto_Open, Auto_Close.

Попытки использования XLL во вредоносных рассылках наблюдаются с середины 2021 года. Этот вектор заражения уже опробовали распространители Agent Tesla, Dridex, FormBook, Warzone RAT, а также некоторые APT-группы — FIN7, APT10 (она же Cicada и Stone Panda).

В прошлом месяце XLL-формат взяли на вооружение операторы грозного инфостилера RedLine и RAT-трояна Ekipa. Последний примечателен также тем, что может доставляться через макросы в файлах .pub (приложение Publisher входит в набор инструментов Microsoft Office). Для злоумышленника это большое преимущество: макрос в данном случае исполняется при открытии или закрытии файла; более того, ограничение в виде блокировки Microsoft на PUB-файлы не распространяется.

Подпишитесь на новости

Windows 11 26H2 стала шустрее и у некоторых пользователей ест меньше памяти

Обновление Windows 11 26H2 выглядит скромно, но пользователи заметили приятный эффект: система быстрее откликается, а на некоторых компьютерах расход оперативной памяти снизился примерно на 2 ГБ.

Автор Windows Latest рассказал о таком результате на трехлетнем ноутбуке с 16 ГБ памяти.

При одновременной работе Edge, WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Teams, Outlook и воспроизведении видео в 4K загрузка RAM держалась около 87%. Раньше, по его наблюдениям, даже менее тяжелая нагрузка доводила показатель до 95%.

За ускорение интерфейса отвечает в том числе Low Latency Profile. При открытии «Пуска», поиска или приложений процессор на 1-3 секунды повышает частоту, быстрее выполняет задачу и возвращается к простою.
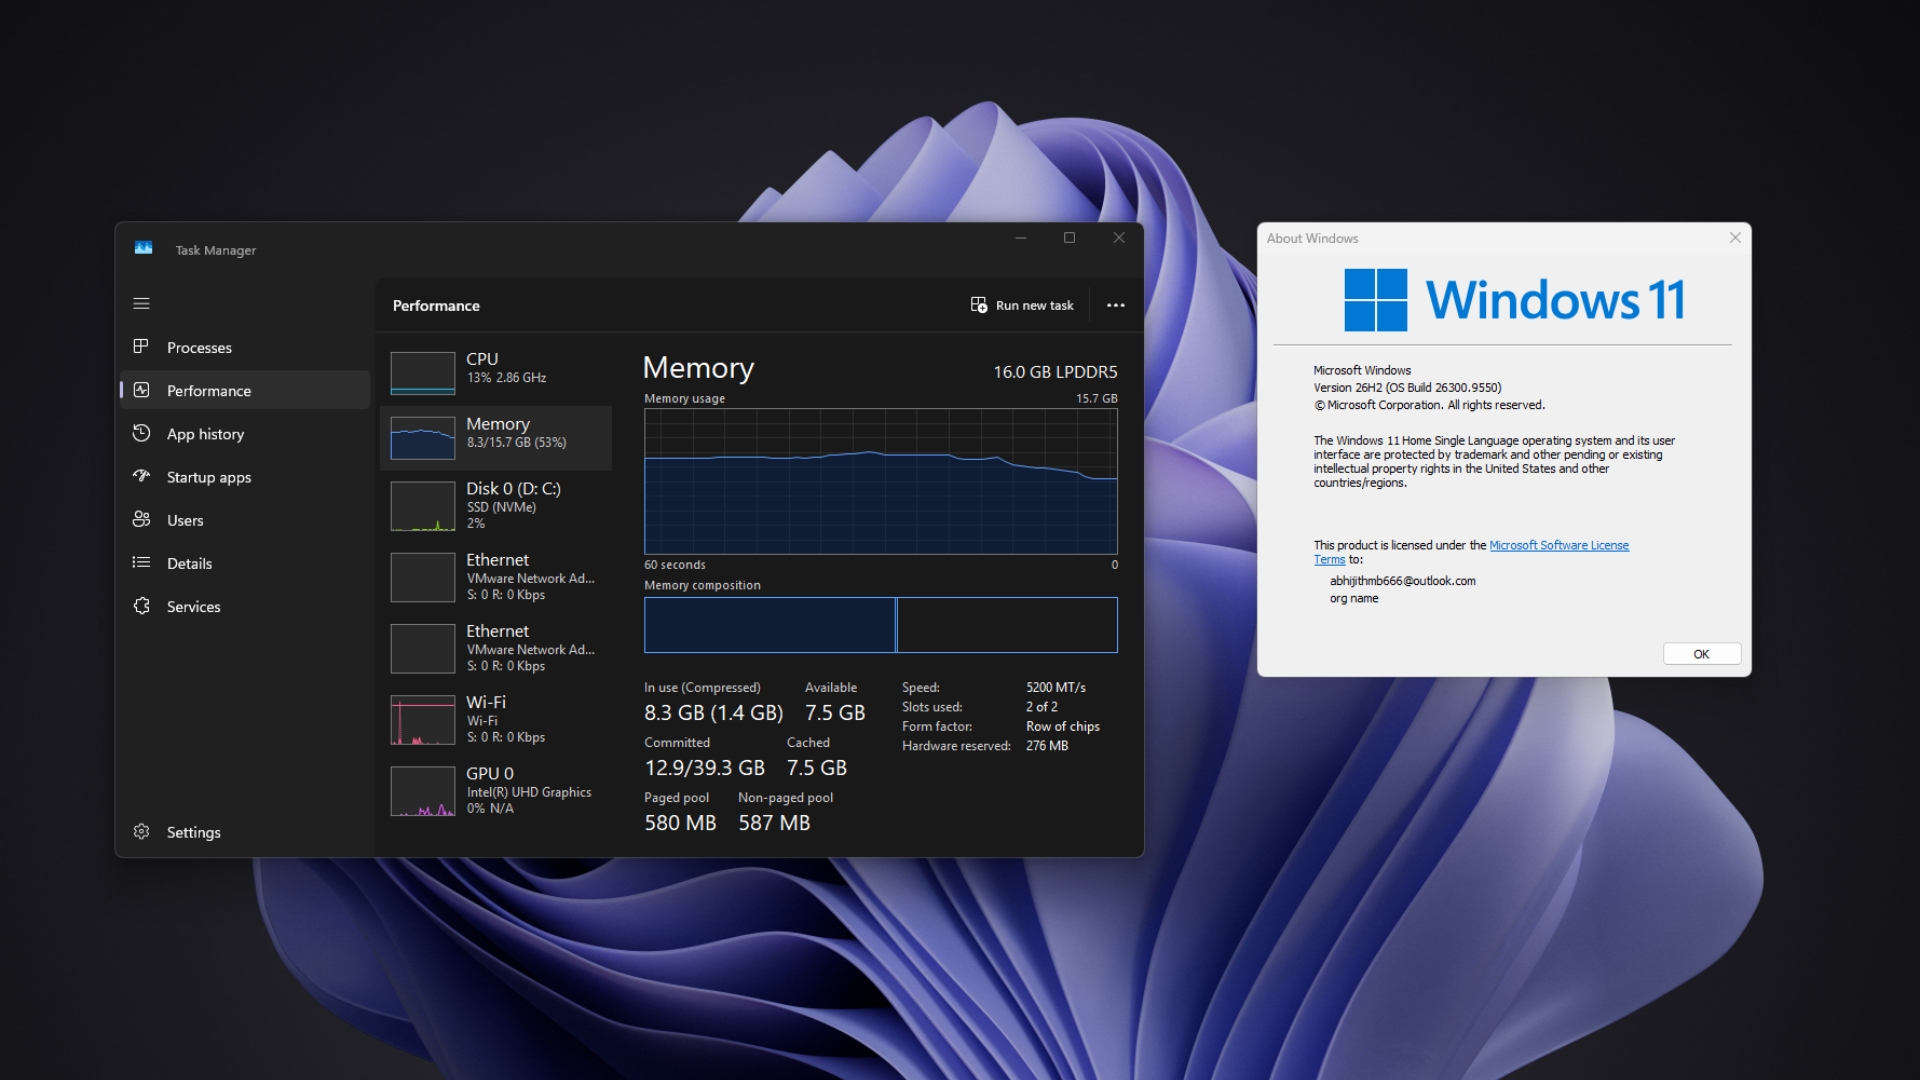

Эти улучшения распространялись постепенно через ежемесячные обновления. Поэтому два компьютера с одной версией системы могли работать по-разному. Microsoft подтверждает: 26H2 использует общую основу с 24H2 и 25H2, а небольшой пакет обновления активирует отдельные ранее доставленные функции.

А вот с памятью все менее однозначно. Другие пользователи тоже сообщают о снижении потребления, но владелец устройства с 8 ГБ RAM не заметил изменений. Microsoft пока не объявляла, что именно 26H2 сокращает расход памяти.

На цифры влияют автозагрузка, версии приложений, кеш и поведение браузера. Поэтому обещать каждому минус 2 ГБ рано. Но если Windows действительно перестает пожирать память с прежним аппетитом, это куда полезнее очередной косметической переделки меню.

RSS: Новости на портале Anti-Malware.ru