



Правоохрана захватила 48 доменов поставщиков услуг по проведению DDoS-атак

Правоохрана захватила 48 доменов поставщиков услуг по проведению DDoS-атак

Правоохрана захватила 48 доменов поставщиков услуг по проведению DDoS-атак

С одобрения суда агенты ФБР захватили 48 доменов, ассоциируемых с теневыми DDoS-сервисами (известны как booter и stresser). В Калифорнии и на Аляске выдвинуты обвинения против шести американцев — предполагаемых операторов таких сайтов.

Наличие в интернете сервисов, сдающих в аренду DDoS-инструменты, снижает планку для неопытных преступников. Для маскировки владельцы booter и stresser обычно выставляют подписчикам условие — не использовать услуги для проведения атак, однако рекламируют себя в основном в даркнете.

Клиенты обезвреженных DDoS-сайтов, по свидетельству ФБР (PDF), причинили ущерб миллионам физлиц и организаций в США и за рубежом, в том числе учебным заведениям, госструктурам и представителям игровой индустрии. Так, миллионная аудитория IPStresser[.]com провела или попыталась провести свыше 30 млн DDoS-атак в период с 2014 года по 2022-й.

Владельцем названного криминального сервиса предположительно является 32-летний Джон Доббс (John M. Dobbs) из Гонолулу — один из двух подозреваемых, уголовное дело которых будет рассматривать окружной суд Аляски. В штате Калифорния будут судить троих жителей Флориды и техасца.

Полсотни захваченных доменов (полный список приведен в заметке BleepingComputer и блог-записи Брайана Кребса) теперь привязаны к DNS правоохранителей и будут отображать предупреждение о том, что DDoS-атаки противозаконны. В комментарии для BleepingComputer представитель прокуратуры Калифорнии отметил, что ФБР работает с регистраторами доменов в этом направлении, а сами платформы уже не функционируют.


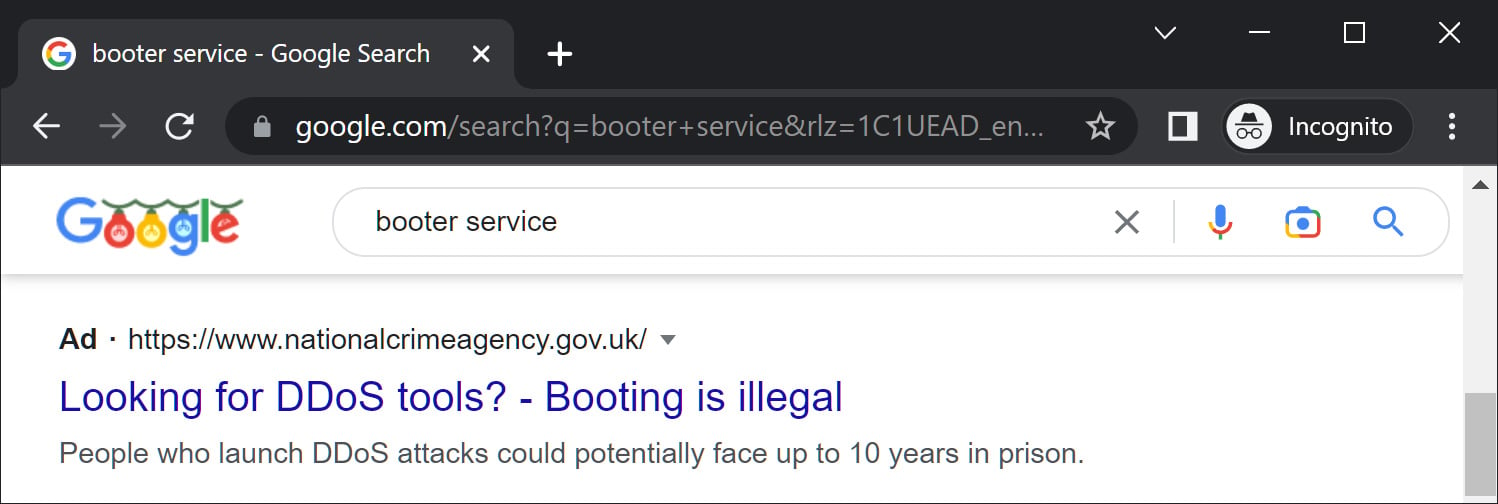
Параллельно ФБР совместно с полицией Нидерландов и британским Управлением по борьбе с преступностью (National Crime Agency, NCA) запустило рекламную кампанию в поисковиках. Теперь по ключевым словам booter и stresser будет всплывать алерт об уголовной ответственности за DDoS-атаки; пользователя при этом перенаправят на страницу ФБР или NCA с пояснениями и рекомендациями.


В расследовании, по результатам которого была проведена разгромная акция, также принимали участие Европол, канадская полиция и партнеры ФБР из частного сектора, в том числе Akamai, Oracle, Cloudflare, Palo Alto Networks, Google, Yahoo и PayPal.

США уже несколько раз инициировали силовые операции по пресечению торговли DDoS-услугами. Минувшим летом ФБР и партнерам удалось обезвредить четыре криминальных сервиса — вначале IPStress и Ovh-booter, а затем AmpNode и DownThem.

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru