

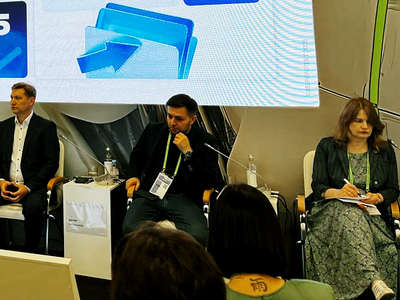

Касперская: Хотелось бы, чтобы диван стоил 3 рубля, а он стоит 10

Касперская: Хотелось бы, чтобы диван стоил 3 рубля, а он стоит 10

Касперская: Хотелось бы, чтобы диван стоил 3 рубля, а он стоит 10

Малый бизнес остаётся самым уязвимым звеном в системе кибербезопасности. Что с этим делать, обсуждали эксперты и представители вендоров на форуме ЦИПР’25. По данным компании «Киберпротект», на сектор малого и среднего бизнеса в России приходится до 87% всех кибератак.

При этом значительная часть компаний по-прежнему фактически не защищена: не хватает не только ресурсов и технологий, но и базового понимания цифровой гигиены.

Главной темой обсуждения стала доступность ИБ-решений для компаний, у которых нет ни квалифицированных специалистов, ни бюджета на защиту.

«Хотелось бы, чтобы диван стоил 3 рубля, а он стоит 10», — так образно описала разрыв между ожиданиями и реальностью Наталья Касперская (ГК «Инфовотч»).

По её словам, хорошее ИБ-решение не может быть дешёвым, и к нему в любом случае нужны сопровождение и поддержка. Она также подчеркнула, что идея «безопасности по подписке» или универсального решения — это миф.

Сергей Журило (ГК «Рунити») отметил, что у многих предпринимателей защита до сих пор не в приоритете, и даже компании, уже столкнувшиеся с инцидентами, часто не понимают требований регуляторов.

Джабраил Матиев (директор по маркетингу в регионе Россия и СНГ, Kaspersky) напомнил, что малый бизнес всё чаще становится точкой входа при атаках на более крупные компании. Он добавил, что порог входа в киберпреступность сегодня низок, а значит, защита должна начинаться не с технологий, а с цифрового поведения самих людей. С этим тезисом согласились все участники дискуссии.

Денис Батранков, директор по развитию продуктов ГК «Гарда», предложил опираться на международный опыт — например, CISO-as-a-Service в Сингапуре, Essential Eight в Австралии или Mittelstand-Digital в Германии. По его мнению, в России нужна инфраструктура доступных, масштабируемых ИБ-сервисов, где подписка — это не просто лицензия, а полноценное сопровождение.

Олег Кравчук («Код Безопасности») предложил запустить партнёрский консорциум с участием государства, бизнеса и вендоров. Дмитрий Служенкин (Национальный центр цифровой криптографии) подчеркнул, что раннее включение ИБ в бизнес-процессы может серьёзно снизить затраты, а действующее регулирование зачастую «описывает вчерашний день».

С государством на сессии выступал депутат Госдумы Сергей Боярский. По его словам, в цепочке «малый бизнес — атака — пользователь» приоритетом будет защита человека. Ранее на форуме уже поднимался вопрос о государственной поддержке устойчивости бизнеса к киберугрозам, в том числе обсуждалась инициатива по запуску национальной программы баг-баунти для борьбы с кибермошенничеством.

Подпишитесь на новости

Солар представил AI Firewall для защиты от опасных действий агентов

ИИ-агент получил задачу, но это ещё не повод разрешать ему любое действие. На SOC Forum 2026 «Солар» представил Solar AI Firewall: решение для фильтрации запросов к внешним ИИ-моделям, защиты от промпт-инъекций и блокировки потенциально опасных действий агентов.

Подробности презентации выяснил корреспондент Anti-Malware.ru на форуме. Ранее мы сообщали о подготовке Solar AI Firewall к запуску.

Продукт встраивается в обмен между пользователями и ИИ и использует многослойную защиту. По заявлению компании, время реакции составляет миллисекунды, а решение противодействует 200 типам атак. Методика проверки и условия измерения этих показателей в полученных данных не уточняются.

Отдельный акцент на агентах, которые способны самостоятельно выполнять действия. AI Firewall должен проверять их операции и блокировать потенциально опасные. Для бизнеса это особенно актуально, когда помощник уже умеет не только советовать, но и нажимать кнопки в корпоративных системах.


Предусмотрены интеграции с другими средствами защиты, включая DLP, SIEM и IDM. Решение предлагается как облачный сервис и для локального развёртывания.

«Солар» использует и тестирует продукт внутри собственной компании. По словам представителей вендора, испытания помогли увидеть масштаб теневого ИИ — использования нейросетей вне установленного корпоративного контроля.

В перспективе компания планирует развивать сквозное управление ИИ-рисками.

RSS: Новости на портале Anti-Malware.ru