



В даркнете появился сервис по троянизации Android-приложений

В даркнете появился сервис по троянизации Android-приложений

В даркнете появился сервис по троянизации Android-приложений

В ходе разбора drive-by-атак, нацеленных на засев Android-трояна Ermac под видом легитимного софта, эксперты ThreatFabric обнаружили источник вредоносных репаков — теневой сервис Zombinder. Чтобы расширить охват, злоумышленники параллельно распространяют такие же модификации программ для Windows; счет жертвам уже пошел на тысячи.

Продвигаемая на подпольных форумах услуга заключается в добавлении к легитимному коду небольшого фрагмента (с обфускацией) для доставки и установки сторонней полезной нагрузки. Исходное приложение при этом сохраняет название и все свои функции, а загруженный вредонос запускается в фоновом режиме.

По данным ThreatFabric, даркнет-сервис Zombinder был введен в строй в марте этого года, и популярность его в криминальных кругах растет. Провайдер утверждает, что его бандлы не детектируются при исполнении и способны обойти Google Protect и антивирусы.

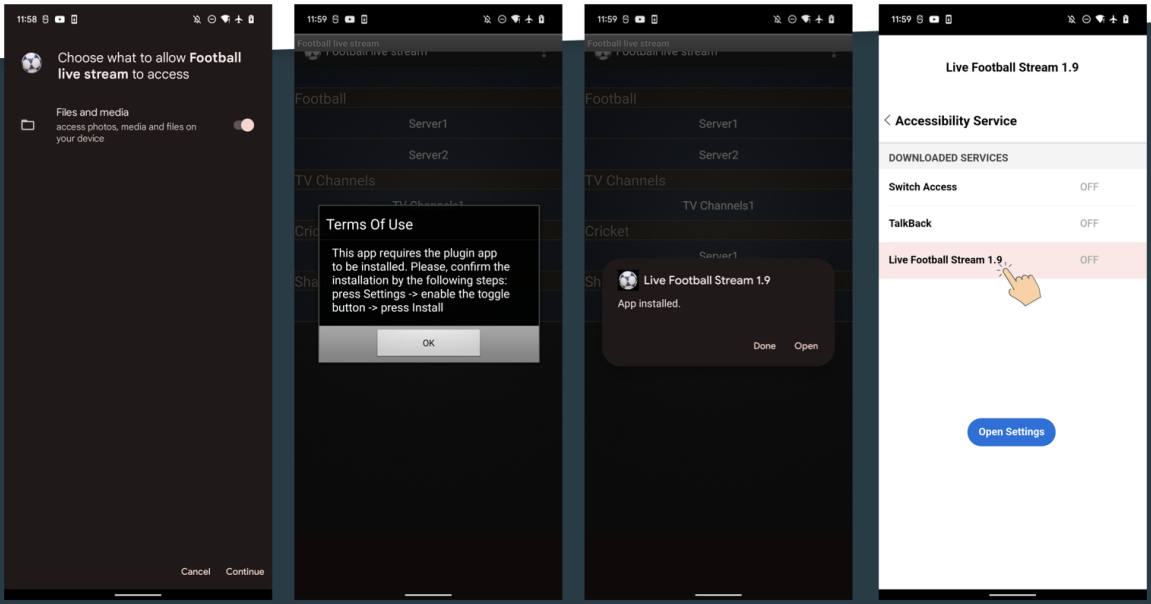
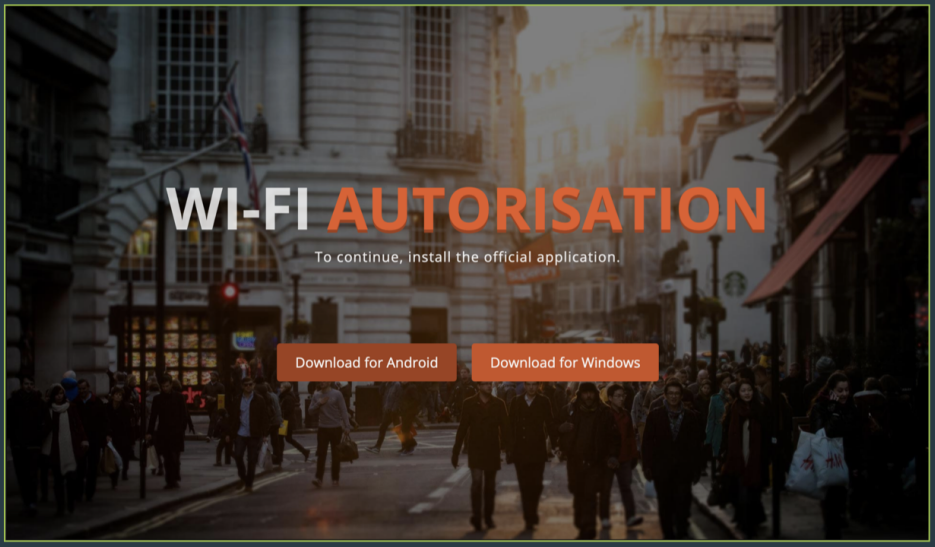
Исследователи обнаружили несколько вариантов приманок — авторизация в сетях Wi-Fi, стриминг футбольных матчей, Instagram (соцсеть запрещена в России). При запуске такого репака вредоносный загрузчик выводит сообщение о необходимости установить плагин или апдейт.


Если пользователь согласится, на смартфон загрузится банковский троян Ermac, умеющий регистрировать клавиатурный ввод, использовать оверлеи, воровать письма из Gmail, коды 2FA и сид-фразы из криптокошельков. Услугами Zombinder пользуются также распространители других Android-банкеров — Sova, Xenomorph (под видом приложения VidMate для скачивания видео и музыки).

Лендинг-страницы, отдающие всех этих вредоносов, однотипны. На некоторые добавлена вторая кнопка загрузки — для Windows-систем.


Из Windows-зловредов, распространяемых с использованием Zombinder, замечены инфостилеры Erbium и Aurora, а также клипер Laplas. На счету Erbium в рамках данной кампании уже числится 1300 успешных заражений.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru