


Google без спроса устанавливает на Android проверку разработчиков

Google без спроса устанавливает на Android проверку разработчиков

Google без спроса устанавливает на Android проверку разработчиков

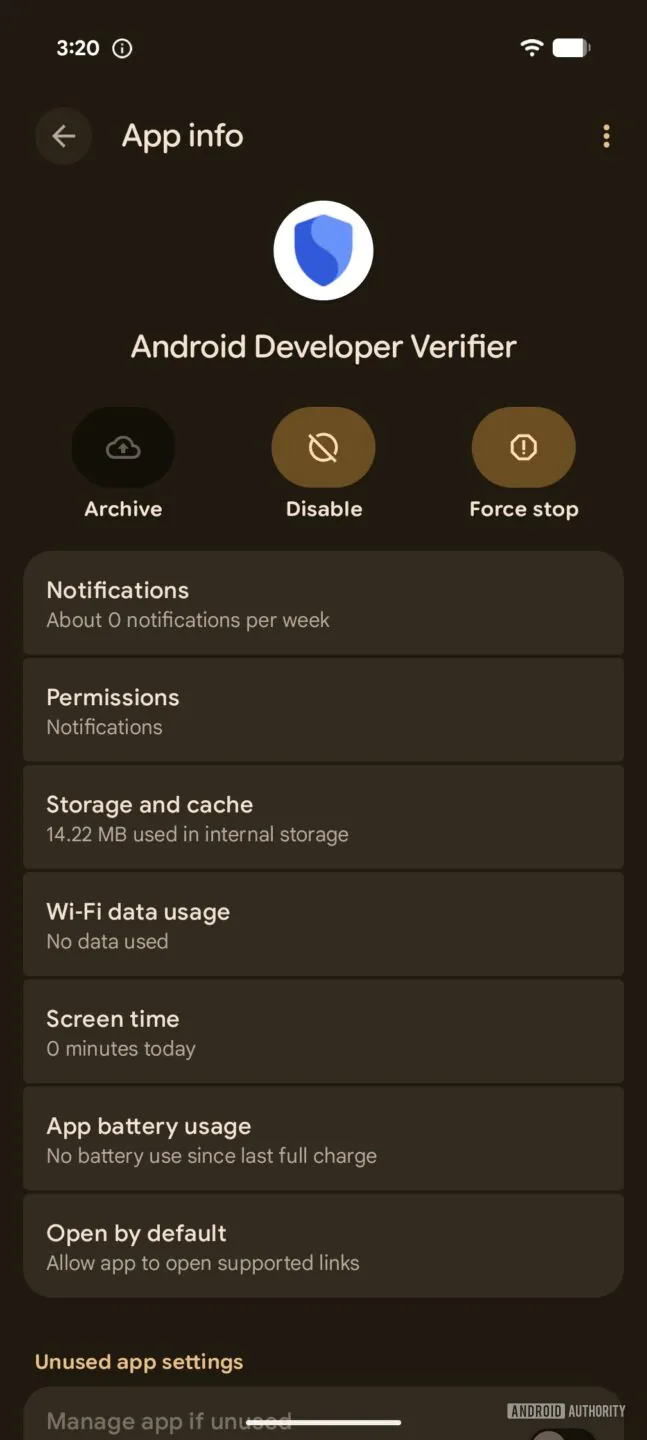
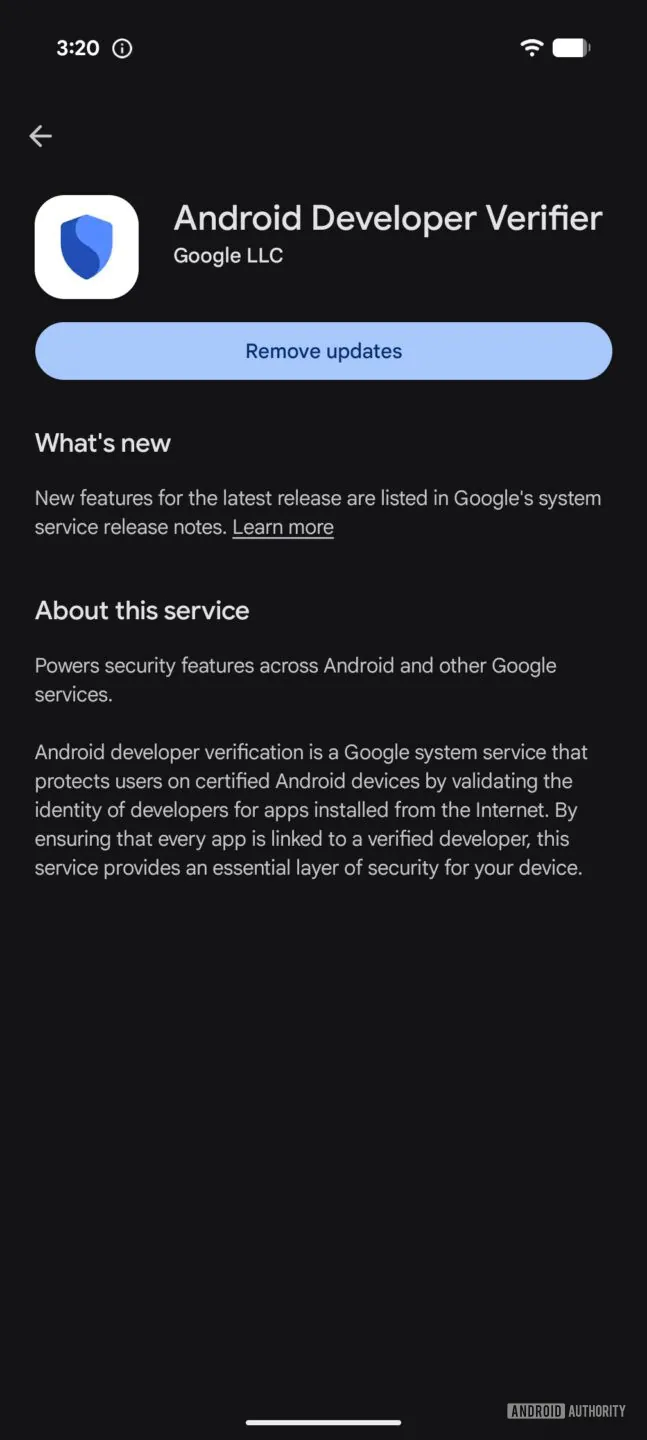
Пользователи Android начали замечать на смартфонах новое приложение Android Developer Verifier с идентификатором com.google.android.verifier. Оно появляется без отдельного запроса и готовит устройства к будущим ограничениям на установку APK из сторонних источников.

Сервис будет проверять, зарегистрировано ли устанавливаемое приложение за подтверждённым разработчиком.

Для получения такого статуса автору потребуется пройти проверку личности и предоставить Google юридические данные. Это не гарантирует безопасность программы, зато позволяет связать её с конкретным человеком или компанией.

Google объясняет ограничения борьбой с мошенниками. Те нередко звонят жертвам, пугают уголовным делом или бедой с родственником, а затем торопят отключить защиту и установить вредоносный APK. Обычные предупреждения пользователи в панике пролистывают, поэтому Android добавит полосу препятствий.


Для установки приложения неподтверждённого разработчика придётся включить режим разработчика, подтвердить отсутствие давления, перезагрузить смартфон, подождать 24 часа и повторно войти по ПИН-коду или биометрии. За сутки срочный сотрудник банка обычно успеет потерять интерес.

Android Developer Verifier распространяется через системные обновления Google, отказаться от его загрузки нельзя. Сейчас приложение у большинства пользователей бездействует. Новые требования начнут вводить 30 сентября в Бразилии, Индонезии, Сингапуре и Таиланде, а глобальное расширение запланировано на 2027 год и позднее.

Удалить сервис пока можно, но неизвестно, не вернётся ли он с очередным обновлением и поможет ли это обойти проверку.

Для опытных пользователей оставили лазейку: установка через ADB не подпадает под ограничения и не требует суточного ожидания. Пользовательские прошивки без сервисов Google тоже могут отказаться от новой системы.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru