



В даркнете появился сервис по троянизации Android-приложений

В даркнете появился сервис по троянизации Android-приложений

В даркнете появился сервис по троянизации Android-приложений

В ходе разбора drive-by-атак, нацеленных на засев Android-трояна Ermac под видом легитимного софта, эксперты ThreatFabric обнаружили источник вредоносных репаков — теневой сервис Zombinder. Чтобы расширить охват, злоумышленники параллельно распространяют такие же модификации программ для Windows; счет жертвам уже пошел на тысячи.

Продвигаемая на подпольных форумах услуга заключается в добавлении к легитимному коду небольшого фрагмента (с обфускацией) для доставки и установки сторонней полезной нагрузки. Исходное приложение при этом сохраняет название и все свои функции, а загруженный вредонос запускается в фоновом режиме.

По данным ThreatFabric, даркнет-сервис Zombinder был введен в строй в марте этого года, и популярность его в криминальных кругах растет. Провайдер утверждает, что его бандлы не детектируются при исполнении и способны обойти Google Protect и антивирусы.

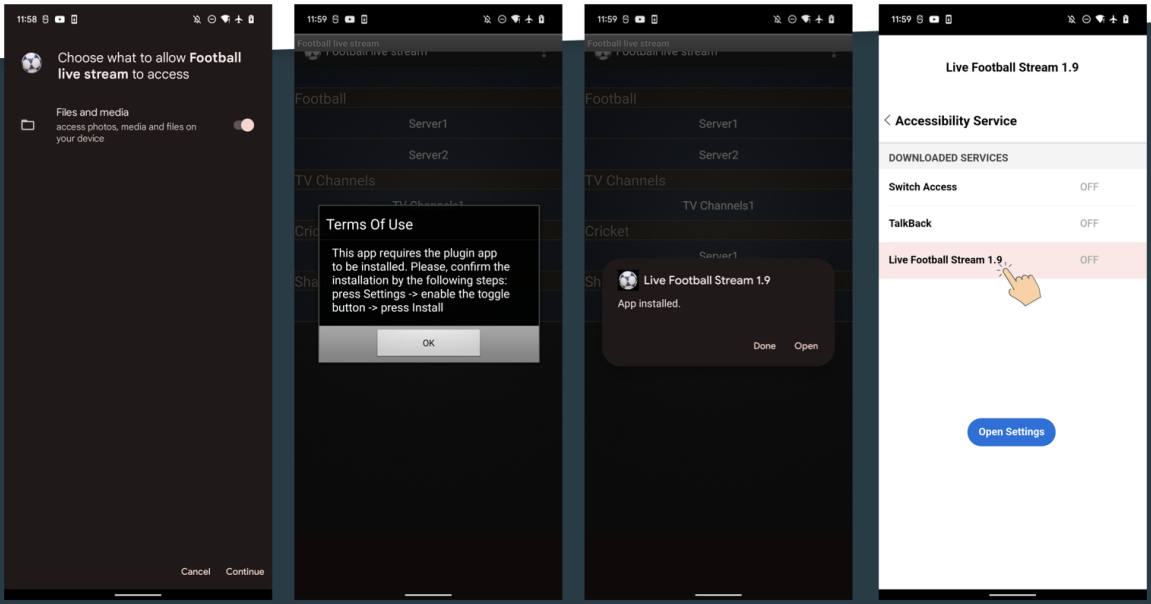
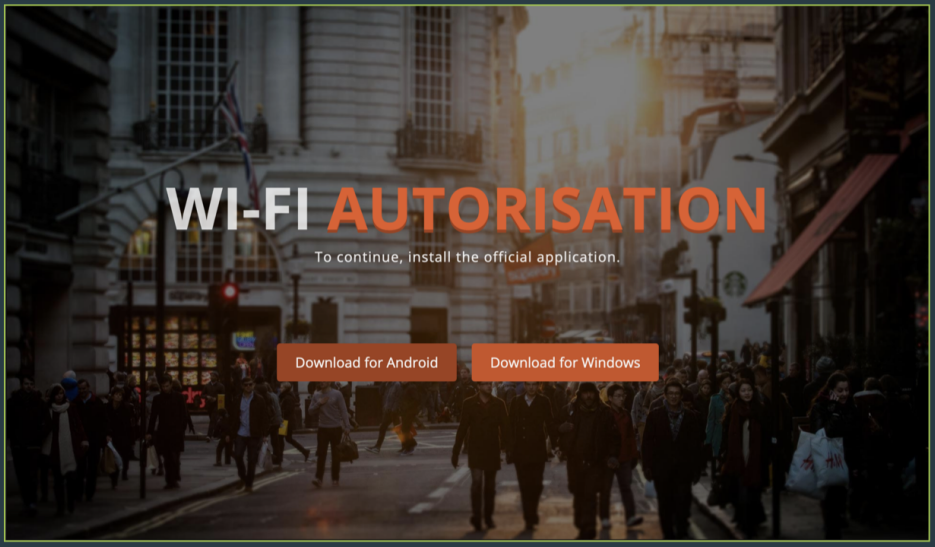
Исследователи обнаружили несколько вариантов приманок — авторизация в сетях Wi-Fi, стриминг футбольных матчей, Instagram (соцсеть запрещена в России). При запуске такого репака вредоносный загрузчик выводит сообщение о необходимости установить плагин или апдейт.


Если пользователь согласится, на смартфон загрузится банковский троян Ermac, умеющий регистрировать клавиатурный ввод, использовать оверлеи, воровать письма из Gmail, коды 2FA и сид-фразы из криптокошельков. Услугами Zombinder пользуются также распространители других Android-банкеров — Sova, Xenomorph (под видом приложения VidMate для скачивания видео и музыки).

Лендинг-страницы, отдающие всех этих вредоносов, однотипны. На некоторые добавлена вторая кнопка загрузки — для Windows-систем.


Из Windows-зловредов, распространяемых с использованием Zombinder, замечены инфостилеры Erbium и Aurora, а также клипер Laplas. На счету Erbium в рамках данной кампании уже числится 1300 успешных заражений.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru