



В даркнете появился сервис по троянизации Android-приложений

В даркнете появился сервис по троянизации Android-приложений

В даркнете появился сервис по троянизации Android-приложений

В ходе разбора drive-by-атак, нацеленных на засев Android-трояна Ermac под видом легитимного софта, эксперты ThreatFabric обнаружили источник вредоносных репаков — теневой сервис Zombinder. Чтобы расширить охват, злоумышленники параллельно распространяют такие же модификации программ для Windows; счет жертвам уже пошел на тысячи.

Продвигаемая на подпольных форумах услуга заключается в добавлении к легитимному коду небольшого фрагмента (с обфускацией) для доставки и установки сторонней полезной нагрузки. Исходное приложение при этом сохраняет название и все свои функции, а загруженный вредонос запускается в фоновом режиме.

По данным ThreatFabric, даркнет-сервис Zombinder был введен в строй в марте этого года, и популярность его в криминальных кругах растет. Провайдер утверждает, что его бандлы не детектируются при исполнении и способны обойти Google Protect и антивирусы.

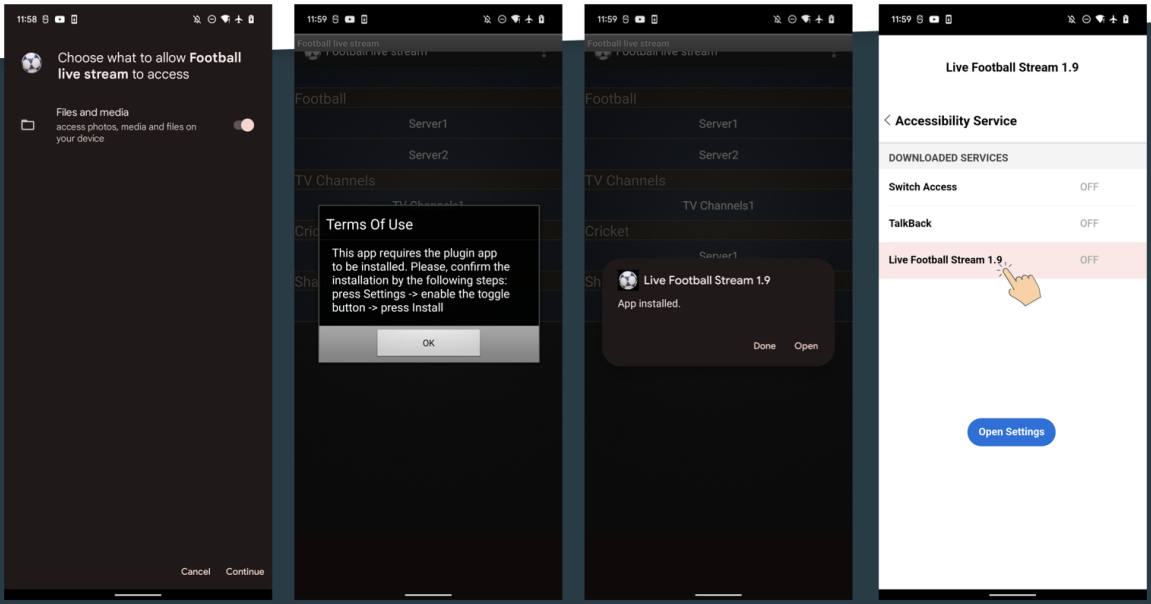
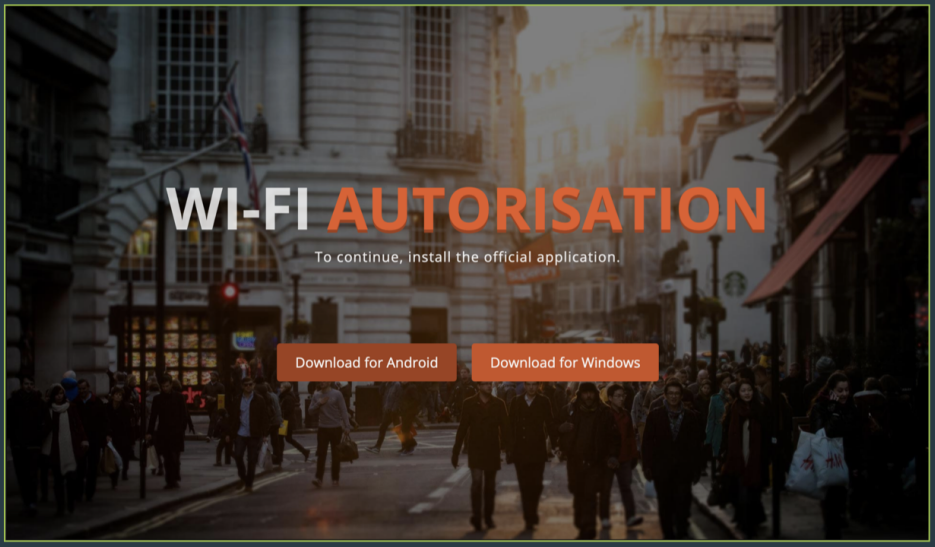
Исследователи обнаружили несколько вариантов приманок — авторизация в сетях Wi-Fi, стриминг футбольных матчей, Instagram (соцсеть запрещена в России). При запуске такого репака вредоносный загрузчик выводит сообщение о необходимости установить плагин или апдейт.


Если пользователь согласится, на смартфон загрузится банковский троян Ermac, умеющий регистрировать клавиатурный ввод, использовать оверлеи, воровать письма из Gmail, коды 2FA и сид-фразы из криптокошельков. Услугами Zombinder пользуются также распространители других Android-банкеров — Sova, Xenomorph (под видом приложения VidMate для скачивания видео и музыки).

Лендинг-страницы, отдающие всех этих вредоносов, однотипны. На некоторые добавлена вторая кнопка загрузки — для Windows-систем.


Из Windows-зловредов, распространяемых с использованием Zombinder, замечены инфостилеры Erbium и Aurora, а также клипер Laplas. На счету Erbium в рамках данной кампании уже числится 1300 успешных заражений.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru