



Самоходный Zerobot расширяет свои IoT-владения с помощью 21 эксплойта

Самоходный Zerobot расширяет свои IoT-владения с помощью 21 эксплойта

Самоходный Zerobot расширяет свои IoT-владения с помощью 21 эксплойта

Специалисты Fortinet обнаружили новый ботнет, состоящий из сетевых и IoT-устройств. Лежащий в его основе Go-зловред, которому было присвоено имя Zerobot, обладает способностью самораспространения и с этой целью использует два десятка эксплойтов.

Злоумышленники активно распространяют Zerobot с середины прошлого месяца. Атаки нацелены в основном на Linux-устройства — роутеры, IP-камеры, файрволы.

Для внедрения зловреда используются несколько уязвимостей, дальнейшее распространение обеспечивает специальный скрипт, загружаемый с C2-сервера с учетом аппаратуры жертвы (модуль сохраняется с именем файла zero — например, zero.arm64). Из поддерживаемых архитектур CPU выявлены i386, amd64, arm, arm64, mips, mips64, mips64le, mipsle, ppc64, ppc64le, riscv64 и s390x.

Эксперты также идентифицировали две версии Zerobot. Одна, с базовыми функциями, раздавалась до 24 ноября, другая — обновленный вариант, с модулем selfRepo для самораспространения на другие устройства через атаки с использованием различных протоколов (TCP, UDP, TLS, HTTP, ICMP) или уязвимостей.

При запуске Zerobot вначале проверяет доступность IP 1.1.1.1, публичного DNS-сервиса Cloudflare. Затем он прописывается в системе с учетом типа используемой ОС. На Windows-устройствах копия сохраняется в папке автозагрузки с именем файла FireWall.exe. В Linux могут быть варианты — каталог %HOME%, /etc/init/ или /lib/systemd/system/.

После этого выполняется настройка AntiKill, чтобы жертва не могла прибить процесс зловреда. Для перехвата пользовательских сигналов этот модуль использует функцию signal.Notify.

По окончании инициализации Zerobot подключается к C2-серверу, используя протокол WebSocket, и отправляет информацию о зараженной системе, а затем ждет ответных команд. Среди последних примечательна enable_scan, запускающая поиск открытых портов для дальнейшего распространения вредоноса через эксплойт или взлом SSH/Telnet.

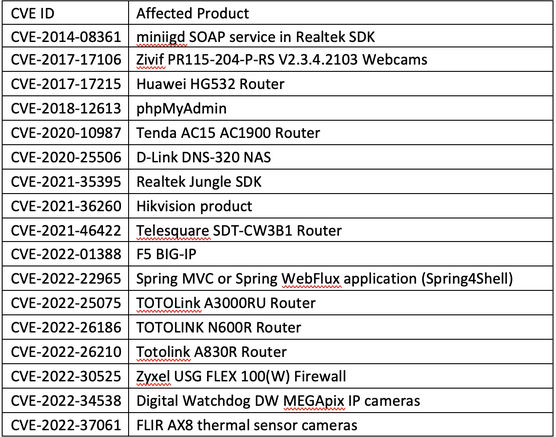
На настоящий момент в арсенале бота числится 21 эксплойт. Семнадцать из них заточены под известные уязвимости в популярных продуктах — роутерах TOTOLINK, файрволах Zyxel, IP-камерах Hikvision, фреймворке Spring (Spring4Shell) и т. п. 


Два эксплойта, именуемых ZERO_xxxxx (с числовым ID), взяты с сайта 0day.today, публикующего такие инструменты в «образовательных» целях.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru