



Устройства Dell, HP и Lenovo используют дырявые версии OpenSSL

Устройства Dell, HP и Lenovo используют дырявые версии OpenSSL

Устройства Dell, HP и Lenovo используют дырявые версии OpenSSL

Анализ прошивки устройств от Dell, HP и Lenovo выявил наличие устаревших версий криптографической библиотеки OpenSSL. Это создает дополнительные риски для цепочки поставок.

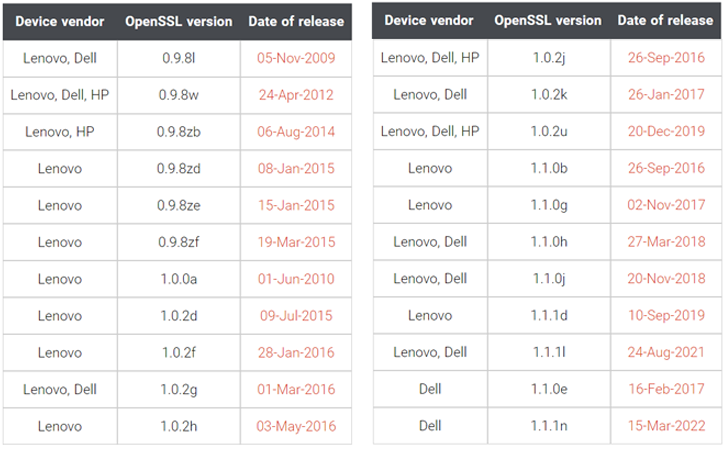
EFI Dev Kit II (EDK II), как известно, идет в комплекте с собственным криптографическим пакетом CryptoPkg, использующим службы проекта OpenSSL. Специалисты компании Binarly изучили прошивку устройств Lenovo Thinkpad и пришли к выводу, что в них фигурируют три разные версии OpenSSL: 0.9.8zb, 1.0.0a и 1.0.2j, последняя из которых была выпущена в 2018 году.

Более того, один из функционирующих модулей — InfineonTpmUpdateDxe — связан с OpenSSL версии 0.9.8zb, релиз которой состоялся 4 августа 2014 года.

«Модуль InfineonTpmUpdateDxe отвечает за обновление прошивки Trusted Platform Module (TPM) на чипе Infineon», — пишет Binarly в отчете.


«Такая ситуация ярко отражает проблему цепочки поставок со сторонними зависимостями. Как правило, такие зависимости не получают патчей даже для критических уязвимостей».

К слову, некоторые прошивки Lenovo и Dell задействуют ещё более старую версию — 0.9.8l, которая вышла 5 ноября 2009 года. У HP наблюдается практически такая же история: используется версия библиотеки под номером 0.9.8w, которой десять лет.

Исследователи из Binarly также выделили уязвимые места в Software Bill of Materials (SBOM), возникшие в результате интеграции скомпилированных модулей в прошивке.

В начала ноября мы сообщали, что разработчики OpenSSL устранили распиаренные уязвимости, но всё оказалось не так страшно, как эксперты предполагали изначально.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru