



Android-вредоносы маскируются под файловые менеджеры, загружают Sharkbot

Android-вредоносы маскируются под файловые менеджеры, загружают Sharkbot

Android-вредоносы маскируются под файловые менеджеры, загружают Sharkbot

Новый набор вредоносных Android-приложений проник в магазин Google Play. На этот раз авторы маскируют их под файловые менеджеры, но на деле они скрывают банковский троян Sharkbot.

Чтобы обойти защитные механизмы Google Play Store, приложения изначально не содержат вредоносной нагрузки. Только после установки на мобильном устройстве жертвы софт подгружает зловред из стороннего ресурса.

Поскольку программы позиционируют себя как файловые менеджеры, пользователя вряд ли смутят запрашиваемые разрешения. Тем не менее вредоносы будут их использовать для загрузки Sharkbot.

Основная задача Sharkbot — получить контроль над аккаунтами жертвы в онлайн-банкинге. Для этого троян выводит фейковые формы для ввода учётных данных, которые сразу отправляют логины и пароли злоумышленникам.

Восхищает настойчивость, с которой авторы Sharkbot постоянно протаскивают троян в Google Play Store. Ранее вредонос был не раз замечен на площадке официального магазина Android-приложений.

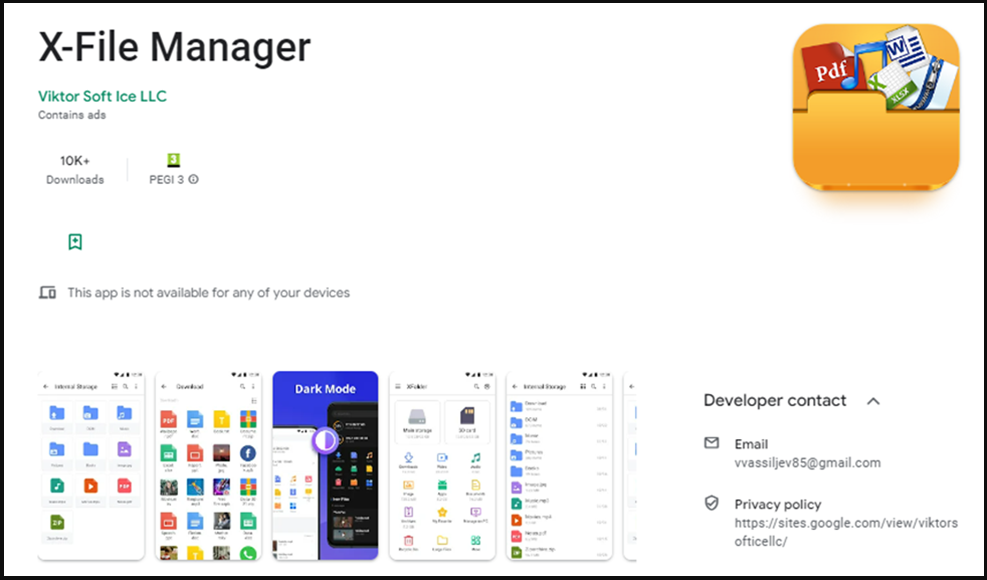
В новом отчёте Bitdefender специалисты рассказывают о новой пачке загрузчиков Sharkbot, которые на этот раз обеспечивают функциональность файловых менеджеров. Например, можно выделить приложение “X-File Manager“, разработчиком которого указан некто Victor Soft Ice (com.victorsoftice.llc), — его загрузили более 10 тысяч раз из Play Store.


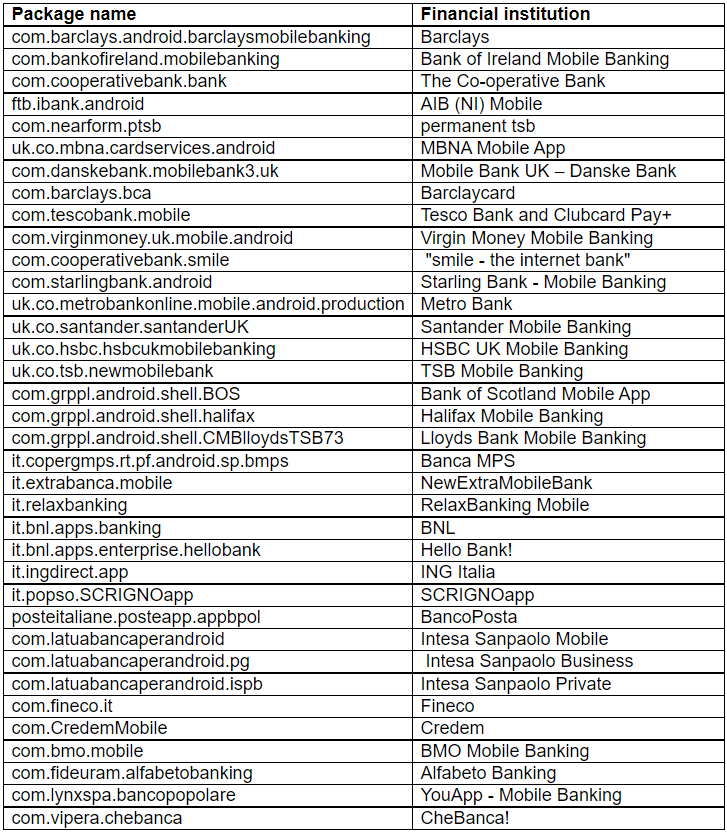
Полный список вредоносных приложений, попавшихся экспертам в этой кампании, выглядит так:


Ещё два приложений, которых стоит опасаться, — FileVoyager и LiteCleaner M. Последнее, например, всё ещё доступно в сторонних магазинах приложений.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru