



Apple собирает аналитику iOS-устройств с персональным идентификатором

Apple собирает аналитику iOS-устройств с персональным идентификатором

Apple собирает аналитику iOS-устройств с персональным идентификатором

Исследователи изучили аналитику iOS-устройств, которую собирает Apple, и убедились, что эту информацию можно связать с конкретным владельцем «яблочного» девайса. Штука в том, что купертиновцы утверждают ровно обратное.

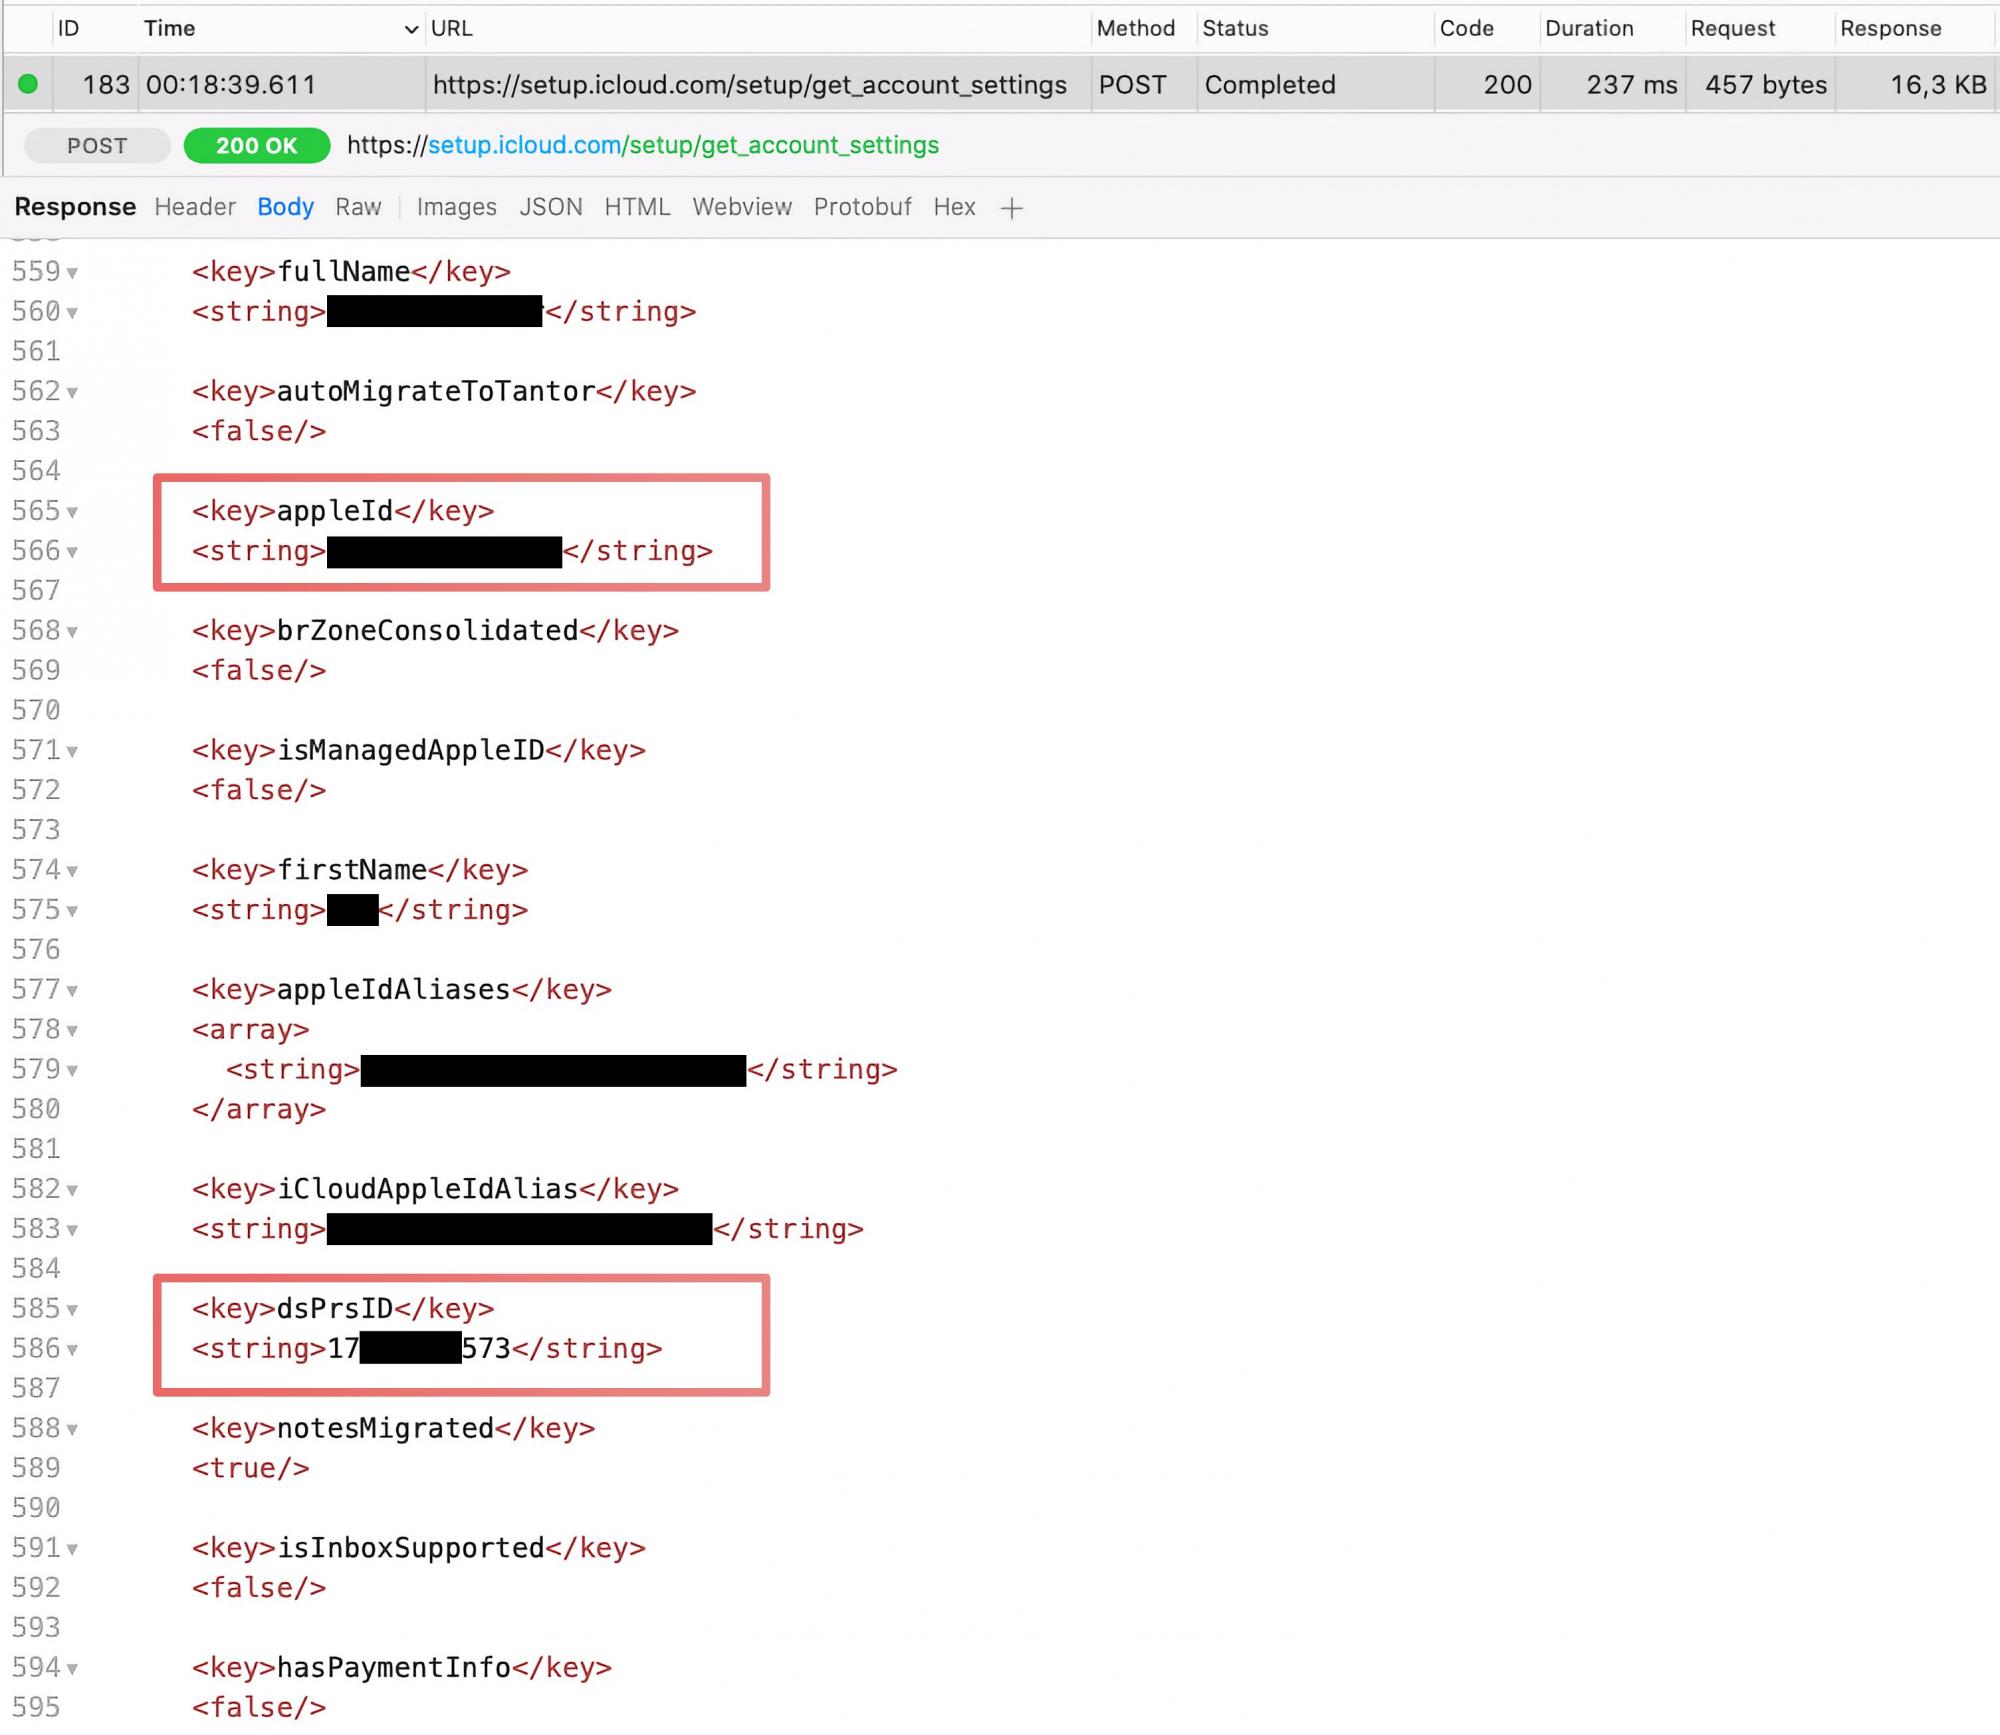
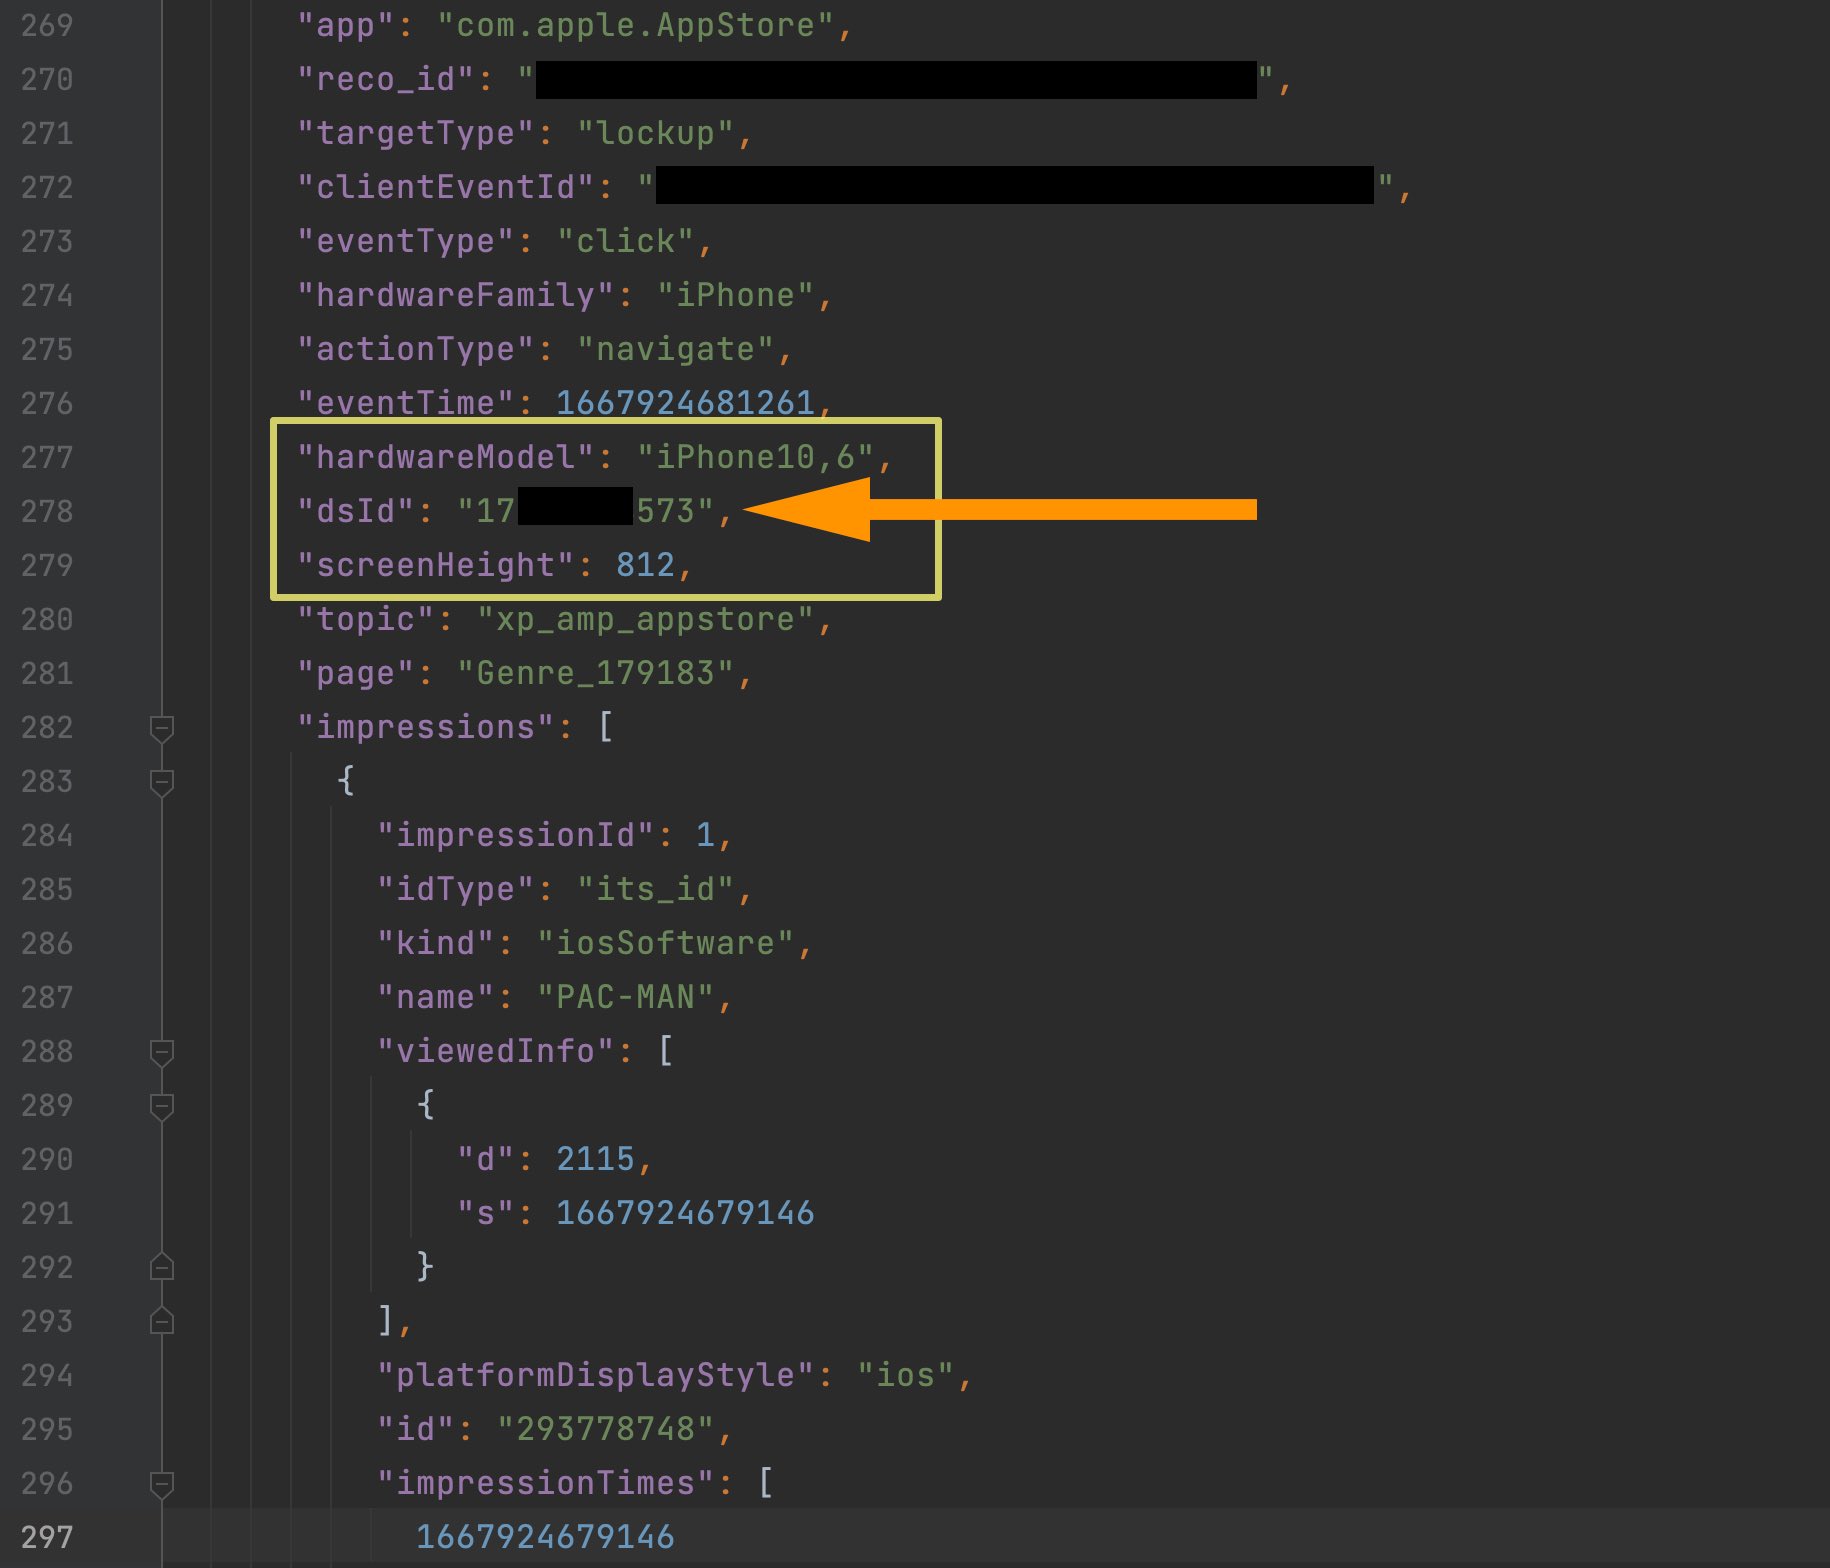
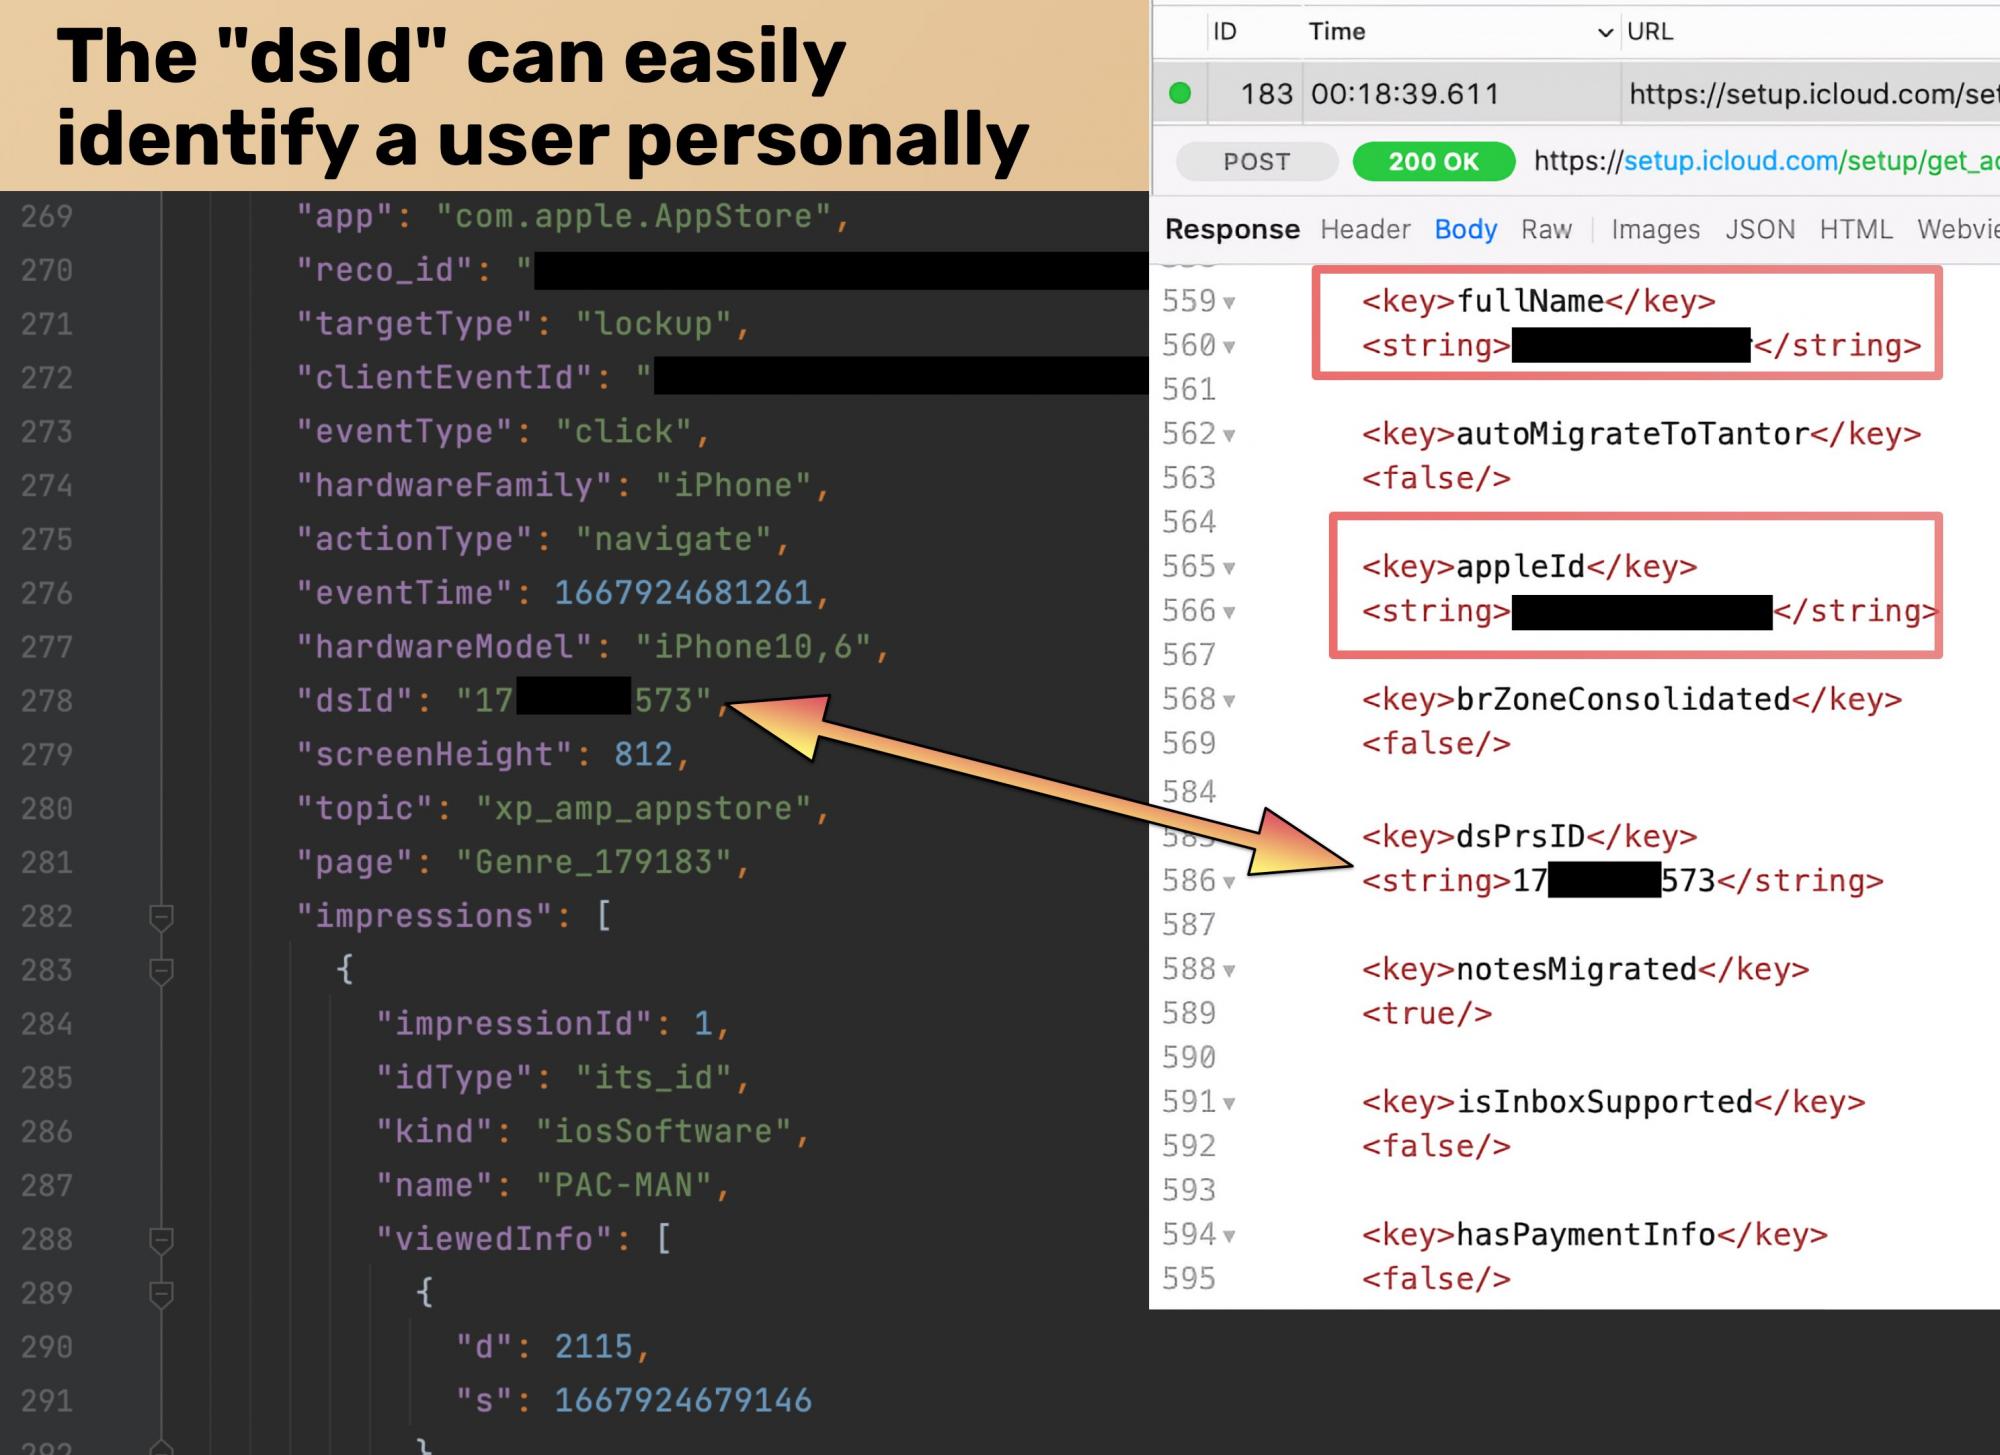
Согласно твиту Томми Миска, собираемые Apple сведения содержат некий идентификатор под именем “dsId“, который расшифровывается как Directory Services Identifier. Анализ показал, что dsId — уникален для каждого аккаунта iCloud, а это значит, что его можно привязать к конкретному пользователю.

В результате dsId открывает доступ к таким сведениям, как имена, даты рождения, адреса электронной почты конкретных владельцев мобильных устройств. Миск указывает на интересную строчку, прописанную на странице официального сайта Apple: корпорация утверждает, что «с помощью собираемой информации нельзя идентифицировать пользователей».

Как оказалось, можно. В подтверждение эксперт прикрепил несколько скриншотов, на которых показано наличие идентификатора:


Зная дотошный подход Apple ко всему, что касается конфиденциальности пользователей (причём корпорация постоянно это подчёркивает), странно наблюдать использование подобных идентификаторов. Впрочем, купертиновцы пока не ответили на вопрос Миска, поэтому стоит дождаться официальных комментариев.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru