



Вымогатель AXLocker не только шифрует файлы, но и крадет токены Discord

Вымогатель AXLocker не только шифрует файлы, но и крадет токены Discord

Вымогатель AXLocker не только шифрует файлы, но и крадет токены Discord

В прошлом месяце исследователи из Cyble обнаружили три новых шифровальщика для Windows, активно продвигаемых на хакерских форумах. Наиболее интересным оказался AXLocker: он умеет воровать токены аутентификации Discord, позволяя захватить аккаунт жертвы и использовать его для проведения других вредоносных атак.

Анализ показал, что как шифровальщик AXLocker мало примечателен. При запуске 32-битный NET-бинарник пытается скрыть свой файл, изменяя его свойства, а затем приступает к поиску и преобразованию данных на диске C:\, оперируя списком расширений и папок-исключений.

Шифрование осуществляется с использованием алгоритма AES, никаких расширений к итоговым файлам не добавляется. По завершении процесса вредонос отправляет на C2-сервер ID жертвы, системные данные и украденные токены Discord.

Для поиска токенов AXLocker сканирует следующие папки:

  • Discord\Local Storage\leveldb,
  • discordcanary\Local Storage\leveldb,
  • discordptb\leveldb,
  • Opera Software\Opera Stable\Local Storage\leveldb,
  • Google\Chrome\User Data\\Default\Local Storage\leveldb,
  • BraveSoftware\Brave-Browser\User Data\Default\Local Storage\leveldb,
  • Yandex\YandexBrowser\User Data\Default\Local Storage\leveldb.

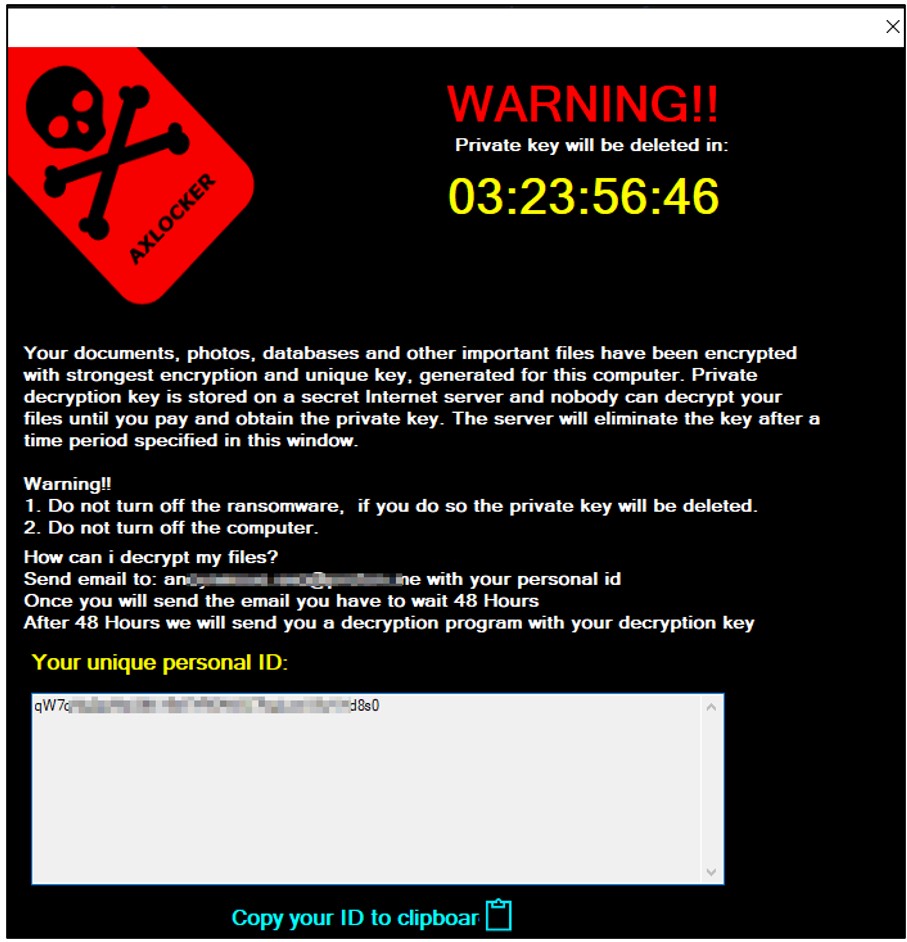
Извлечение токенов из локальных хранилищ осуществляется с помощью регулярных выражений (regex). На финальной стадии жертве отображается всплывающее окно с сообщением о случившемся и призывом связаться с авторами атаки в течение 48 часов. Сумма выкупа заранее не оговорена.


Атаки AXLocker, по всей видимости, проводятся массово. Жертвам рекомендуется незамедлительно сменить пароль к Discord, чтобы аннулировать украденный токен.

Вымогатель Octocrypt написан на Go и доступен в виде билдера 64-битных бинарников, который предоставляется в пользование как услуга (бизнес-модель RaaS, Ransomware-as-a-Service). Данные жертв шифруются по AES-256 в режиме CTR, к обработанным файлам добавляется расширение .octo; выкуп взимается в монеро.

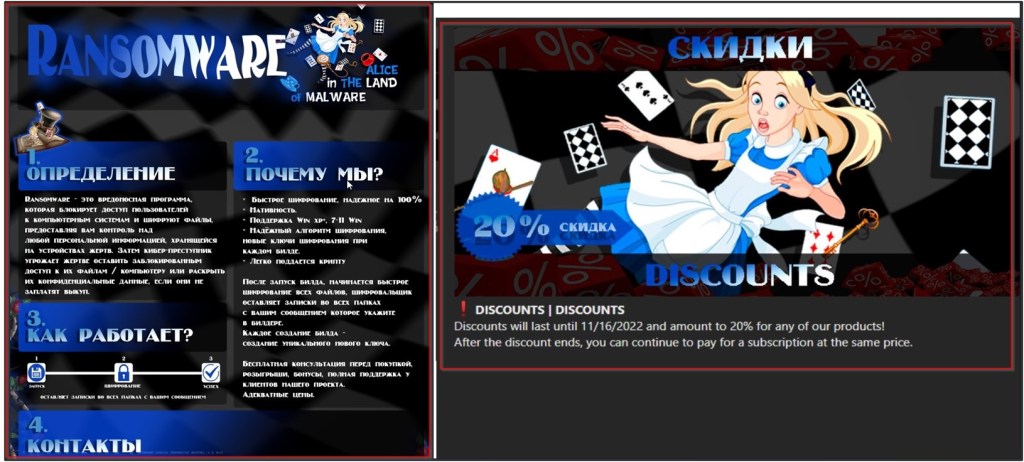
Третий шифровальщик, Alice, тоже рекламируется как RaaS-сервис с возможностью кастомизации шифратора, декриптора и записки с требованием выкупа. К зашифрованным файлам добавляется расширение .alice.

Подпишитесь на новости

WhatsApp для Android начал внедрять одноразовые сообщения

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) начал выпускать функцию одноразового просмотра для текстовых сообщений. Ее получила часть участников бета-тестирования на Android с версией 2.26.45.6, в ближайшие недели функция станет доступна большему числу пользователей. Раньше отправлять в режиме одноразового просмотра можно было только фото, видео и голосовые сообщения.

Функцию обнаружили в WABetaInfo. Чтобы отправить такое сообщение, нужно набрать текст, зажать кнопку отправки и выбрать в меню пункт «Просмотр один раз».

Сообщение уйдет сразу: запланировать одноразовый текст на определенное время пока нельзя. Подсказка о новом жесте появится внизу чата.


Получатель увидит вместо текста отметку, которую нужно открыть. Сообщение откроется на отдельном экране, и после закрытия вернуться к нему уже не получится. В чате останется пометка о том, что сообщение было открыто. Если у собеседника включены отчеты о прочтении, отправитель узнает, когда его прочитали.

Пока сообщение открыто, WhatsApp блокирует скриншоты и запись экрана. Скопировать, переслать или сохранить текст получатель не сможет. В WABetaInfo считают, что функция пригодится, когда нужно передать пароль или одноразовый код и не оставлять его в истории переписки.

О сроках выхода функции в стабильной версии WhatsApp и на iOS пока ничего не известно.

RSS: Новости на портале Anti-Malware.ru