




Ворующий данные вредонос RomCom маскируется под SolarWinds и KeePass

Ворующий данные вредонос RomCom маскируется под SolarWinds и KeePass

Ворующий данные вредонос RomCom маскируется под SolarWinds и KeePass

Киберпреступная группировка RomCom использует вредоносные версии популярного софта для заражения пользователей трояном, открывающим удалённый доступ к устройству. Зловред маскируют под менеджер паролей KeePass, инструмент для пентеста SolarWinds и PDF Reader Pro.

О новой кампании пишут специалисты в блоге BlackBerry. Изучив атаки киберпреступников и используемые SSL-сертификаты, исследователи сделали вывод, что они нацелены на пользователей из Великобритании.

Дмитрий Бестужев из BlackBerry считает, что главной географической мишенью киберпреступников является Британия. Эксперт отмечает, что причина заключается в позиции по поводу военных действий на территории Украины.

Как только вредоносная программа RomCom попадает на устройство, она вытаскивает все личные данные жертвы, включая пароли. По словам Бестужева, нет ничего удивительного в том, что группировка поменяла TTP (tactics, techniques, and procedures), поскольку злоумышленники поставили целью расширить географию атак.

Кстати, операторам RomCom не впервой менять тактику и инструменты.

«Когда операции RomCom только обнаружили, его связывали с деятельностью программы-вымогателя. Тем не менее последняя кампания доказала, что основной мотив злоумышленников — не деньги. Оказалось, что цели определяет геополитика», — объясняет специалист BlackBerry.

Как уже отмечалось выше, операторы вредоноса маскируют его под KeePass. На устройство жертвы загружается архив с именем KeePass-2.52.zip, который после распаковки сбрасывает следующие файлы:

  • Setup.exe — запускает дроппер RomCom (C:\Users\123\source\repos\ins_asi\Win32\Release\setup.pdb);
  • hlpr.dat — сам дроппер.

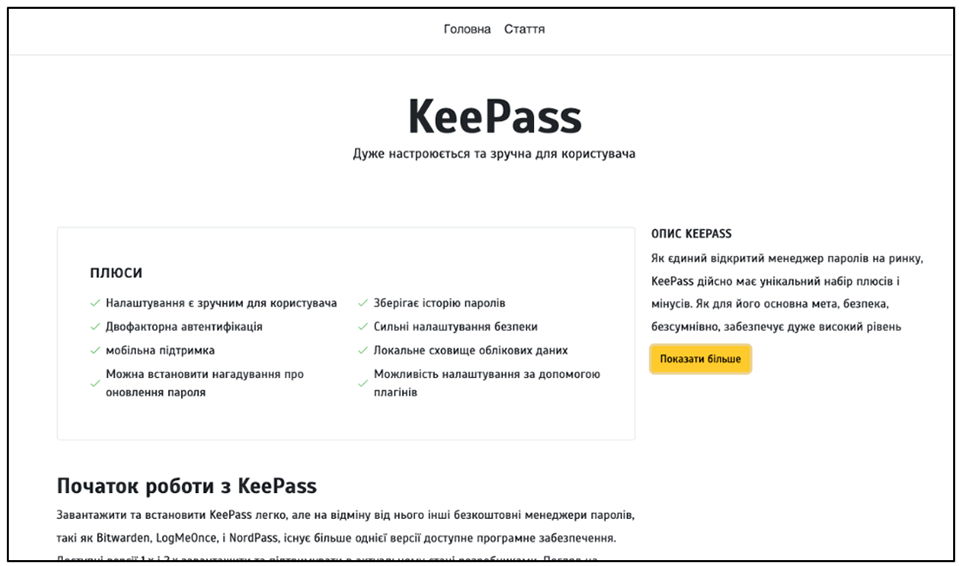
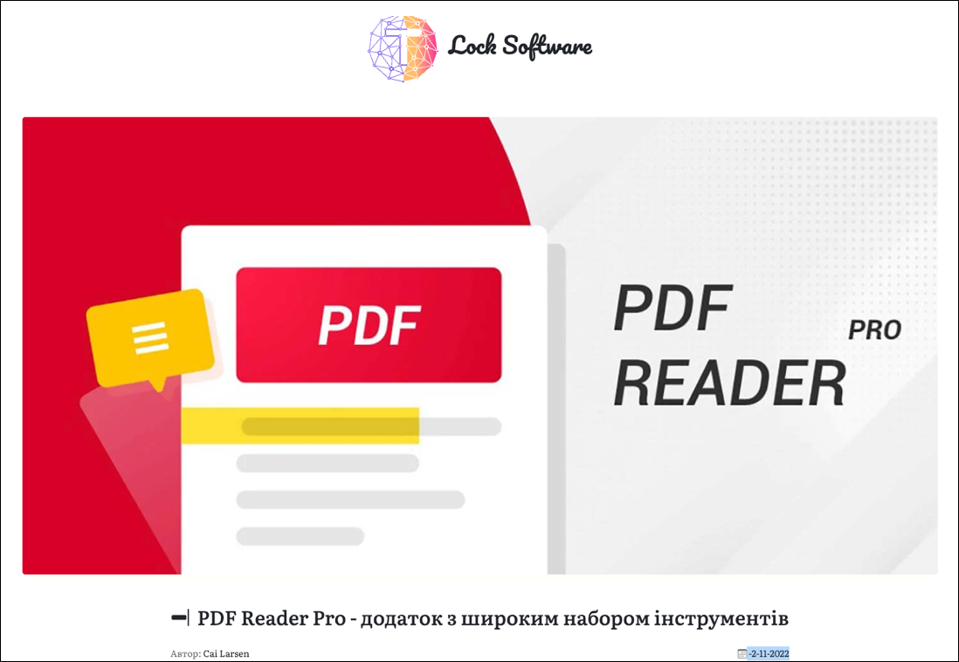
Чтобы ввести пользователей в заблуждение, киберпреступники создали копию сайтов KeePass и PDF Reader Pro. Оба ресурса представлены на украинском языке:

В Сеть утекли ранняя карта GTA VI и отменённые дополнения для GTA V

Поклонники GTA получили 192 ГБ цифровой археологии: в Сети появился массив внутренних данных Rockstar Games с ранними материалами GTA VI, вырезанным контентом GTA V и следами отменённых дополнений.

Как сообщает Tom’s Hardware, архив предположительно связан с масштабной утечкой 2022 года. Rockstar пока не подтверждала подлинность новых находок, поэтому часть выводов основана на анализе файлов энтузиастами.

Главным трофеем стала очень ранняя версия карты GTA VI, которую удалось запустить внутри GTA V. На ней видны черновые районы штата Леонида, частично созданные по спутниковым снимкам и панорамам Google Maps.

По версии исследователей, материалы относятся к 2014-2015 годам. Если датировка верна, Rockstar начала собирать мир GTA VI ещё до выхода GTA V на ПК.

В архиве также обнаружили контуры увеличенного Либерти-Сити для отменённого дополнения GTA V. Полноценного города там нет — только каркас, доступный через редактор CodeWalker.

Зато нашлись следы другого сюжетного DLC под названием Agent Trevor: гигантский подземный бункер, особняк, космический корабль и другие декорации. Rockstar, похоже, готовила для Тревора почти шпионский боевик, но GTA Online снова победила одиночный контент.

Отдельный подарок — вырезанные аудиозаписи. В одной сцене Брюси Киббуц из GTA IV разговаривает с Франклином, а в альтернативном финале Тревор врезается в резервуар с жидким азотом, замерзает и разлетается на куски.

В окончательной версии разработчики выбрали менее морозный, но не менее горячий вариант с нефтяной цистерной. Сама GTA VI должна выйти 19 ноября 2026 года. А пока фанаты уже играют в любимое развлечение серии: изучают то, что Rockstar вообще не собиралась им показывать.

RSS: Новости на портале Anti-Malware.ru