



США обвинили украинца в причастности к созданию MaaS-сервиса Raccoon

США обвинили украинца в причастности к созданию MaaS-сервиса Raccoon

США обвинили украинца в причастности к созданию MaaS-сервиса Raccoon

В штате Техас огласили обвинения, выдвинутые против Марка Соколовского. По версии следствия, 26-летний украинец являлся одним из создателей и операторов сервиса, предоставляющего в пользование Raccoon Stealer по платной подписке (модель MaaS, Malware-as-a-Service — вредонос как услуга).

Инфостилер Raccoon обладает широкими возможностями кражи данных и пользуется большой популярностью в криминальных кругах. За три года существования зловред, по оценкам ФБР, заразил миллионы компьютеров по всему миру. Похищенная им информация обычно используется для реализации мошеннических схем или выставляется на продажу в даркнете.

В конце марта этого года держатели MaaS-сервиса Raccoon свернули свои операции, якобы из-за гибели главного вдохновителя проекта, а в июне выпустили новую версию инфостилера — 2.0, написанную с нуля. Теперь выяснилось, что лидер преступной группы не погиб, а был арестован в Нидерландах по запросу ФБР и теперь ожидает экстрадиции в США. Одновременно ФБР вместе с голландскими и итальянскими партнерами разгромило инфраструктуру Raccoon, отключив серверы, используемые версией 1.0 зловреда.

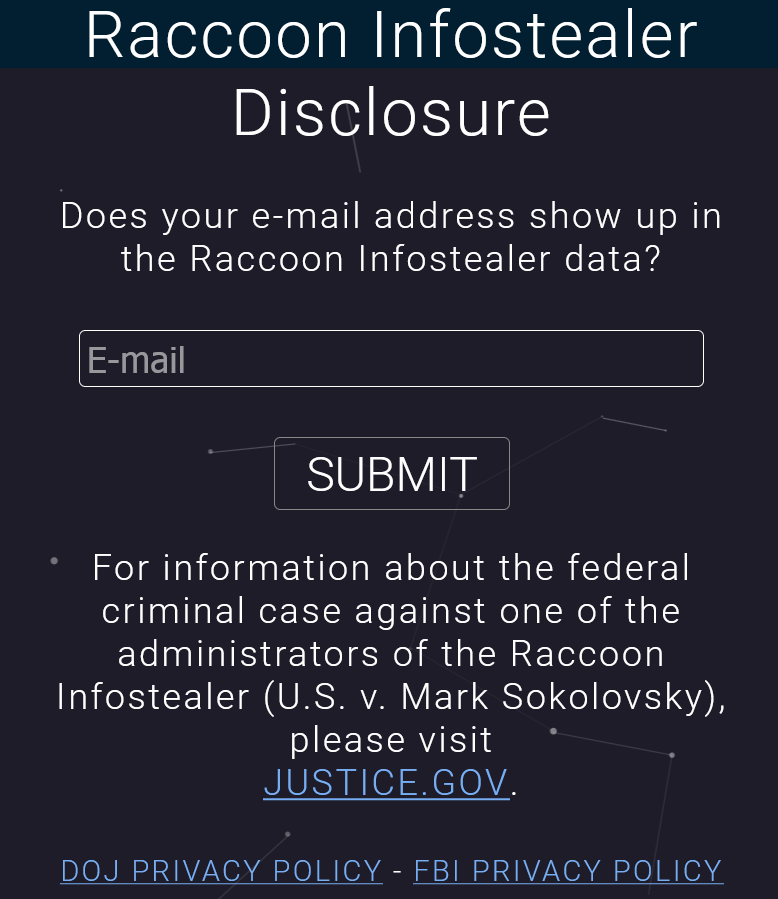
Американские власти также озаботились сбором информации о жертвах инфостилера и начали регистрировать украденные им учетки и другие идентификаторы, такие как адреса имейл (уже собрано более четырех млн) и криптокошельков. Для выявления жертв заражения создан специальный сайт, на котором можно проверить наличие своего имейл в базе краденого; при положительном результате жертве высылается подтверждение с дополнительной информацией.


Соколовскому инкриминируют преступный сговор, мошенничество с использованием компьютерной техники и проводной связи, отмывание денег и кражу личности с отягчающими обстоятельствами. По совокупности ему грозит до 27 лет лишения свободы. В прошлом месяце окружной суд в Амстердаме принял решение об экстрадиции украинца в США, но тот подал апелляцию.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru